Accueil
» Connaissances
»
Comment vérifier l'identité des fondateurs et développeurs de cryptomonnaies sans divulguer d'informations personnelles ?
Comment vérifier l'identité des fondateurs et développeurs de cryptomonnaies sans divulguer d'informations personnelles ?
Vérifier l'identité d'un fondateur ou développeur de cryptomonnaies implique de s'assurer que ses déclarations publiques sont cohérentes, crédibles et étayées par des preuves indépendantes. Cela ne doit pas se traduire par la publication d'une adresse personnelle, l'exposition de membres de sa famille, l'achat de données divulguées ou la tentative d'imposer l'anonymat à une personne. Le doxxing, au sens strict, consiste à divulguer des informations personnelles sans consentement. Une vérification responsable se limite aux informations que la personne ou l'organisation a volontairement rendues publiques et formule des conclusions sans amplifier les détails sensibles.
L'objectif pratique est simple : déterminer si un projet présente suffisamment de preuves d'identité et de responsabilité compte tenu de votre niveau de risque. Un résultat positif ne garantit ni l'honnêteté de l'équipe, ni le succès du jeton, ni la sécurité du portefeuille. Il vous permet simplement d'expliquer ce qui a été vérifié, ce qui reste à vérifier et à quel moment il est préférable de faire preuve de prudence plutôt que de vous fier à une biographie trop rassurante.
Note importante : Ce guide utilise des sources publiques et la documentation officielle disponibles en septembre 2026. Les plateformes sociales, les dépôts, les registres d’entreprises et les interfaces de portefeuilles peuvent évoluer. Ne demandez jamais à un fondateur ou à un développeur sa phrase de récupération, sa clé privée, son mot de passe, son code à usage unique ni un transfert de fonds comme preuve d’identité.
Commencez par définir la revendication d'identité
L'affirmation « Le fondateur existe réellement » est trop vague pour être vérifiée. Il convient de la décomposer en questions plus précises. La personne qui prétend être le fondateur est-elle bien celle mentionnée publiquement sur le site web du projet ? Contrôle-t-elle le compte développeur qui contribue au projet ? L'entreprise mentionnée dans la présentation est-elle réellement enregistrée ? Cette personne contrôle-t-elle le portefeuille public censé appartenir à la trésorerie ou à l'équipe ? Ce sont des affirmations différentes qui nécessitent des preuves différentes.
Notez l'affirmation avant de la rechercher. Cela réduit le biais de confirmation, où les preuves convaincantes prennent plus de poids que les informations contradictoires. Notez également la date, l'identifiant exact, l'URL du dépôt, le numéro d'entreprise, l'adresse du portefeuille et la source où chaque affirmation est apparue. Utilisez des identifiants publics plutôt que de copier des données personnelles dans vos notes.
À quoi ressemble un résultat utile ?
Cohérence de l'identité : le même nom, rôle, pseudonyme ou organisation est associé à plusieurs sources publiques.
Preuve de contrôle : la personne ou l’équipe peut démontrer qu’elle contrôle un compte public, une clé de signature de code ou un portefeuille sans divulguer de secrets.
Preuve de responsabilité : il existe une entité juridique publique, un processus de gouvernance, un contact de sécurité ou toute autre voie permettant de soulever des préoccupations.
Limiter la sensibilisation : vous pouvez énoncer ce que les preuves ne prouvent pas.
Une biographie sur les réseaux sociaux, une photo prise lors d'une conférence ou un site web soigné peuvent étayer une affirmation, mais aucun de ces éléments n'est concluant à lui seul. Investor.gov met en garde contre le risque que des fraudeurs copient noms, pseudonymes, logos et sites web pour usurper l'identité de professionnels légitimes. C'est pourquoi il est essentiel de privilégier une source contrôlée par le projet, puis d'effectuer des vérifications croisées indépendantes, plutôt qu'un seul profil.
Première phase : relier les comptes publics sans exposer les données privées
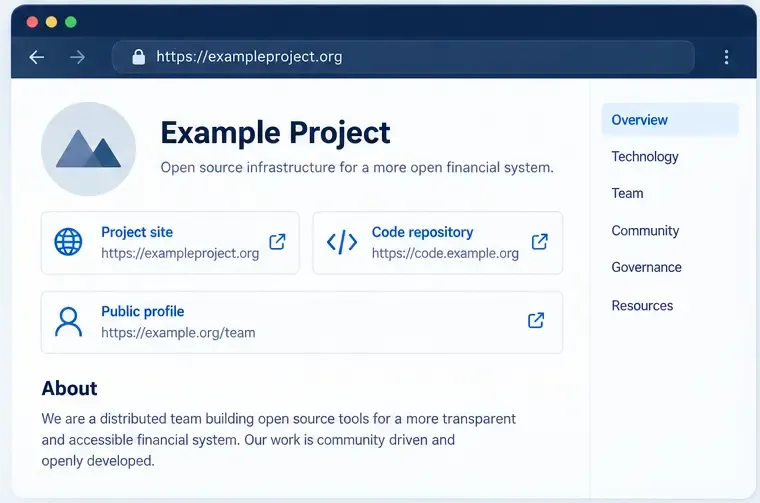
Ouvrez le site web officiel du projet, sa documentation, son dépôt et la page publique de l'équipe via les liens publiés par le projet lui-même. Comparez ensuite si le même nom d'utilisateur, le même rôle et la même description du projet apparaissent sur les comptes liés. Un lien direct est plus utile qu'une capture d'écran partagée dans une conversation, car il permet d'examiner la destination et son historique.
Illustration schématique de l'interface : comparer uniquement les liens publics publiés par le projet lui-même et vérifiables indépendamment.
Vérifiez la présence de petites incohérences : une orthographe différente du nom, un compte récemment créé, un dépôt non référencé dans la documentation du projet, ou un profil mentionnant un rôle jamais évoqué par l’organisation. Ces éléments incitent à des vérifications plus approfondies, et non constituent une preuve de fraude. Il est fréquent de changer d’employeur, de nom d’utilisateur et d’affiliation, et les contributeurs de logiciels libres peuvent utiliser des pseudonymes pour des raisons de sécurité légitimes.
N’allez pas jusqu’à collecter des données personnelles. Évitez de rechercher des adresses privées, des proches, des numéros de téléphone personnels, des comptes de réseaux sociaux privés, des bases de données divulguées ou des rapports de courtiers en données. Ne publiez pas un nom légal présumé simplement parce qu’il apparaît dans un document ancien. Si l’équipe choisit un modèle pseudonyme, évaluez les mesures de protection techniques et de gouvernance du projet plutôt que de considérer l’anonymat comme un délit.
Deuxième phase : vérification des antécédents professionnels et de l’attribution des codes
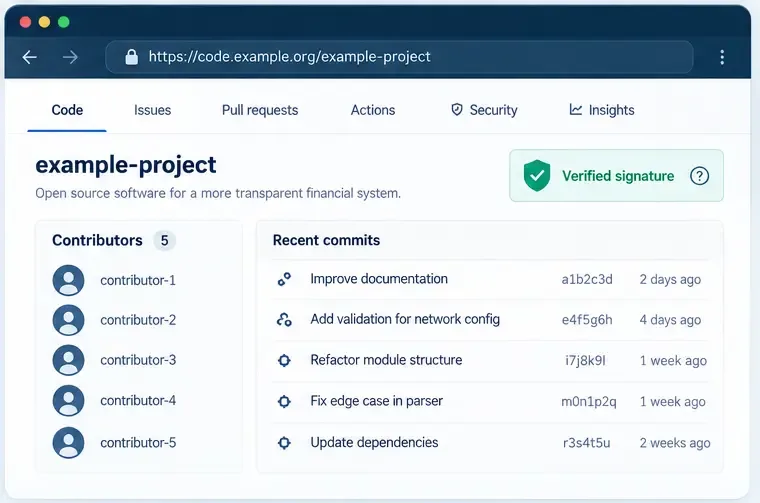
Examinez l'historique du dépôt pour vérifier la présence d'un travail conséquent et attribuable : contributions significatives, discussions sur les problèmes rencontrés, notes de version, demandes de fusion, correctifs de sécurité et un rôle technique constant. Assurez-vous que le développeur revendiqué apparaît bien dans l'historique du projet au fil du temps, plutôt que de vous fier à une photo de profil ou à une liste de conseillers reconnus.
Illustration schématique de l'interface : une signature de validation vérifiée constitue une preuve concernant une clé de signature et une validation, et non une preuve automatique de l'identité légale d'une personne.
GitHub documente la vérification des signatures de commit GPG, SSH et S/MIME. Un statut vérifié indique qu'un commit a été signé par une clé reconnue lors du processus de vérification de GitHub. Il s'agit d'une preuve précieuse du lien entre une clé et un commit. Toutefois, cela ne prouve pas, en soi, que la clé appartient à la personne morale mentionnée dans une publication marketing, ni que le code est sécurisé.
Utilisez cette distinction pour évaluer les preuves. Un historique conséquent de commits signés sur un compte stable est plus probant qu'un seul commit non vérifié, mais il s'agit d'une attribution technique et non d'une preuve d'identité officielle. Examinez attentivement les modifications, les étiquettes de version, les réponses aux problèmes et les informations de sécurité. Un développeur peut être authentique et pourtant publier du code défectueux ; un dépôt parfaitement propre peut également être maintenu par une autre personne que celle déclarée.
Questions qui améliorent le résultat
Le projet comporte-t-il un lien vers le dépôt depuis une page de documentation officielle ?
Les auteurs des commits, les responsables de la maintenance et les notes de version racontent-ils une histoire cohérente ?
Les rapports de sécurité font-ils l'objet d'un accusé de réception via un canal public ?
L’historique d’emploi ou de contribution à des logiciels libres revendiqué figure-t-il dans des sources contrôlées par l’organisation concernée ?
Confondez-vous un graphique de contribution copié ou un badge vérifié avec une preuve d'identité personnelle ?
Troisième phase : vérification de l’entité juridique et de la responsabilité publique
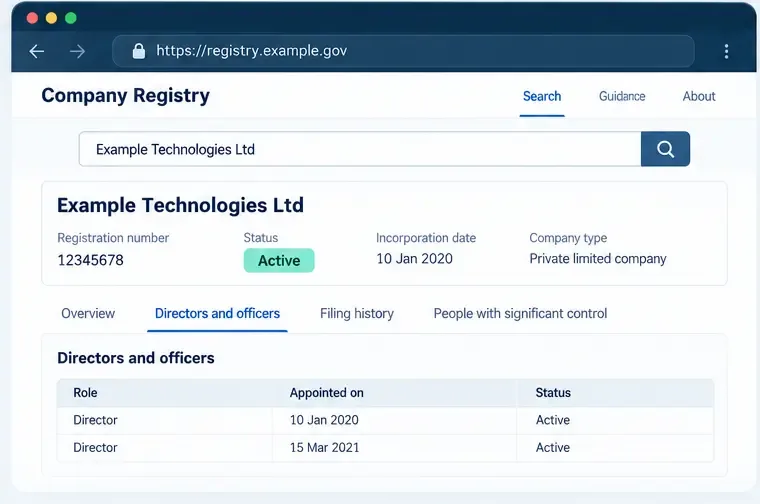
Si le projet prétend opérer par le biais d'une société, obtenez sa dénomination sociale et son numéro d'immatriculation auprès d'une source publique. Ensuite, effectuez vous-même une recherche auprès du registre gouvernemental compétent. Par exemple, le système EDGAR de la SEC donne accès aux documents déposés par les sociétés soumises à son système de déclaration, tandis que le registre des sociétés britanniques (Companies House) fournit des informations sur les sociétés, leur historique, leurs dirigeants et d'autres données. Il ne s'agit que d'exemples, et non d'une preuve universelle valable pour chaque juridiction ou projet crypto.
Illustration schématique de l'interface : un registre officiel peut confirmer l'existence d'un enregistrement d'entreprise, mais ce dépôt doit encore être comparé aux revendications propres au projet.
Comparez l'inscription au registre avec les informations publiées concernant le projet : dénomination sociale, juridiction, statut, dirigeants, dates de dépôt et type d'activité. L'existence d'un registre d'entreprise actif prouve simplement que l'entreprise est autorisée à proposer un produit financier particulier, que toutes les informations figurant sur le site web sont exactes ou qu'un dirigeant mentionné gère personnellement le compte en ligne.
Soyez vigilant avec les adresses. Un siège social peut être une adresse de service et ne justifie pas la publication de l'adresse personnelle d'une personne. Consignez uniquement les informations minimales nécessaires à l'évaluation du projet. Si le projet revendique une autorisation, consultez le registre de l'autorité compétente et vérifiez l'entité juridique exacte, son champ d'application et son statut. L'immatriculation de l'entreprise et l'autorisation réglementaire sont deux choses distinctes.
Phase quatre : tester le contrôle des clés publiques sans créer de risque pour la sécurité
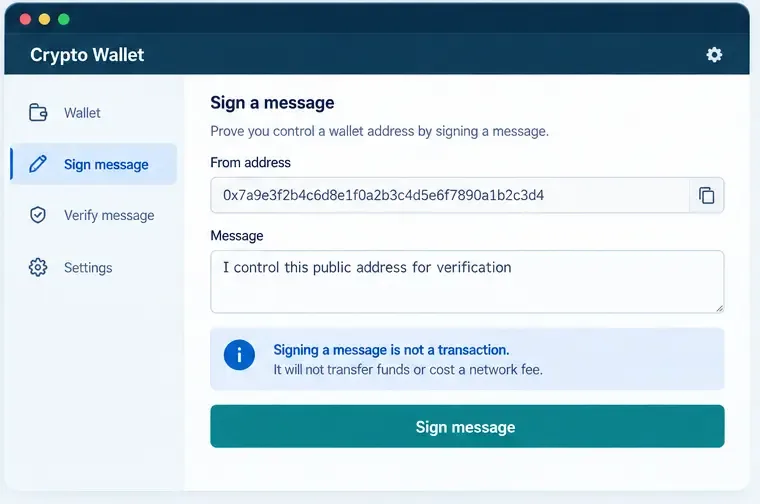
Un fondateur peut revendiquer le contrôle d'un portefeuille de trésorerie, de déploiement ou de dons. Le test public le plus fiable consiste en un message concis signé par l'adresse revendiquée, suivi d'une vérification indépendante de la signature. La norme ERC-191 d'Ethereum décrit un format pour les données signées, et les portefeuilles ou outils de vérification peuvent implémenter la signature des messages de différentes manières. Utilisez un message clair et assurez-vous de bien comprendre ce que le portefeuille vous demande de signer.
Illustration schématique de l'interface : un message formulé de manière concise peut permettre de tester le contrôle d'une adresse de portefeuille public sans demander de phrase de récupération, de clé privée ni de transfert de fonds.
Un message de test sécurisé doit clairement indiquer son objectif et éviter toute instruction transactionnelle, approbation, autorisation ou donnée opaque arbitraire. Par exemple : « Je contrôle l’adresse publique 0x… pour la vérification d’identité du projet le 16/09/2026. » L’adresse doit être indiquée intégralement dans l’enregistrement de vérification, sans être abrégée au point de créer une ambiguïté. Une signature peut prouver le contrôle d’un portefeuille à ce moment-là. Elle ne prouve ni le nom légal de la personne, ni la provenance des fonds, ni la sécurité du contrat, ni l’absence de conflits d’intérêts non déclarés.
Ne demandez jamais à qui que ce soit d'envoyer des fonds, de révéler une phrase de récupération, d'exporter une clé privée, de désactiver les mesures de sécurité ou de signer une transaction impliquant un transfert d'actifs. Si une invite de votre portefeuille est ambiguë, refusez-la. Investor.gov met en garde contre les risques de fraude liés aux cryptomonnaies : usurpation d'identité, réseaux sociaux, fausses plateformes et demandes de frais supplémentaires peuvent être utilisés. La vérification d'identité est censée réduire les risques, et non offrir une nouvelle opportunité d'approuver une transaction malveillante.
Comment évaluer les preuves
Preuve
Ce qu'il prend en charge
Ce que cela ne prouve pas
Liens officiels du projet vers un profil public
Association et cohérence des comptes
Identité légale ou honnêteté
Long historique attribuable du dépôt
L'implication technique au fil du temps
Qualité du code ou identité personnelle
Signature de commit vérifiée
Contrôle d'une clé de signature pour un commit
Qui détient la clé dans le monde réel ?
registre des sociétés gouvernementales
Existence d'une entité juridique enregistrée
Approbation réglementaire ou finances saines
Signature du message du portefeuille
Contrôle d'une adresse de portefeuille publique
Posséder une identité légale ou des intentions sûres
Utilisez un seuil de décision plutôt qu'une étiquette binaire. Pour un petit montant que vous pouvez vous permettre de perdre, des liens croisés publics et un historique technique cohérent peuvent suffire à poursuivre vos recherches. Pour un investissement substantiel, un accord de conservation, une vente de jetons ou un rôle de prestataire de services, exigez des preuves plus solides : une entité juridique clairement définie, un statut réglementaire vérifiable de manière indépendante le cas échéant, une gouvernance transparente, des pratiques de sécurité documentées et un canal de communication qui ne soit pas contrôlé par un compte anonyme unique.
Quand faut-il s'arrêter et changer d'approche ?
Interrompez toute démarche si la personne vous presse d'agir rapidement, insiste sur l'interdiction de toute critique, vous envoie dans une conversation privée pour une vérification « exclusive », exige des frais avant d'autoriser un retrait ou présente des captures d'écran au lieu de justificatifs vérifiables indépendamment. Ces signaux ne prouvent pas un délit précis, mais ils rendent toute poursuite de la conversation moins judicieuse. Passez de la vérification d'identité à la prévention des risques : ne connectez pas votre portefeuille, ne signez aucun message, n'effectuez aucun transfert de fonds et ne partagez aucun document personnel.
Adaptez votre approche en cas de preuves contradictoires. Ne comblez pas les lacunes par des suppositions ou des accusations spontanées. Signalez l'allégation comme non vérifiée, demandez une explication publique au projet par le biais d'une voie officielle et conservez des notes neutres. Si des fonds sont déjà potentiellement en jeu, contactez la bourse, la banque, l'autorité de régulation ou le service de signalement des forces de l'ordre compétent via son site web officiel. Ne confrontez ni ne dénoncez publiquement une personne suspectée en ligne.
En résumé
La vérification responsable de l'identité crypto repose sur un contrôle multicouche des sources publiques : définition de l'affirmation, recoupement des comptes publics pertinents, examen du travail technique réalisé, vérification de l'entreprise ou de la licence déclarée auprès d'un registre officiel, et utilisation des signatures de portefeuille uniquement pour tester le contrôle d'une adresse publique. Le résultat doit être une décision documentée sur les risques, et non un dossier public.
La limite est importante. Aucune liste de contrôle publique ne peut garantir la fiabilité d'un fondateur, la compétence d'un développeur ou la réussite d'un projet. Si un projet exige des certitudes tout en refusant toute responsabilité ordinaire, la bonne solution n'est pas d'intensifier les investigations, mais de limiter les risques ou d'abandonner le projet.