Accueil
» Nouvelles
»
Comment protéger votre portefeuille Web3 contre le phishing Drainer et les approbations malveillantes
Comment protéger votre portefeuille Web3 contre le phishing Drainer et les approbations malveillantes
Un portefeuille Web3 peut être vidé sans que l'attaquant ne découvre votre phrase de récupération. C'est là tout le danger du phishing moderne : un faux site peut vous persuader d'autoriser l'attaquant à transférer des actifs que votre portefeuille contrôle déjà. L'approbation ou la signature peut sembler anodine, surtout si la page imite un protocole, un airdrop, une création de jetons, un portail d'assistance ou une distribution de jetons familiers.
Ce guide a été vérifié le 16 septembre 2026 par rapport à la documentation officielle du portefeuille, du protocole et des normes Ethereum. Les écrans d'avertissement et les mesures de sécurité varient selon le portefeuille, le réseau et l'application ; l'objectif n'est donc pas de mémoriser une interface, mais de comprendre ce qu'une requête peut autoriser avant de l'approuver.
Tout d'abord, comprenez ce dont un videur de portefeuille a réellement besoin.
Un « draineur » ne se limite pas à une seule fonction de contrat intelligent. En pratique, les campagnes d'hameçonnage peuvent tenter d'obtenir différents types d'autorisation : une autorisation de jetons ERC-20, une approbation d'opérateur NFT, un permis signé, une transaction de transfert direct ou, dans le cas le plus grave, la phrase de récupération secrète ou la clé privée de l'utilisateur.
Le risque dépend de l'autorisation accordée. Une autorisation ERC-20 s'applique généralement à un contrat de jeton et à un utilisateur spécifiques, tandis qu'une setApprovalForAllautorisation ERC-721 permet à un opérateur de gérer tous les NFT de la collection détenue par le propriétaire. La spécification Ethereum ERC-721 définit explicitement setApprovalForAlll'activation ou la désactivation d'un opérateur pour l'ensemble des actifs de l'appelant dans ce contrat NFT. Consultez la spécification ERC-721 .
Action : lorsqu’un portefeuille vous demande d’approuver une dépense, un opérateur ou une signature, considérez cela comme une décision d’autorisation et non comme une simple étape de « connexion ».
Commencez par le domaine : une adresse inconnue ou similaire doit interrompre l’interaction avant même qu’une demande de portefeuille ne soit approuvée.
Mythe n° 1 : « Connecter mon portefeuille permet au site de prélever mes fonds. »
Vérifié : connecter un portefeuille et autoriser une application à accéder à votre adresse publique ne revient pas à accorder une autorisation de jetons. La documentation officielle de MetaMask établit clairement cette distinction : déconnecter une application décentralisée supprime la connexion, tandis que révoquer une autorisation empêche le contrat intelligent d’accéder aux jetons concernés et de les déplacer. Consultez le guide de MetaMask relatif à la révocation des autorisations .
Le contexte est important : même après la connexion, un site peut encore présenter une demande de transaction ou de signature. L’étape dangereuse survient souvent après la connexion initiale ; par conséquent, dire « je me suis seulement connecté » n’est sans risque que si vous n’avez réellement rien signé ni approuvé d’autre.
Action : si vous vous êtes connecté à un site suspect mais avez refusé toutes les transactions et signatures, déconnectez-vous malgré tout. Ensuite, vérifiez l’activité récente et les approbations de votre portefeuille plutôt que de supposer que la connexion a effectué le transfert de fonds.
Mythe n° 2 : « Si je déconnecte l'application décentralisée, je révoque son approbation de jeton. »
Vérifié : c’est faux. L’approbation d’un jeton est une autorisation sur la blockchain. La déconnexion du site web n’efface pas automatiquement cet état de la blockchain. MetaMask précise que la révocation est elle-même une transaction sur la blockchain et nécessite donc généralement des frais de gaz. MetaMask explique la différence ici .
Cela a son importance après une attaque de phishing, car une victime peut fermer son navigateur, déconnecter l'application décentralisée et croire que le danger est passé, alors qu'un utilisateur précédemment autorisé conserve toujours l'accès.
Action : si vous avez approuvé un dépensier auquel vous ne faites plus confiance, utilisez la fonction de gestion des approbations de votre portefeuille ou le vérificateur d’approbations officiel proposé par l’explorateur de réseau concerné, et soumettez une révocation sur la chaîne.
Une demande de dépenses illimitées mérite un examen approfondi : vérifiez le jeton, le dépensier, le réseau et le montant demandé avant de l’approuver.
Réduire le rayon d'action des homologations ERC-20
Les autorisations ERC-20 sont utiles car une plateforme d'échange décentralisée ou un autre contrat peut avoir besoin d'une autorisation pour transférer des jetons en votre nom. Elles ne sont pas malveillantes en soi. Le problème réside dans l'étendue de ces autorisations. Si vous accordez une autorisation très importante, voire illimitée, et que le détenteur est malveillant (ou si un contrat de confiance devient ultérieurement vulnérable), le montant en jeu peut être bien supérieur à celui de la transaction initialement prévue.
MetaMask permet actuellement aux utilisateurs de définir un plafond de dépenses personnalisé pour les flux d'approbation pris en charge. Sa documentation de sécurité recommande de vérifier les requêtes des applications décentralisées et de limiter l'accès le cas échéant. Consultez les recommandations de MetaMask concernant les plafonds de dépenses .
Action : lorsqu’un portefeuille propose une limite personnalisée, n’approuvez que le montant raisonnablement nécessaire à l’action immédiate. Si un site exige un accès illimité pour un échange ou une réclamation ponctuelle, interrompez l’opération et vérifiez les raisons de cette demande.
Ne négligez pas les permis signés sous prétexte qu'aucun frais d'essence n'apparaît.
Vérifié : toutes les autorisations ne commencent pas par une transaction d’approbation classique sur la blockchain. La norme ERC-2612 a introduit permitla possibilité de définir une allocation de jetons ERC-20 via un message signé. Cette norme stipule qu’une signature valide peut définir l’allocation du propriétaire pour un utilisateur jusqu’à une valeur et une date limite spécifiées. Consultez la documentation ERC-2612 .
Cela signifie que l'affirmation « cette signature ne coûte pas de gaz » ne prouve pas son innocuité. Une signature peut contenir une autorisation qu'une autre partie soumettra ultérieurement sur la blockchain. La possibilité pour une signature donnée de transférer des actifs dépend de la norme, du contrat, des champs et de l'exécution en aval.
Action : lisez les données structurées affichées par le portefeuille. Portez une attention particulière à l’émetteur, au jeton, à la valeur, à l’échéance, à la chaîne et au domaine du contrat. Rejetez les requêtes que vous ne pouvez pas expliquer clairement.
Un portefeuille matériel peut isoler les données de clés privées, mais il ne peut pas sécuriser une approbation malveillante si l'utilisateur la confirme intentionnellement.
Mythe n° 3 : « Un portefeuille matériel me protège automatiquement des voleurs de fonds. »
C'est partiellement vrai, mais incomplet : les portefeuilles matériels peuvent protéger les clés privées contre l'exposition directe au navigateur ou aux logiciels malveillants classiques, ce qui est précieux. Cependant, le phishing cible fréquemment la décision d'autorisation de l'utilisateur. Si l'appareil affiche une transaction ou une approbation malveillante et que l'utilisateur la confirme, la protection matérielle n'invalide pas comme par magie l'autorisation.
L'avantage pratique est maximal lorsque l'appareil permet de vérifier les détails importants d'une transaction sur un écran sécurisé. La protection est moindre lorsque la demande est opaque ou lorsque l'utilisateur confirme quelque chose qu'il ne comprend pas.
Action : utilisez un portefeuille matériel pour vos actifs de grande valeur, mais vérifiez toujours la destination, le contrat, le montant, le réseau et l’autorisation sur le dispositif de signature. Ne considérez jamais la présence d’un portefeuille matériel comme une autorisation de signer sans discernement.
Surveillez les approbations des opérateurs à l'échelle du réseau NFT.
Concernant les NFT, cette expression setApprovalForAllmérite une attention particulière. Sous la norme ERC-721, l'approbation d'un opérateur lui permet de gérer tous les NFT du contrat que vous possédez. Cette approbation est plus étendue que celle d'un seul identifiant NFT. La norme Ethereum distingue d'ailleurs l'approbation d'un jeton individuel de l'approbation globale par un opérateur. Consultez la documentation relative aux fonctions d'approbation ERC-721 .
Cela ne signifie pas que toute setApprovalForAllrequête est malveillante ; les plateformes de vente de NFT peuvent légitimement avoir besoin d’autorisations d’opérateur. La question pertinente est de savoir si l’opérateur et le cas d’utilisation correspondent à vos intentions.
Action : si vous essayez simplement de réclamer un airdrop ou de vous connecter à un site web, une demande inattendue de contrôle opérateur à l’échelle du NFT doit être considérée comme un signe d’alerte majeur.
Une liste de contrôle reproductible est plus fiable que l'intuition lorsqu'une page d'hameçonnage est conçue pour créer un sentiment d'urgence ou de peur de manquer quelque chose (FOMO).
Vérifiez le site avant de vérifier la transaction.
L'hameçonnage par fraude au portefeuille réussit souvent car le faux site web ressemble beaucoup au vrai. Un résultat de recherche sponsorisé, une réponse sur les réseaux sociaux, un message direct, un faux compte d'assistance ou une interface copiée peuvent rediriger les utilisateurs vers un autre domaine affichant des incitations convaincantes à retirer de l'argent.
Les systèmes de sécurité des portefeuilles numériques peuvent être utiles, mais ils ne sont pas infaillibles. L'API Verify de WalletConnect, par exemple, peut indiquer à un portefeuille participant si un domaine est vérifié, non concordant, inconnu ou signalé comme malveillant. WalletConnect précise que cette détection n'est pas infaillible. Consultez la documentation de l'API Verify de WalletConnect .
MetaMask décrit également ses alertes de sécurité comme des signaux d'information plutôt que des garanties et précise que les sites légitimes ne comportent pas toujours d'indicateur de vérification. Voir les alertes de sécurité de MetaMask .
Action : accédez aux applications décentralisées importantes via un signet créé à partir d’une source officielle vérifiée indépendamment. Ne vous fiez pas au premier résultat de recherche, à un lien raccourci ou à une URL reçue par message privé non sollicité.
Séparer l'activité quotidienne des applications décentralisées des avoirs à long terme peut réduire l'exposition lorsqu'un portefeuille signe une requête erronée.
Il s'agit d'une technique de gestion des risques plutôt que d'une règle de protocole. Un portefeuille utilisé pour expérimenter de nouvelles créations de jetons, des demandes de jetons, des jeux et des applications décentralisées inconnues présente une surface d'interaction plus large qu'une adresse utilisée uniquement pour conserver des actifs à long terme.
La séparation des portefeuilles n'empêche pas le phishing, et le transfert d'actifs entre portefeuilles engendre des contraintes opérationnelles. Cependant, elle permet de limiter les pertes liées à une approbation erronée, car le portefeuille d'interaction ne contient pas la majeure partie de vos actifs.
Action : envisagez de conserver vos actifs à long terme ou de grande valeur dans un portefeuille qui se connecte rarement aux dapps, tout en utilisant un portefeuille séparé avec un solde volontairement limité pour les activités Web3 à risque plus élevé.
Mythe n°4 : « Un site vérifié ou non signalé est forcément sûr. »
Non vérifié : l’absence d’avertissement ne garantit pas la sécurité. Les bases de données de menaces peuvent être en retard par rapport aux nouveaux domaines d’hameçonnage, et une application par ailleurs légitime peut présenter une interface compromise ou un contrat vulnérable. WalletConnect utilise l’état « INCONNU » pour les domaines qu’il ne peut pas vérifier, et sa documentation précise que son système de vérification n’est pas infaillible.
Action : considérez les alertes de sécurité comme un élément parmi d’autres. Vérifiez indépendamment le domaine, le contrat attendu, l’autorisation demandée et la pertinence de l’action pour l’objectif visé.
Deux vérifications distinctes sont importantes : vérifier d’où provient la demande, puis vérifier l’autorité qu’elle confère.
Vérifiez les anciennes approbations avant qu'elles ne deviennent un problème demain.
Les autorisations peuvent rester actives longtemps après que vous ayez cessé d'utiliser une application décentralisée. MetaMask recommande de vérifier régulièrement les autorisations de jetons et de révoquer celles dont vous n'avez plus besoin. La révocation modifiant l'état de la blockchain, elle entraîne généralement des frais de gaz. Consultez le guide officiel de révocation .
La fréquence de vos audits dépend de votre utilisation des applications décentralisées et du montant des fonds présents dans votre portefeuille. Il n'existe pas de fréquence idéale.
Action : configurez un rappel récurrent dans votre calendrier (par exemple, mensuel si vous êtes un utilisateur actif de la DeFi) pour examiner les dépensiers, les montants des allocations, les opérateurs NFT et les anciennes autorisations d'applications décentralisées sur les chaînes que vous utilisez réellement.
L’examen régulier des contrats et des autorisations fait partie des bonnes pratiques de gestion financière, et non d’une étape ponctuelle.
Si vous avez signé un document suspect, identifiez la compromission dont vous êtes victime.
N'appliquez pas systématiquement la même solution à chaque incident. La réaction dépend des circonstances.
Ce qui s'est passé
Ce que cela peut signifier
Priorité immédiate
Vous vous êtes seulement connecté à un site
Le site a détecté votre adresse publique et a établi une session, mais cela ne constitue pas une autorisation symbolique.
Déconnectez-vous et examinez l'activité ; ne signez pas les demandes de suivi
Vous avez approuvé les dépenses ERC-20
Le dépensier désigné pourra peut-être transférer le montant approuvé de ce jeton.
Révoquer immédiatement l'allocation
Vous avez approuvé un opérateur NFT
L'opérateur pourra peut-être transférer les NFT couverts par cette autorisation de collecte.
Révoquer l'agrément de l'opérateur
Vous avez signé un permis ou une autre autorisation structurée
La signature peut autoriser des actions ultérieures sur la blockchain, en fonction de son contenu.
Déterminez précisément ce qui a été signé et révoquez ou déplacez les actifs concernés si possible.
Vous avez divulgué votre phrase de récupération/clé privée
Les clés du portefeuille elles-mêmes sont compromises.
Créez un nouveau portefeuille à partir d'une nouvelle phrase de récupération et migrez vos actifs.
Le guide officiel de MetaMask en cas d'incident indique qu'en cas de compromission d'une phrase de récupération secrète, les utilisateurs doivent créer un nouveau portefeuille avec une nouvelle phrase de récupération, transférer leurs actifs restants et cesser d'utiliser les comptes associés à la phrase compromise. Il précise également que les transactions blockchain sont généralement irréversibles. Consultez le guide de MetaMask en cas de piratage ou d'escroquerie .
Action : si la phrase de récupération ou la clé privée a été compromise, la révocation des autorisations ne suffit pas. L’autorité de signature elle-même doit être considérée comme compromise.
N’entrez jamais de phrase de récupération pour « résoudre » un problème d’approbation
La phrase de récupération secrète est l'identifiant principal des comptes qui y sont associés. La documentation officielle de MetaMask indique que toute personne qui la possède peut contrôler le portefeuille. La gestion des approbations légitimes ne nécessite pas de saisir la phrase de récupération sur un site web quelconque. Consultez les consignes de sécurité de MetaMask relatives à la phrase de récupération .
Action : conservez cette phrase hors ligne et privée. Si un site web, un agent d’assistance, un formulaire, un bot ou un « service de récupération » vous la demande, refusez.
Les alertes de sécurité et les contrôles de compte renforcés constituent des couches utiles, mais elles fonctionnent mieux lorsqu'elles sont associées à un examen rigoureux des approbations et à la séparation des portefeuilles.
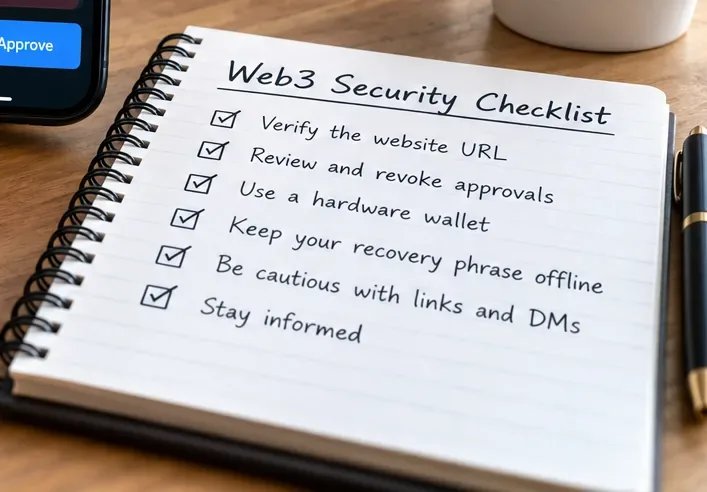
Liste de vérification pratique avant la signature
Domaine : Est-ce bien le domaine officiel que vous souhaitiez visiter ?
Motif : L’autorisation demandée est-elle justifiée par l’action que vous avez initiée ?
Réseau : La requête se trouve-t-elle sur la chaîne attendue ?
Contrat ou dépensier : l’adresse de réception ou l’adresse autorisée est-elle celle attendue ?
Portée : S’agit-il d’un montant fixe, d’une allocation illimitée, d’un seul NFT ou de l’approbation de l’opérateur pour une collection entière ?
Champs de signature : S’il s’agit de données saisies, pouvez-vous identifier le jeton, le dépensier, la valeur, la date limite et le domaine ?
Exposition du portefeuille : Ce portefeuille contient-il plus de valeur que vous ne souhaitez exposer à cette interaction ?
Signaux d'alerte : Le portefeuille signale-t-il un domaine ou une transaction malveillant(e), non concordant(e), inconnu(e) ou autrement suspect(e) ?
Si l'un de ces contrôles échoue, il est généralement moins coûteux de rejeter la demande que d'essayer de récupérer les actifs par la suite.
Comment vérifier soi-même que ses défenses fonctionnent
Il n'est pas nécessaire d'attendre une attaque pour tester votre configuration. Vérifiez que vos favoris pointent bien vers les domaines d'applications décentralisées (dApps) appropriés. Ouvrez les outils de gestion des approbations de votre portefeuille et assurez-vous de bien identifier les utilisateurs actifs. Vérifiez que votre portefeuille contenant des fonds importants reste isolé des tests de dApps habituels. Assurez-vous que votre phrase de récupération n'est pas enregistrée dans un e-mail, des notes dans le cloud, des captures d'écran, des historiques de chat ou le champ de gestion des mots de passe d'un site web. Enfin, activez les alertes de sécurité de votre portefeuille, le cas échéant.
Ensuite, mettez votre propre processus de décision à l'épreuve : avant de signer la prochaine requête Web3, expliquez à voix haute ce qu'elle autorise. Si vous ne pouvez pas décrire son effet en une phrase, refusez-la et menez d'abord des recherches.
En résumé
La plupart des attaques de phishing par détournement de données réussissent en exploitant une fonctionnalité légitime du Web3 (approbations, permissions d'opérateur, signatures ou transactions) pour créer un outil d'ingénierie sociale. La meilleure défense ne repose pas sur une seule extension, un seul dispositif matériel ou une seule liste de menaces. Il s'agit d'une approche multicouche : vérifier le site, comprendre l'autorisation, en limiter la portée, séparer les données sensibles des interactions à risque, examiner les anciennes autorisations et savoir faire la différence entre une approbation malveillante et une phrase de récupération compromise.
Les outils de sécurité peuvent réduire les risques, mais aucun ne peut garantir qu'une requête malveillante signée sera inoffensive. En cas d'auto-déclaration, la confirmation finale constitue souvent la limite de sécurité. Cette confirmation doit donc être lente, précise et réfléchie.