Home
» Conoscenza
»
Come proteggere la tua frase di recupero: le migliori pratiche per prevenire smarrimenti o furti.
Come proteggere la tua frase di recupero: le migliori pratiche per prevenire smarrimenti o furti.
Una frase di recupero non è semplicemente una password. Per molti portafogli self-custody, rappresenta il backup da cui è possibile recuperare le chiavi del portafoglio. Chiunque la ottenga potrebbe essere in grado di ricreare il portafoglio altrove, mentre il proprietario che perde tutti i backup utilizzabili potrebbe perdere la possibilità di recuperare i fondi in caso di guasto del dispositivo. Questo rende la sicurezza della frase di recupero un problema a doppio taglio: bisogna prevenire i furti senza creare un sistema così fragile che un incendio, un'alluvione, un trasloco o un nascondiglio dimenticato possano causare la perdita definitiva dei fondi.
La regola pratica è semplice: conserva la frase di recupero offline, mantienila privata, proteggila da danni fisici e mantieni solo il livello di ridondanza che puoi garantire in modo responsabile. La specifica BIP39 descrive le frasi mnemoniche come un modo leggibile dall'uomo per rappresentare il materiale di recupero del portafoglio, mentre i produttori di portafogli come Trezor consigliano esplicitamente agli utenti di conservare i backup del portafoglio offline e di non crearne mai copie digitali. Consulta la specifica BIP39 e le linee guida di Trezor sui backup dei portafogli .
Lista di controllo per consultazione rapida
Obiettivo
Pratica raccomandata
Evitare
Prevenire il furto di telecomandi
Annota la frase offline e tienila lontana dai dispositivi connessi a Internet.
Note nel cloud, email, screenshot, allegati del gestore password, messaggi di chat
Prevenire la perdita fisica
Utilizzare supporti di archiviazione resistenti in un luogo sicuro; valutare la possibilità di creare un secondo backup protetto.
Un foglio sciolto in un cassetto ben visibile
Prevenire i danni ambientali
Utilizzare una cassaforte ignifuga/impermeabile o un robusto sistema di backup in metallo, ove necessario.
Partendo dal presupposto che la carta comune sopravviva a ogni disastro
Prevenire il phishing
Inserisci la frase solo in un flusso di recupero del portafoglio legittimo che hai avviato intenzionalmente
Digitandolo in siti web, moduli, chat di supporto o link inviati da sconosciuti
Migliorare la fiducia nel recupero
Verifica il backup utilizzando la procedura di controllo del backup supportata dal produttore del portafoglio.
Aspettare che si verifichi un'emergenza per scoprire un errore di trascrizione
1. Scrivi la frase di recupero offline
Quando un portafoglio presenta una frase di recupero, copiate attentamente le parole e nell'ordine esatto mostrato. Le frasi BIP39 codificano sia l'entropia che un checksum, quindi l'ordine delle parole è importante. Non inventate una frase, non riorganizzate le parole e non "migliorate" la formulazione. Lo standard è stato progettato per convertire la casualità generata dal computer in una frase mnemonica leggibile dall'uomo, non per trasformare una frase memorabile in entropia sicura per il portafoglio.
Esegui manualmente il backup del portafoglio e mantieni l'ordine esatto delle parole. La frase stessa non deve mai essere fotografata o copiata su un dispositivo collegato.
Scrivere la frase su carta rimane comunque una valida soluzione di base, perché impedisce che il segreto venga memorizzato nei servizi cloud, nelle librerie di foto sincronizzate, nella cronologia del browser, nei gestori degli appunti e nei file accessibili ai malware. Le linee guida ufficiali di Trezor specificano espressamente di non conservare copie digitali come screenshot, fotografie, e-mail o file nel cloud. Lo stesso principio si applica indipendentemente dalla marca del wallet: una volta che la frase diventa un normale file digitale, può essere copiata silenziosamente e all'infinito.
Verifica pratica
Verifica che ogni parola sia leggibile.
Confermare l'ordine e la numerazione.
Non fotografare il foglio compilato "per ogni evenienza".
Non digitare la frase in un'app per le note per facilitarne la stampa.
2. Conservare il backup in un luogo dove sia difficile il furto.
L'archiviazione offline risolve il problema dell'esposizione remota, ma non quello del furto con scasso, dello spionaggio o del ritrovamento accidentale. Considerate la frase come un titolo al portatore: il possesso può essere sufficiente per controllare il portafoglio. Una cassaforte domestica può essere una soluzione ragionevole se installata in modo sicuro e non facilmente rimovibile. Una cassetta di sicurezza in banca può ridurre alcuni rischi domestici, ma le regole di accesso, la giurisdizione, le procedure di successione e la disponibilità variano, quindi non è automaticamente la scelta giusta per tutti.
Una posizione fisica sicura dovrebbe proteggere il backup da scoperte accidentali e furti, pur rimanendo accessibile al proprietario quando il recupero è effettivamente necessario.
La posizione ideale dipende dal modello di rischio. Chi vive in un appartamento condiviso è esposto a rischi diversi rispetto a chi possiede una casa in una zona a rischio alluvione, e chi possiede un conto ingente potrebbe aver bisogno di controlli più rigorosi rispetto a chi ha a disposizione solo una piccola somma. Le linee guida di Trezor per l'archiviazione dei backup inquadrano esplicitamente le scelte di archiviazione in base a minacce ambientali, fisiche e remote, anziché basarsi su un unico luogo di archiviazione universale.
3. Proteggere dal fuoco, dall'acqua e dal tempo
La carta può durare anni in buone condizioni, ma è vulnerabile a fuoco, acqua, muffa, strappi, deterioramento dell'inchiostro e smaltimento accidentale. Per l'archiviazione a lungo termine o di documenti di valore elevato, un backup in metallo può offrire maggiore resistenza ad alcuni rischi ambientali. Il punto fondamentale è il materiale e il metodo di conservazione, non una marca specifica: il backup deve rimanere leggibile anche dopo i tipi di danni che si prevedono realisticamente.
Un backup in metallo può migliorare la resistenza al calore, all'acqua e al degrado fisico a lungo termine se utilizzato e conservato correttamente.
Non date per scontato che "metallo" significhi automaticamente indistruttibile. I diversi prodotti variano in termini di resistenza al calore, alla corrosione, metodo di fissaggio e leggibilità dei dati dopo la deformazione. Se acquistate un prodotto di backup, seguite la procedura documentata dal produttore e testate l'assemblaggio con dati campione non riservati prima di confermare la vostra frase definitiva.
4. Utilizzare la ridondanza senza moltiplicare l'esposizione
Una singola copia crea un singolo punto di vulnerabilità. Due copie nello stesso cassetto della scrivania creano praticamente lo stesso singolo punto di vulnerabilità. Una configurazione più sicura potrebbe utilizzare due backup fisicamente separati, ma ogni copia completa aggiuntiva crea anche un altro punto debole che un malintenzionato potrebbe trovare.
Una configurazione personale ragionevole potrebbe prevedere un backup principale in una cassaforte domestica sicura e un backup secondario in un altro luogo controllato. Il secondo luogo non dovrebbe essere così remoto o complicato da farvi dimenticare dove si trova, da farvi perdere l'accesso o da creare confusione in caso di successione.
Evitate schemi fai-da-te del tipo "dividi le 12 parole in due pile". Sono facili da fraintendere e possono produrre configurazioni deboli o irrecuperabili. Se desiderate un ripristino a soglia, utilizzate uno standard supportato dal wallet e progettato per questo scopo. Trezor, ad esempio, documenta i backup multi-share SLIP39 , in cui una soglia definita di share può ricostruire il wallet. La differenza fondamentale è che si tratta di uno schema di ripristino formale, non di una divisione improvvisata delle parole.
5. Non rivelare mai la frase al “supporto”
Il phishing rimane una delle minacce più pericolose basate sulla frase di recupero (seed phrase) perché un malintenzionato non ha bisogno di violare la crittografia del portafoglio se riesce a convincere il proprietario a fornire il backup. Un falso rappresentante dell'assistenza clienti, un sito web fraudolento, un'estensione del browser dannosa, un falso aggiornamento del portafoglio o un messaggio diretto sui social media potrebbero chiederti di "verificare" o "sincronizzare" il tuo portafoglio inserendo la frase.
L'assistenza legittima non dovrebbe mai richiedere la tua frase di recupero. Le linee guida anti-phishing di Trezor avvertono esplicitamente gli utenti di non condividere mai il backup del portafoglio. Considera qualsiasi richiesta non sollecitata della frase come un incidente di sicurezza.
Se un sito web ti chiede la tua frase di recupero
Fermare.
Non copiare né digitare alcuna parola.
Chiudi la pagina.
Accedete manualmente al sito ufficiale del fornitore del portafoglio, anziché tramite il messaggio o la pubblicità che vi ha indirizzato lì.
6. Verifica che il backup funzioni correttamente.
Un backup contenente una parola errata, mancante o in ordine errato potrebbe non funzionare proprio quando ne hai più bisogno. Molti ecosistemi di portafogli hardware offrono una funzione di "verifica del backup" o di ripristino di prova che convalida il backup senza richiedere la distruzione del portafoglio esistente. Utilizza il metodo documentato dal produttore del portafoglio, preferibilmente direttamente sul dispositivo hardware, se supportato.
Non eseguire un test di recupero digitando la frase in un sito web casuale o in uno strumento online generico conforme a BIP39. Gli strumenti online possono esporre la frase a estensioni del browser, script compromessi, dati di telemetria, software di copia negli appunti o malware. Per i fondi reali, mantieni le operazioni di recupero all'interno di un flusso di lavoro del portafoglio affidabile e documentato.
7. Comprendi le passphrase prima di aggiungerne una
BIP39 consente l'utilizzo di una frase di recupero opzionale oltre alla frase mnemonica. Questo può fornire un ulteriore livello di protezione, poiché la stessa frase di recupero combinata con frasi di recupero diverse genera portafogli diversi. Tuttavia, può anche creare una nuova e grave vulnerabilità: se si dimentica la frase di recupero, la sola frase di recupero non è sufficiente a ricreare il portafoglio protetto da tale frase.
Non si tratta di una semplice password di un account che un'azienda può reimpostare. Utilizzate una passphrase solo se comprendete il modello di recupero e avete un modo sicuro per conservarla separatamente. La specifica BIP39 descrive come vengono combinate la frase mnemonica e la passphrase, e la documentazione di Trezor avverte che i portafogli protetti da passphrase dipendono dalla passphrase esatta.
8. Sapere cosa fare se la frase viene rivelata
Se hai inserito la frase di recupero su un sito web non attendibile, l'hai inviata a qualcuno, l'hai memorizzata in un account cloud compromesso o ritieni che qualcun altro possa esserne in possesso, non dare per scontato che la modifica del PIN del portafoglio risolva il problema. La frase di recupero può essere utilizzata per ricostruire il portafoglio indipendentemente dal dispositivo originale.
La risposta più sicura è considerare la frase come compromessa e spostare i fondi in un portafoglio appena generato con un nuovo backup. Le linee guida ufficiali di Trezor sui backup compromessi raccomandano di spostare i fondi tempestivamente quando un backup del portafoglio potrebbe essere stato esposto. I passaggi esatti dipendono dal portafoglio, dai beni e dall'hardware disponibile, quindi segui la procedura di recupero documentata dal portafoglio che utilizzi.
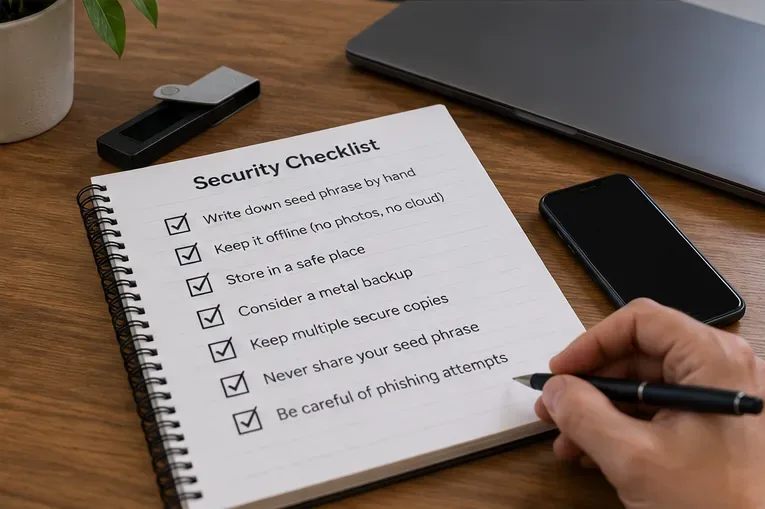
Lista di controllo della sicurezza prima di considerare il lavoro concluso.
Una buona configurazione della frase di recupero (seed phrase) bilancia riservatezza, durata, recuperabilità e un piano di risposta chiaro in caso di phishing o smarrimento fisico.
Offline: Nessuna foto, screenshot, nota cloud, email o normale file digitale contiene la frase.
Riservato: Nessun agente di supporto, amico, collaboratore o servizio online lo ha ricevuto.
Leggibile: ogni parola e la sua posizione sono chiare.
Protetto: il luogo di stoccaggio è protetto contro i furti, oltre a presentare rischi realistici di incendio, allagamento e smarrimento accidentale.
Ridondanza: se si conserva più di una copia, queste vengono fisicamente separate e ciascuna postazione è protetta.
Testato: Hai utilizzato il metodo di verifica del backup supportato dal tuo portafoglio, ove disponibile.
Documentazione completa: sai esattamente quale tipo di portafoglio e quale standard di backup utilizzi, senza dover inserire dati di recupero sensibili in un inventario non sicuro.
Pronti a intervenire: se la frase viene scoperta, sapete che la soluzione è un nuovo portafoglio con un backup aggiornato, non semplicemente un nuovo PIN.
In conclusione
La migliore strategia di sicurezza per la frase di recupero non è la più complessa, bensì quella che resiste a entrambe le principali modalità di errore: accesso non autorizzato e perdita permanente. Mantieni la frase offline, utilizza supporti di archiviazione fisici e privati, aggiungi una ridondanza attentamente controllata, resisti a qualsiasi richiesta di rivelazione della frase e verifica il backup prima di un'emergenza. Opzioni avanzate come le passphrase e i backup a soglia possono migliorare la resilienza, ma solo se comprendi appieno i requisiti di ripristino.