Home
» Conoscenza
»
Come verificare l'identità del fondatore e dello sviluppatore di un progetto di criptovalute senza rivelare informazioni personali.
Come verificare l'identità del fondatore e dello sviluppatore di un progetto di criptovalute senza rivelare informazioni personali.
Verificare l'identità del fondatore o dello sviluppatore di una criptovaluta dovrebbe significare controllare se le affermazioni pubbliche siano coerenti, attribuibili e supportate da prove indipendenti. Non dovrebbe significare pubblicare un indirizzo di casa, esporre i familiari, acquistare dati riservati o cercare di imporre una persona anonima al pubblico. In senso stretto, il doxxing è la divulgazione di informazioni private identificative senza consenso. Una due diligence responsabile si mantiene entro i limiti delle informazioni che la persona o l'organizzazione ha intenzionalmente reso pubbliche e registra le conclusioni senza amplificare dettagli sensibili.
L'obiettivo pratico è modesto: decidere se un progetto possiede sufficienti prove di identità e responsabilità in base al livello di rischio. Un risultato positivo non garantisce l'onestà del team, il successo di un token o la sicurezza di un portafoglio. Significa però che è possibile spiegare cosa è stato verificato, cosa resta da verificare e quando è opportuno sospendere l'analisi anziché affidarsi a una biografia apparentemente affidabile.
Nota: questa guida si basa su verifiche di fonti pubbliche e documentazione ufficiale disponibili a settembre 2026. Piattaforme social, repository, registri aziendali e interfacce dei wallet possono cambiare. Non chiedere mai a un fondatore o a uno sviluppatore una frase di recupero, una chiave privata, una password, un codice monouso o un trasferimento di fondi come prova di identità.
Inizia definendo la rivendicazione di identità
Affermare che "il fondatore esiste davvero" è un'affermazione troppo vaga per essere verificata. È necessario suddividere l'affermazione in domande più specifiche. La persona che dichiara di essere la stessa persona fisica indicata sul sito web del progetto? Controlla l'account sviluppatore che contribuisce al progetto? L'azienda menzionata nella presentazione è effettivamente registrata? Questa persona controlla il portafoglio pubblico che si presume appartenga alla tesoreria o al team? Si tratta di affermazioni diverse che richiedono prove diverse.
Annota l'affermazione prima di effettuare la ricerca. Questo riduce il bias di conferma, per cui le prove convincenti ricevono maggiore peso rispetto alle informazioni contraddittorie. Registra anche la data, l'handle esatto, l'URL del repository, il numero di registrazione dell'azienda, l'indirizzo del portafoglio e la fonte in cui è apparsa ogni affermazione. Utilizza identificativi pubblici anziché copiare dati personali nelle note.
Che aspetto ha un risultato utile?
Coerenza dell'identità: lo stesso nome, ruolo, nickname o organizzazione sono collegati tra loro attraverso diverse fonti pubbliche.
Prova di controllo: la persona o il team possono dimostrare di avere il controllo di un account pubblico, di una chiave di firma del codice o di un portafoglio senza rivelare segreti.
Prove di responsabilità: esiste un ente giuridico pubblico, un processo di governance, un contatto per la sicurezza o un altro canale per segnalare eventuali problemi.
Limitare la consapevolezza: si può affermare ciò che le prove non dimostrano.
Una biografia sui social media, una foto a una conferenza o un sito web ben curato possono supportare un'affermazione, ma nessuno di questi elementi è di per sé conclusivo. Investor.gov avverte che i truffatori possono copiare nomi, nickname, loghi e siti web per impersonare professionisti legittimi. Per questo motivo, il punto di partenza dovrebbe essere una fonte controllata dal progetto e poi verifiche incrociate indipendenti, non un singolo profilo.
Fase uno: collegare gli account pubblici senza esporre i dati privati
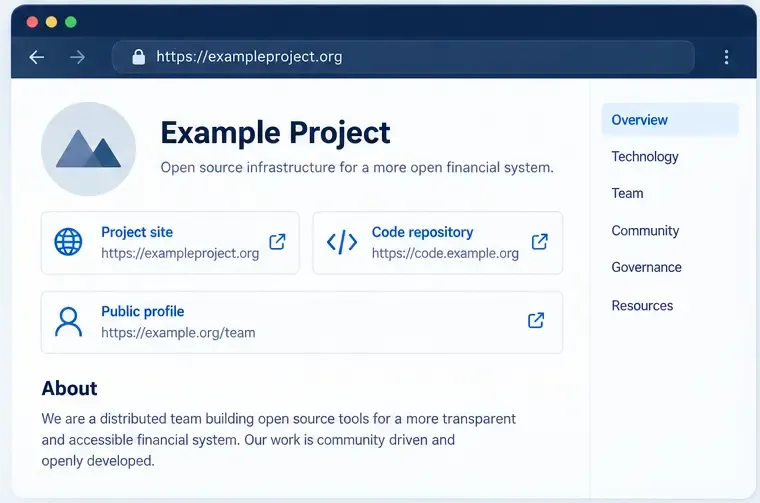
Apri il sito web ufficiale del progetto, la documentazione, il repository e la pagina pubblica del team tramite i link pubblicati dal progetto stesso. Quindi confronta se lo stesso nome utente pubblico, ruolo e descrizione del progetto compaiono sugli account collegati. Un collegamento incrociato autentico è più utile di uno screenshot fornito in una chat, perché permette di esaminare la destinazione e la sua cronologia.
Illustrazione schematica dell'interfaccia: confronta solo i link pubblici pubblicati dal progetto stesso e verificabili in modo indipendente.
Verificate la presenza di piccole incongruenze: una diversa ortografia del nome, un account creato di recente, un repository non collegato alla documentazione del progetto o un profilo che dichiara un ruolo mai menzionato dall'organizzazione. Questi elementi richiedono ulteriori verifiche, non costituiscono una prova di frode. Le persone cambiano datore di lavoro, nome utente e affiliazione, e i collaboratori di progetti open source possono utilizzare pseudonimi per legittime ragioni di sicurezza.
Non spingetevi oltre e non date la caccia ai dati personali. Evitate di cercare indirizzi privati, parenti, numeri di telefono privati, account social privati, database trapelati o report di data broker. Non pubblicate un nome legale sospetto solo perché compare in un vecchio documento. Se il team opta per un modello pseudonimo, valutate le misure di sicurezza tecniche e di governance del progetto, anziché considerare l'anonimato di per sé come un reato.
Fase due: verifica dello storico lavorativo e dell'attribuzione del codice
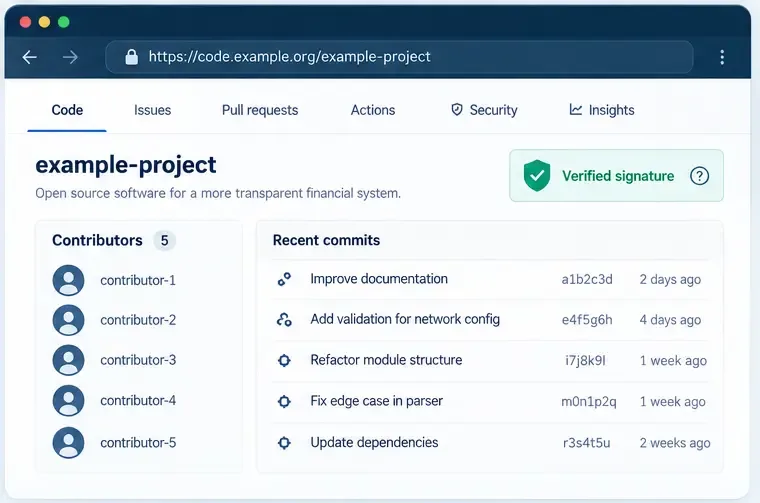
Esaminate la cronologia del repository per individuare attività di sviluppo consistenti e attribuibili: commit significativi, discussioni sui problemi, note di rilascio, pull request, correzioni di sicurezza e un ruolo tecnico coerente. Verificate se lo sviluppatore dichiarato compare effettivamente nella cronologia del progetto nel tempo, anziché affidarvi a una foto del profilo o a un elenco di consulenti famosi.
Illustrazione schematica dell'interfaccia: una firma di commit verificata è una prova relativa alla chiave di firma e al commit, non una prova automatica dell'identità legale di una persona.
GitHub documenta la verifica delle firme dei commit GPG, SSH e S/MIME. Lo stato "verificato" indica che un commit è stato firmato da una chiave riconosciuta secondo il processo di verifica di GitHub. Questa è una prova preziosa sulla relazione tra una chiave e un commit. Tuttavia, non dimostra, di per sé, che la chiave appartenga alla specifica persona giuridica indicata in un post di marketing, né che il codice sia sicuro.
Utilizzate questa distinzione quando valutate le prove. Una lunga cronologia di commit firmati su un account stabile è più solida di un singolo commit non verificato, ma si tratta pur sempre di un'attribuzione tecnica e non di una prova di identità rilasciata da un ente governativo. Leggete attentamente le modifiche effettive, i tag di rilascio, le risposte ai problemi e le informative sulla sicurezza. Uno sviluppatore può essere affidabile e comunque rilasciare codice difettoso; allo stesso modo, un repository ben curato può essere gestito da una persona diversa da quella dichiarata.
Domande che migliorano il risultato
Il progetto è collegato al repository da una pagina di documentazione ufficiale?
Gli autori dei commit, i manutentori e le note di rilascio raccontano una storia coerente?
Le segnalazioni di sicurezza vengono prese in considerazione attraverso un canale pubblico?
L'esperienza lavorativa o il contributo a progetti open-source dichiarati risultano da fonti controllate dall'organizzazione in questione?
Stai forse scambiando un grafico dei contributi copiato o un badge di verifica per una prova di identità personale?
Fase tre: verifica dell'entità giuridica e della tracciabilità pubblica.
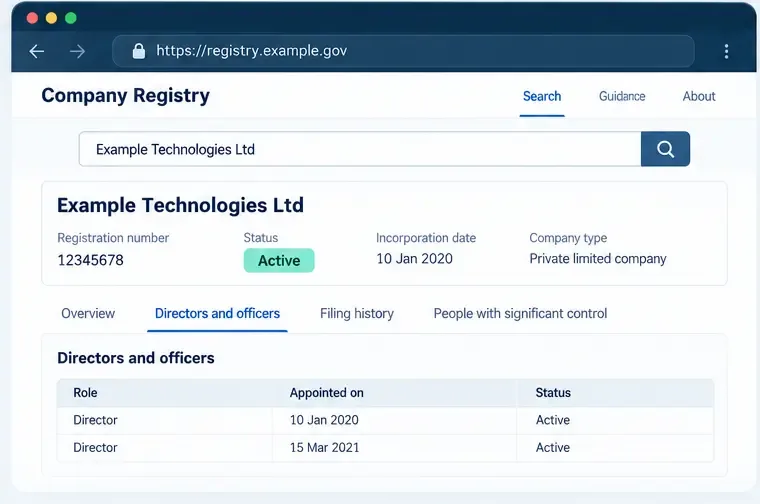
Se il progetto dichiara di operare tramite una società, è necessario reperire la denominazione legale e il numero di registrazione da una fonte pubblica. Successivamente, è possibile effettuare una ricerca autonomamente nel registro governativo competente. Ad esempio, il sistema EDGAR della SEC fornisce accesso pubblico ai documenti depositati dalle società soggette al suo sistema di segnalazione, mentre il registro della Companies House del Regno Unito offre informazioni sulla società, la cronologia dei depositi, i dirigenti e altri dati. Questi sono solo esempi, non prove universali valide per ogni giurisdizione o progetto di criptovaluta.
Illustrazione schematica dell'interfaccia: un registro ufficiale può confermare l'esistenza di una registrazione aziendale, ma la registrazione deve comunque essere confrontata con le dichiarazioni del progetto stesso.
Confronta la voce del registro con le informazioni pubblicate relative al progetto: denominazione legale, giurisdizione, stato, amministratori o dirigenti, date di deposito e tipo di attività descritta. Un registro aziendale attivo dimostra l'esistenza di un registro; non dimostra che l'azienda sia autorizzata a offrire un particolare prodotto finanziario, che ogni affermazione presente sul sito web sia accurata o che un amministratore indicato gestisca personalmente l'account online.
Fate attenzione agli indirizzi. La sede legale può essere un indirizzo di servizio e non è un motivo valido per pubblicare l'indirizzo di residenza di una persona. Registrate solo le informazioni minime necessarie per valutare il progetto. Se il progetto dichiara di possedere una licenza, consultate il registro dell'ente regolatore e verificate l'esatta forma giuridica, l'ambito di applicazione e lo stato della licenza. La registrazione di una società e l'autorizzazione regolamentare sono questioni distinte.
Fase quattro: testare il controllo delle chiavi pubbliche senza creare rischi per la sicurezza.
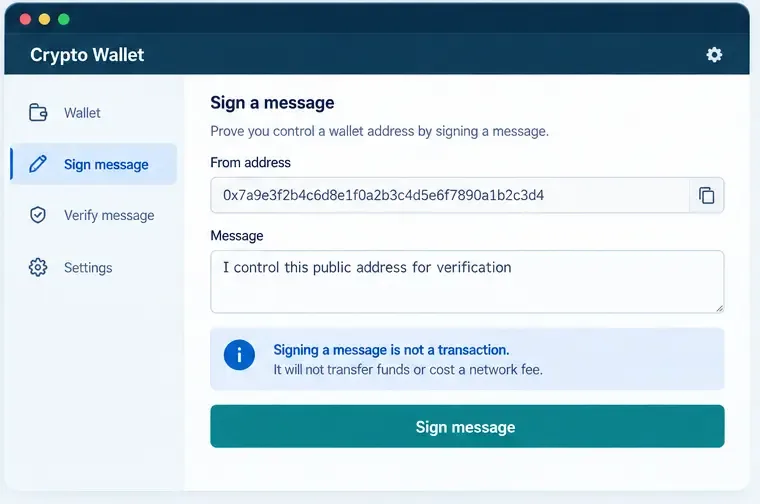
Un fondatore può rivendicare il controllo di un portafoglio di tesoreria, di distribuzione o di donazioni. Il test pubblico più sicuro consiste in un messaggio formulato in modo preciso e firmato dall'indirizzo rivendicato, seguito da una verifica indipendente della firma. Lo standard ERC-191 di Ethereum descrive un formato per i dati firmati e i portafogli o gli strumenti di verifica possono implementare la firma dei messaggi in modi diversi. Utilizza un messaggio ben comprensibile e conferma esattamente cosa ti viene richiesto di firmare dal portafoglio.
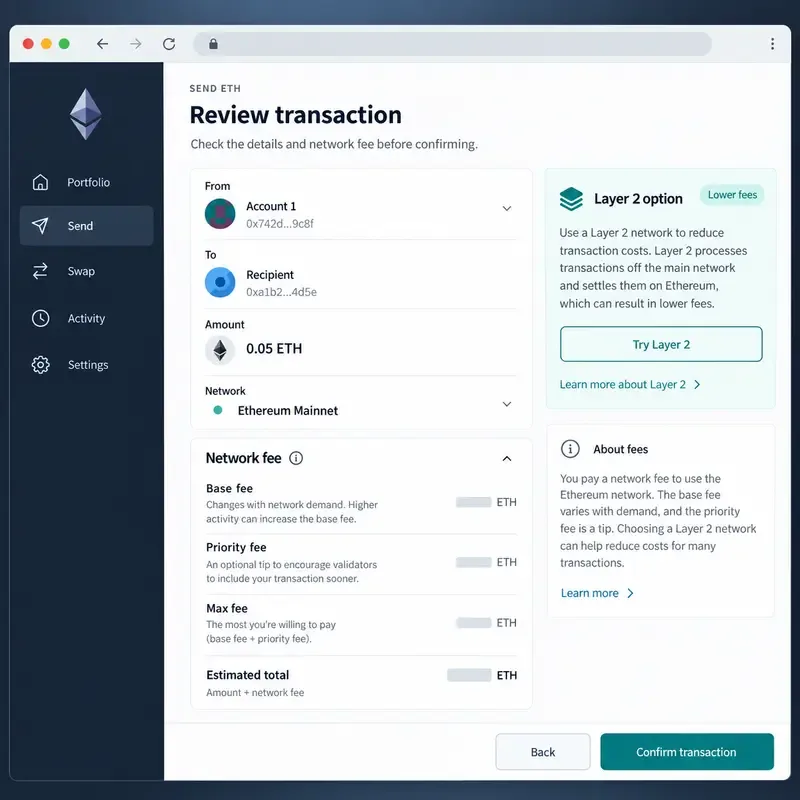
Illustrazione schematica dell'interfaccia: un messaggio conciso può testare il controllo di un indirizzo di portafoglio pubblico senza richiedere la frase di recupero, la chiave privata o il trasferimento di fondi.
Un messaggio di test sicuro dovrebbe identificare il proprio scopo ed evitare istruzioni, approvazioni, permessi o dati arbitrari e opachi simili a transazioni. Ad esempio: "Controllo l'indirizzo pubblico 0x... per la verifica dell'identità del progetto il 16/09/2026". L'indirizzo dovrebbe essere indicato per intero nel record di verifica effettivo, non abbreviato in modo da creare ambiguità. Una firma può dimostrare il controllo di un portafoglio in quel momento. Non dimostra il nome legale della persona, la provenienza dei fondi, la sicurezza del contratto o l'assenza di conflitti di interesse non dichiarati.
Non chiedere mai a nessuno di inviare fondi, rivelare una frase di recupero, esportare una chiave privata, disabilitare i controlli di sicurezza o firmare una transazione che trasferisce asset. Se una richiesta relativa al portafoglio non è chiara, rifiutala. Investor.gov avverte che i truffatori nel settore delle criptovalute possono utilizzare l'impersonificazione, i social media, piattaforme false e richieste di commissioni aggiuntive. La verifica dell'identità dovrebbe ridurre la tua esposizione al rischio, non creare una nuova opportunità per approvare una transazione dannosa.
Come valutare le prove
Prova
Ciò che supporta
Ciò che non dimostra
Link ufficiali del progetto al profilo pubblico
Associazione e coerenza dell'account
Identità legale o onestà
Lunga cronologia del repository attribuibile
Coinvolgimento tecnico nel tempo
qualità del codice o identità personale
Firma del commit verificata
Controllo di una chiave di firma per un commit
Chi controlla la chiave nel mondo reale?
Registro delle società governative
Esistenza di un'entità giuridica registrata
Approvazione normativa o solidità finanziaria
Firma del messaggio del portafoglio
Controllo di un indirizzo di portafoglio pubblico
Possesso di un'identità legale o intenzioni sicure
Utilizzate una soglia decisionale anziché un'etichetta binaria. Per importi modesti che potete permettervi di perdere, link pubblici e una cronologia tecnica coerente potrebbero essere sufficienti per proseguire la ricerca. Per investimenti consistenti, accordi di custodia, vendite di token o ruoli di fornitore di servizi, richiedete prove più solide: un'entità giuridica chiara, uno status normativo verificabile in modo indipendente (ove applicabile), una governance trasparente, pratiche di sicurezza documentate e un canale di comunicazione non controllato da un singolo account anonimo.
Quando fermarsi e cambiare approccio
Interrompete la procedura se la persona vi mette sotto pressione per agire rapidamente, insiste sul fatto che le critiche siano vietate, vi invia a una chat privata per una verifica "esclusiva", chiede un pagamento prima di autorizzare un prelievo o presenta screenshot anziché documenti verificabili in modo indipendente. Questi segnali non provano un reato specifico, ma peggiorano le aspettative di un ulteriore coinvolgimento. Passate dalla verifica dell'identità alla prevenzione dei rischi: non collegate un portafoglio, non firmate messaggi, non trasferite fondi e non condividete documenti personali.
Cambia approccio anche quando le prove sono contraddittorie. Non colmare le lacune con congetture o accuse provenienti da fonti anonime. Segnala l'affermazione come non verificata, chiedi al progetto una spiegazione pubblica attraverso un canale ufficiale e conserva appunti neutrali. Se il denaro è già a rischio, contatta la borsa, la banca, l'autorità di regolamentazione o il servizio di segnalazione delle forze dell'ordine competente tramite il suo sito web ufficiale. Non affrontare o smascherare online una persona sospetta.
In conclusione
Una verifica responsabile dell'identità nel mondo delle criptovalute è un controllo stratificato basato su fonti pubbliche: definire la rivendicazione, collegare gli account pubblici intenzionali, esaminare il lavoro tecnico svolto nel tempo, verificare l'azienda o la licenza dichiarata in un registro ufficiale e utilizzare le firme dei wallet solo per testare il controllo di un indirizzo pubblico. Il risultato dovrebbe essere una valutazione del rischio documentata, non un dossier pubblico.
Il limite è fondamentale. Nessuna lista di controllo pubblica può garantire che un fondatore sia affidabile, che uno sviluppatore sia competente o che un progetto non fallirà. Se un progetto esige certezze pur rifiutando le normali responsabilità, la conclusione corretta non è quella di indagare in modo più approfondito, bensì di ridurre l'esposizione o di abbandonare il progetto.