Riepilogo dei 6 exploit (hack) più evidenti nella prima metà del 2021 ed elenco dei danni totali e delle soluzioni del progetto.
Ciao ragazzi.
Oggi vorrei condividere con voi un articolo che riassume gli exploit (hack) più popolari nella prima metà del 2021. Allo stesso tempo, elencando i progetti che sono stati hackerati dagli hacker, il danno totale dell'incidente e la loro soluzione. Per maggiori dettagli, fare riferimento al seguente articolo.
Panoramica di Exploit
Exploit è un termine usato per parlare di un attacco da parte di una persona o di un gruppo di persone (in modo anonimo) che entra intenzionalmente in un bug o in una falla di sicurezza per sfruttarlo e trarne profitto. Questo termine si applica sia alle criptovalute che alle non criptovalute.
Gli attacchi di solito si verificano nei sistemi operativi di rete, nelle Dapp o in qualsiasi codice software. In alcuni casi, molti hacker rubano dati nel sistema come informazioni sugli utenti, finanziano risorse, ... o rilasciano virus nel software per distruggere i nodi associati.
Classificazione comune degli exploit
Exploit è ben noto nell'industria elettronica e ci sono anche molti diversi tipi di Exploit, per farti capire meglio, classificherò come segue:
- Remote Exploit : il processo di sfruttamento dei bug nel sistema di sicurezza principale in remoto su un altro computer/rete.
- Local Exploit : una forma di sfruttamento dei bug nel sistema di sicurezza direttamente sul sistema principale e di aggiornamento graduale dei suoi permessi, cracking di password, sfruttamento dei dati di altre persone,...
- Esiste un altro tipo di exploit che si infiltrerà nell'accesso dell'amministratore (Accesso a livello amministrativo / root) e da lì eseguirà atti di guadagno personale.
Sfrutta in Crypto
In Crypto, Exploit è noto per gli attacchi alle vulnerabilità nei contratti intelligenti o per i difetti di sicurezza comunemente scoperti come siti Web, Dapps, IoT, API, UI-UX,...
Spesso un software che è stato appena programmato può presentare errori durante l'esecuzione, quei buchi di sicurezza spesso compaiono in Configurazioni, Applicazioni (Dapps), Shrink Wrap Code e Sistema operativo.
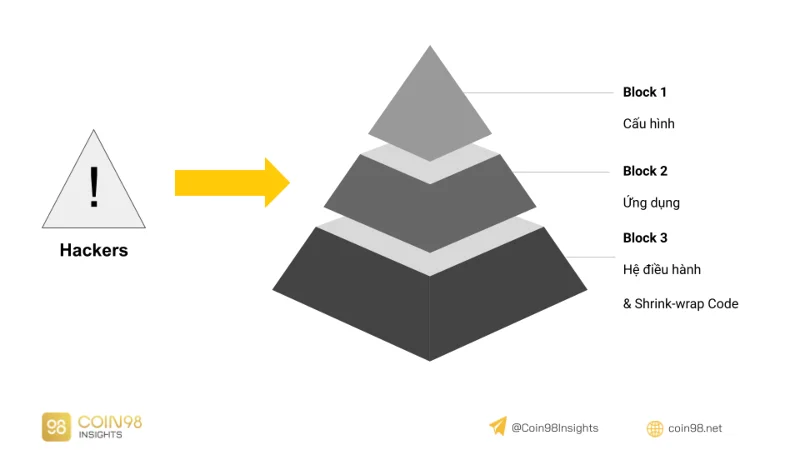
Le vulnerabilità tecniche sono spesso notate dagli hacker
Gli attacchi degli hacker sono spesso difficili da rilevare fino a quando non si verificano le conseguenze, quindi i progetti blockchain quando si lancia un nuovo prodotto spesso contengono eventi Testnet, Devnet e Bug Bounty. Get bounty) per la comunità.
Bug Bounty è un programma di sicurezza spesso applicato dai progetti ai loro Dapp, in parte per esaminare l'esperienza dell'utente, l'altra parte è per rilevare falle di sicurezza (bug) nei loro prodotti.
Invece di essere attaccato dagli hacker e perdere migliaia di milioni di dollari, insieme a molti altri problemi legali, Bug Bounty limiterà in qualche modo i rischi che potrebbero verificarsi in futuro.
6 casi di exploit in sospeso nel 2021
Rete Poli
Poly Network è una rete implementata per l'interazione multi-catena, costruendo l'infrastruttura Internet di prossima generazione. Le blockchain possono connettersi a Poly Network attraverso una rete aperta e un meccanismo di ammissione trasparente (trasparenza) nell'accesso alle informazioni, fiducia e coerenza.
Inoltre, Poly Network collega anche molte altre blockchain e ha integrato molte piattaforme come Bitcoin, Ethereum, Neo, Ontology, Elrond, Ziliqua, Binance Smart Chain, Switcheo e Huobi ECO Chain. Finora Poly Network non ha avuto un token nel suo meccanismo di governance.
Il motivo per cui Poly Network è in questa top 6 è perché di recente, il 10 agosto, Twitter di Poly Network ha confermato di aver subito un attacco a catena e si stima che l'incidente sia costato 611 milioni di dollari. Nello specifico, i danni comprendono:
- $ 273 milioni su Ethereum.
- $ 253 milioni su BSC.
- $ 85 milioni su Polygon.
Inoltre, anche O3 Swap - la piattaforma costruita su Poly Network è parzialmente interessata, non ci sono ancora dati esatti per questo caso.
Sebbene Poly Network sia verificato da Certik , è inevitabile che si verifichino casi imprevisti come quelli sopra. Il progetto sta attualmente indagando sul caso, informazioni specifiche verranno aggiornate non appena ci sarà un nuovo annuncio da Poly Network.
Laboratorio di finanza alfa
Alpha Finance Lab è una piattaforma DeFi Cross-chain costruita sull'ecosistema Binance Smart Chain, inclusi prodotti e servizi di prestito e prestito, che supporta gli utenti su molti blockchain diversi.
ALPHA è il token nativo rappresentativo del progetto, serve la governance nel sistema, supporta l'estrazione di liquidità nel prestito o nel prendere in prestito, puoi anche Staking ALPHA per realizzare profitti.
Il motivo per cui Alpha Finance è tra i primi 6 casi di Exploit è perché il danno totale dopo l'attacco è abbastanza grande fino a 37,5 milioni di dollari.
Riassunto degli eventi
La mattina del 13 febbraio 2021, un hacker ha attaccato il protocollo Alpha Homora V2 e le transazioni di prestito sono state successivamente sospese per indagini. Si dice che questo attacco sia piuttosto complicato perché l'hacker ha compiuto molti passi prima di privare l'importo di cui sopra, in particolare:
- L'hacker ha creato un indirizzo virtuale, ha scambiato ETH in UNI e ha aggiunto LP per la coppia ETH + UNI in Uniswap (per ottenere token LP). Nella stessa transazione, ha scambiato ETH in sUSD e ha depositato sUSD in Cream Iron Bank.
- In Alpha Homora V2, gli hacker hanno preso in prestito sUSD e Aave per aumentare le partecipazioni in cySUSD. Da lì, l'hacker ha preso in prestito altri $ 13.244 ETH; $ 4.263.139 DAI; $ 3.997.921 USDC e $ 5.647.242 USDT.
- Successivamente, deposita un po' su Aave, 1.000 ETH su Iron Bank e Alpha Homora V2, 320 ETH su Tornado.cash.
- Sul portafoglio personale dell'hacker dopo la transazione sono rimasti 10.925 ETH (equivalenti a 20 milioni di dollari).
Le vulnerabilità dell'incidente sono state studiate e ricercate da Alpha Finance Lab, Andre Cronje e Cream Finance, comprese 9 transazioni, 4 diverse operazioni in questo hack. Si può vedere che il mercato DeFi è ancora abbastanza nuovo e ci sono molti potenziali rischi.
Conseguenza

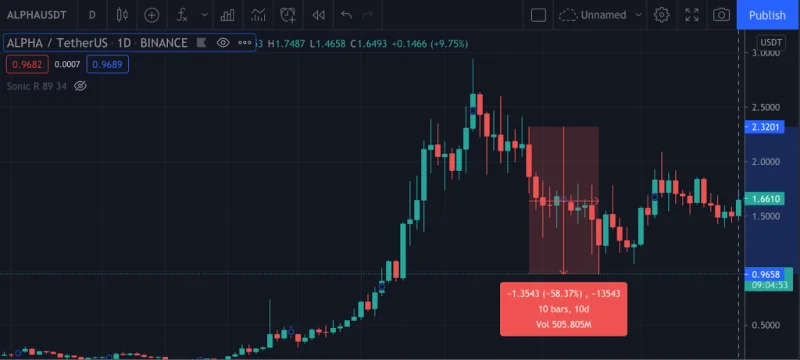
Oltre al risultato di essere stato hackerato, perdendo $ 37,5 milioni, Alpha Finance Lab ha dovuto affrontare anche un forte calo del prezzo del token ALPHA dopo l'annuncio del progetto, al momento dell'annuncio era quasi del 22% e il totale a febbraio è diminuito del 39,22%.
Rari Capitale
Rari Capital (RGT) è conosciuto come un protocollo di yield farming automatizzato sulla piattaforma blockchain di Ethereum, che aiuta ad attrarre liquidità in DeFi Space come Compound, dYdX, yEarn,... Inoltre, l'obiettivo a cui mira Rari Capital è creare un ambiente agricolo efficiente per gli utenti.
Dal suo lancio fino ad ora, RGT ha registrato un'enorme crescita dei prezzi da $ 0,2 (5 novembre 2020) - ATH $ 27,37 (15 aprile 2021), si può vedere che la piattaforma Rari Capital è in costante sviluppo ed è anche un "delizioso esca" per gli hacker.
Riassunto degli eventi
L'8 maggio, Rari Capital ha dovuto riferire che un hacker ha fatto irruzione nel sistema e ha prosciugato 2.600 ETH, una perdita del 60% (stimata $ 10.000.000) dei fondi totali degli utenti in quel momento. Riassumo brevemente l'incidente come segue:
- Gli hacker hanno creato token falsi e li hanno raggruppati su SushiSwap.
- Quindi hanno sfruttato la vulnerabilità delle funzionalità di Alpha Finance e hanno effettuato l'accesso ad Alpaca Homora per ricevere ibETH dal contratto del pool Rari ETH.
- Infine, l'hacker ha convertito ibETH in ETH nel pool Rari ETH.
Conseguenza

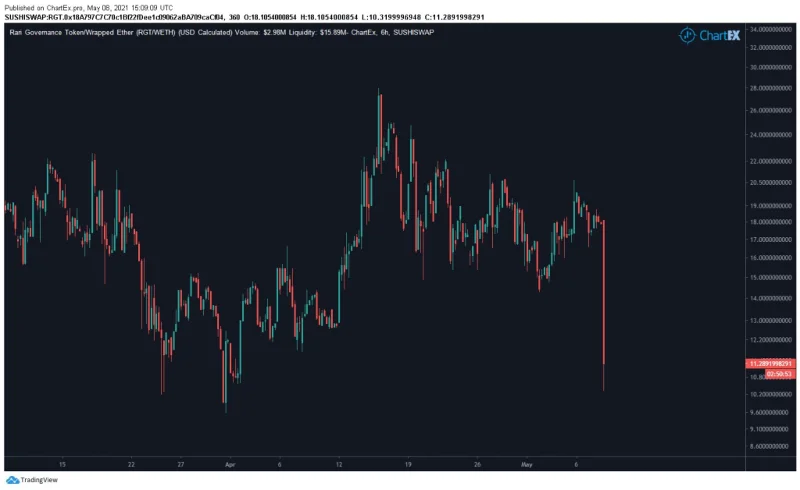
Fonte immagine: Rekt Capital
Il prezzo RGT è sceso di oltre il 40% dopo l'attacco. Vale la pena ricordare che sebbene il token sia stato verificato da Quantstamp , questa vulnerabilità è stata ignorata e ha causato una pesante perdita a Rari Capital. Come so, Rari ha dovuto detrarre 2 milioni di RGT per risarcire gli utenti in seguito.
Finanze del coniglietto di pancake
Se ami l'agricoltura, sicuramente Pancake Bunny (BUNNY) non è un nome strano, questo è un aggregatore di profitti e uno strumento di ottimizzazione dell'agricoltura su Binance Smart Chain. Simile a Yearn Finance su Ethereum, Pancake Bunny Finance utilizza Pancake come piattaforma principale di Yield Farming.
Consente agli utenti di acquistare CAKE e aggiungerli al pool per ottenere interessi composti dall'agricoltura. Su Pancake, c'è anche un ponte tra ETH-BSC per espandere il numero di utenti nella piattaforma. BUNNY è un token nativo che rappresenta il progetto, utilizzato in amministrazione e come compenso su PancakeSwap.
Riassunto degli eventi
In particolare, il 20 maggio, Pancake ha dovuto denunciare un prestito lampo di attacco di sfruttatore , una forma di prestito senza garanzie. Approfittando della scappatoia in questa funzione dell'applicazione, gli hacker sono penetrati e attaccati da quanto segue:
- Usano PancakeSwap per prendere in prestito grandi quantità di BNB dai pool WBNB, inclusi otto diversi prestiti flash (secondo la banca Fortube).
- Gli hacker hanno depositato 2,96 milioni di USDT e 7.886 WBNB nel pool e hanno coniato 144,45 mila token LP.
- Con una grande quantità di gettoni LP in mano, hanno rivendicato 6,97 milioni di premi BUNNY da Vault Flip To Flip e portato sul mercato un forte licenziamento.
- Venduto con successo tutto il BUNNY hackerato, sono tornati per rimborsare il BNB preso in prestito dal precedente prestito flash.
Conseguenza

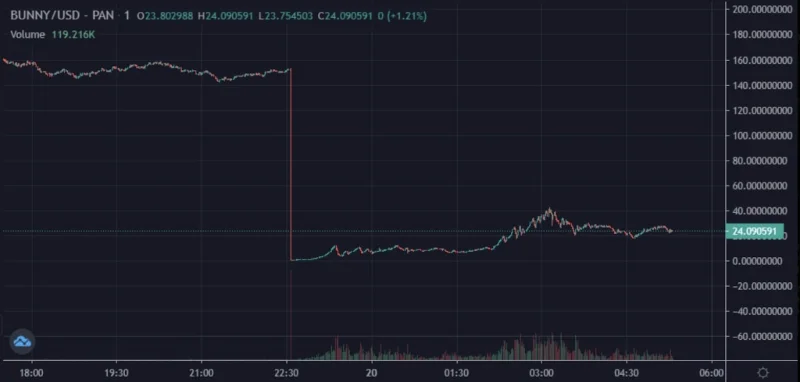
Fonte immagine: Rekt Capital
L'incidente fece scendere improvvisamente il prezzo di BUNNY a $ 6 e in quel momento il TVL di Pancake Bunny era solo di $ 1 miliardo (diviso per 10 dal periodo di picco).
Danno totale stimato a $ 2,4 milioni, anche un audit di Haechi non è riuscito a proteggere Pancake Bunny da questo attacco,
THORCatena
THORChain (RUNE) è noto come il progetto Blockchain Protocol, che costruisce un protocollo di bridging indipendente dalla catena, che consente la connessione e lo scambio di valore tra diverse multi-catene. THORChain fornisce anche liquidità di livello 1, scambio istantaneo di attività e regolamento delle fluttuazioni dei prezzi in Crypto.
RUNE è un token nativo nella piattaforma THORChain allo scopo di effettuare commissioni di transazione, staking/votare e servire come ricompensa per i validatori.
THORChain è anche il nome tra i primi 6 exploit più recenti, in un solo mese THORChain ha affrontato 2 attacchi hacker con una perdita totale di quasi 13 milioni di dollari.
Riepilogo degli eventi:
- All'inizio del 15 luglio, THORChain è stato violato per rubare 2.500 ETH (stimati 5 milioni di dollari), questo attacco nel protocollo Bifrost .
- E verso la fine di luglio hanno perso altri 8 milioni di dollari dagli "hacker white hat" a causa di un errore relativo al token ERC-777 (contratto ETH Router).
- L'hacker ha creato un router falso e ha eseguito le sue azioni su Thorchain Router.
Conseguenza
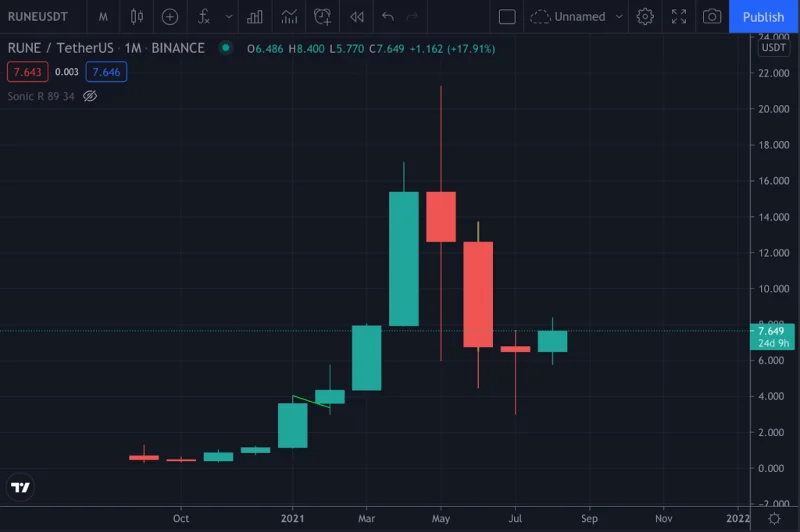
Il prezzo di RUNE è sceso del 25%. Sebbene sia stato verificato dal prestigioso team di Certik, ma dopo gli errori e la frequenza degli eventi di massa, la comunità si è preoccupata e ha iniziato a mostrare segni di fuga. Puoi vedere il pattern del candeliere di luglio come mostrato di seguito:

La finanza dei ghiaccioli
Permettetemi di definire brevemente, Popsicle Finance è una piattaforma di aggregazione di profitti multi-catena, che aiuta a fornire liquidità su molte piattaforme diverse. Il progetto è stato costruito e sviluppato con l'obiettivo di aiutare gli utenti a fornire liquidità veloce, risparmiare sulle tariffe del gas, supportare molti AMM come Uniswap, SushiSwap, Pancakeswap,...
Oltre a ICE è il token rappresentativo del progetto, attualmente il team non ha aggiornato la funzionalità di questo token, molto probabilmente in futuro verrà utilizzato ICE per votare, come principale commissione di conversione nella piattaforma Popsicle.
Poiché si tratta di un nuovo progetto, sebbene sia controllato da Peckshield, Popsicle Finance non può sfuggire ai problemi dei buchi tecnici nel suo sistema. Dall'inizio dell'anno fino ad ora, Peckshield ha avuto 7 exploit, rug-pull, ecc., un numero preoccupante per il team di Peckshield.
Riassunto degli eventi
- Questo incidente è accaduto solo il 4 agosto, in particolare, l'hacker ha creato 3 contratti A, B, C e ripetuto nella sequenza: Trasferimento (A) ⇒ (B) e Riscuoti commissioni ⇒ (C) Trasferimento ⇒ (A) e Riscuoti commissioni ( ripetere per 8 di questi pool).
- Per dirla più semplicemente, depositano denaro nel contratto A e quindi trasferiscono i token LP a B, facendo affidamento sul meccanismo di riscossione delle commissioni di Sorbetto per estrarre l'importo per quella transazione. Quindi, spostati da B a C e così via, ripeti per tutti gli 8 pool.
- Si può vedere che questa è una ripetizione pianificata, hanno in prestito flash 30 milioni di USDT, 13.000 WETH, 1.400 BTC, 30 milioni di DAI e 200.000 UNI da Aave per attaccare gli 8 pool di cui sopra.
- In effetti, il difetto in Popsicle è abbastanza semplice rispetto agli eventi nei progetti sopra. La causa principale di questo hack è che la commissione non viene calcolata correttamente quando vengono trasferiti i token LP.
Conseguenza

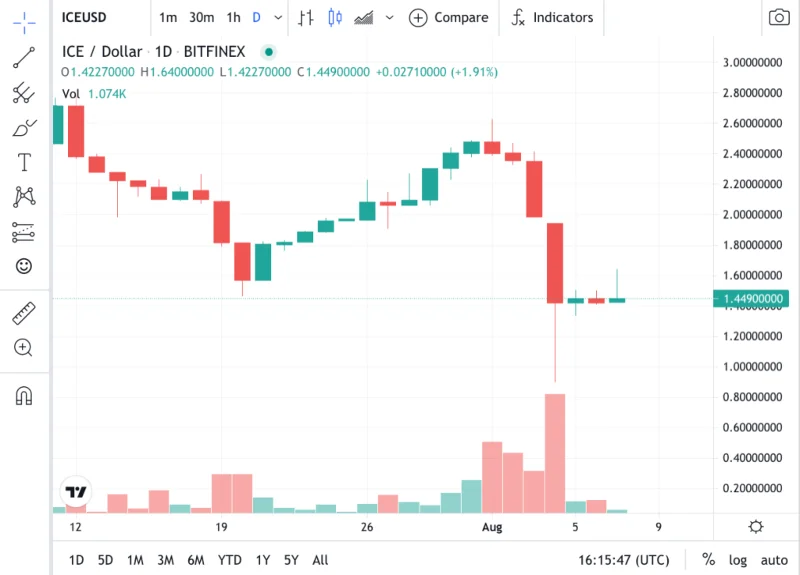
Popsicle Finance ha subito una perdita fino a $ 25 milioni insieme a un calo del prezzo dei token ICE dopo l'annuncio del crollo.
Conclusione
Dall'inizio dell'anno si sono verificati 42 casi di Exploit, Rug-pull nel mercato Crypto. Questo è anche un fattore importante sui recenti movimenti dei prezzi in alcuni progetti. DeFi Spaces è una buona preda per gli hacker white hat, soprattutto quando il mercato è in continua evoluzione come oggi.
Ci sarà una soluzione in futuro, l'audit sarà più rigoroso e più automatizzato? Segui immediatamente il canale Coin98 Insights News per ottenere gli aggiornamenti più veloci su tutte le notizie e gli eventi eccezionali nel mercato Crypto!