BinanceとOKXでグリッドトレーディングボットを設定して使用する方法
スポットグリッドボットの仕組みを学び、初心者向けのパラメータ設定、リスクチェック、出口手順を用いて、BinanceまたはOKXでボットを設定・管理する方法を習得しましょう。
AlphaとCreamへの攻撃のデコード-DeFiの協力が試されたとき。この記事では、DeFiスペースに関する最近のハックとレッスンについて説明しています。
10分でCREAMの価格が30%以上下がることがあり、ALPHAの価格も急激に下がりました!
最近のCream攻撃は、DeFiの歴史の中で最も複雑な攻撃の1つと見なされています。これは、DeFiでの協力をテストすることについての良い話であり、プロジェクトや投資家が注意すべき教訓です。
次の記事は、攻撃の進行状況を送信し、そのイベントと、DeFiスペースをより良くするために開発するために学んだ教訓を分析するために、多くのソースから参照されています。
始めましょう!
開発
以下はハックの契約です:https ://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
クリームのIronBankがハッキングされ、合計で3,750万ドルの被害が発生しました。
攻撃者はトランザクション情報に基づいてAlphaHomoraを使用し、IronBankから毎回2倍のsUSDを借ります。
注:Iron BankはCreamの新製品であり、Iron Bankのホワイトリストに登録されたプロジェクトを通じて、担保なしでCreamから資産を借りることができます。
詳細はこちらをご覧ください。
攻撃者は最初に2つのトランザクションを実行し、cySUSDを受信するためにアセットをIronBankに送信します。次に、Aave v2のフラッシュローンを使用して、Curveを介してUSDCをsUSDに変換しました。
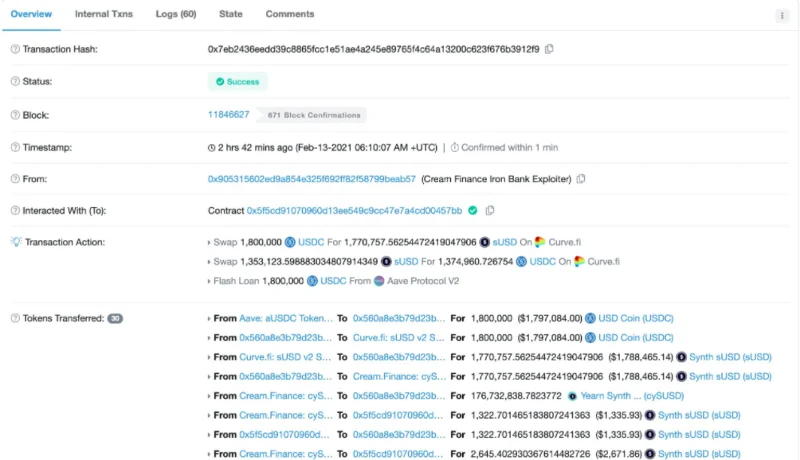
次に、攻撃者はsUSDをIronBankに送信し、cySUSDの借り入れ、貸し出し、受け取りを継続できるようにします(sUSDの一部は取引手数料の支払いに使用されます)。さらに、フラッシュローンを使用して1,000万米ドルが借り入れられ、cySUSDの金額を増やすために引き続き使用されました。
結局、攻撃者はcySUSDを大量に所有していたため、Ironbankから何でも借りることができました。
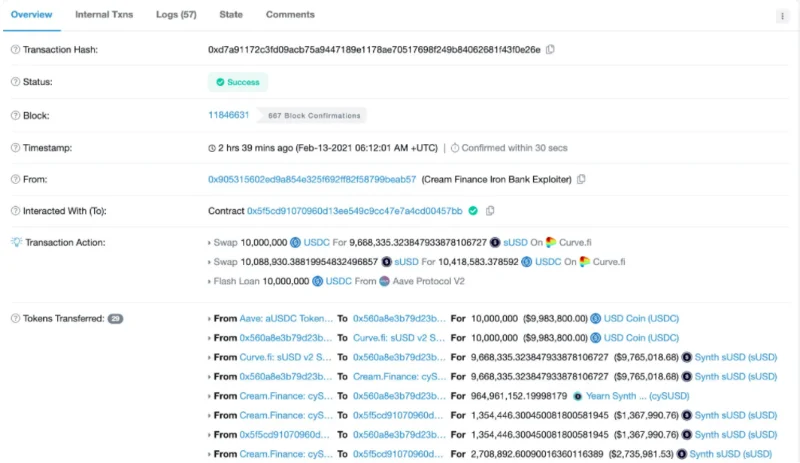
この時点で、攻撃者は以下を借用します。
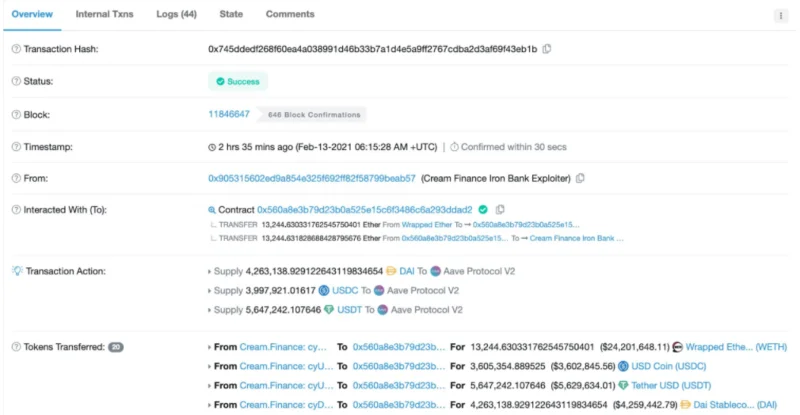
最後に彼:
ドラマが始まります!!
この攻撃はCreamFinanceに多大な損害を与えましたが、プロジェクトはすぐに、プロトコルが適切に機能しており、ハッキングされていないとツイートしました。
クリームが犠牲者ではなかった場合、攻撃されたのは誰でしたか?すべての目がAlphaFinanceに焦点を合わせ始めましたが、プロジェクトはわずか数時間で迅速な処理ステップとユーザー向けの完全に更新された情報を備えていました。
Alphaからのインシデントレポートの概要
注:これにより、Creamの貸し手が資産を直接失うことはなく、代わりにAlphaHomoraから巨額の債務が発生します。
犠牲者は誰ですか?
クリームとアルファ、それで犠牲者は誰ですか?
攻撃に関与した当事者は次のとおりです。
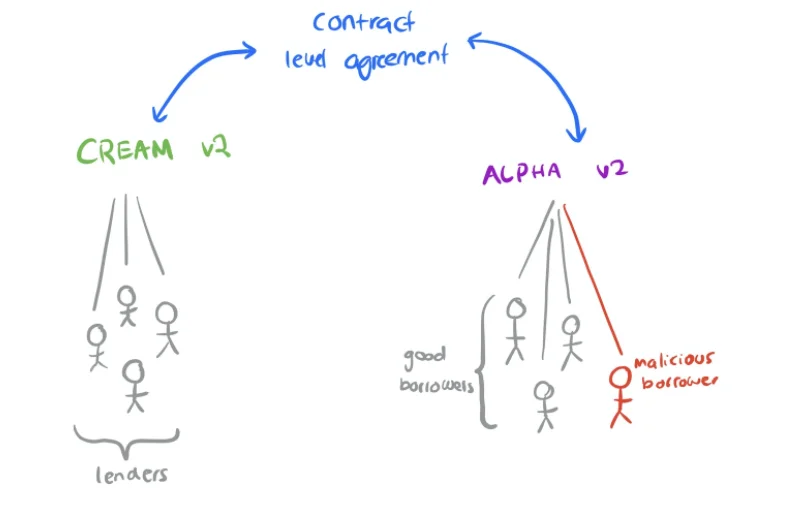
たった今:
上記の分析では、AlphaがCreamのダメージを補うための当事者になるはずです。ただし、技術的な観点からは、Creamは貸し手の資産を保護する責任を負う当事者です。したがって、Alphaは責任を完全に放棄し、協力をキャンセルして、Creamのユーザーにその不良債権を残すことができます。
もちろん、現在の評判と成功により、これを行うAlphaの能力は非常に低くなっています。しかし、この攻撃は、DeFiのプロジェクト間のコラボレーションに関する既存の問題を浮き彫りにしました。
結果
次の興味深い点は、攻撃がAlphaの契約によって実行されたにもかかわらず、さらに苦しんだのはCreamであったことです。クリームのAUM(運用資産)はわずか1日で7億から2億に下がり、トークンの価格は30%下がりました。対照的に、AlphaのAUMは10%しか減少せず、トークンの売却は重要ではありませんでした。
このパラドックスの原因は次のとおりです。
x9レバレッジの市場への貸付は、攻撃前からリスクが高すぎたため、Creamの貸し手はこれにますます気づき始めています。
レッスン
これらの攻撃は、DeFiが現在も非常に若く、ユーザーにとってリスクが大きいことを証明しています。監査は非常に時間と費用がかかり、監査が行われた後でも、製品が好みに合わない場合、すべてが失敗します。
Alphaは2回監査しましたが、それでもハッキングされました。攻撃は非常に複雑で、開発者と研究者が問題の性質を理解するのに何時間もかかりました。
先週、yDAI(1 Yearn's vault)がハッキングされ、開発チームは、すべての人に損害を補償するために財務を開くためのソリューションを考え出しました。ただし、Alphaの場合、トークンを債務として受け入れる市場は小さすぎるため、Alphaが補償したい場合は、貸し手と別途契約を結ぶ必要があります。
上記の攻撃から、プロジェクトとユーザーの両方のセキュリティと安全性を確保するために多くのソリューションが必要になります。いくつかの提案が含まれます:
エピローグ
リスクと有効性の境界線はますますテストされ、各攻撃はDeFiが成熟するための教訓です。
投資家自身にとって、プロジェクトに参加する前に、適切な資本配分とシステムの理解に時間をかけることが前提条件です。さらに、攻撃を受けた後のプロジェクトの決定とアクションを目撃することも、開発チームが製品に本当に情熱を持っているかどうかを確認するための良いテストです。
「返品はリスクと密接に関連しています」
参照リンク:https ://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f
スポットグリッドボットの仕組みを学び、初心者向けのパラメータ設定、リスクチェック、出口手順を用いて、BinanceまたはOKXでボットを設定・管理する方法を習得しましょう。
取引を行う前に、ハニーポット、詐欺シグナル、スマートコントラクトの脆弱性、保有者リスク、トークンのセキュリティなどを調べるための、5つの無料仮想トークンスキャナーを比較検討しましょう。
仮想通貨を購入する前に、ラグプル(資金流出)の兆候を見抜く方法を学びましょう。具体的には、誇大広告、チームの透明性、保有者の集中度、管理者の権限、流動性、売却制限、ウォレットの承認状況などです。
X(Twitter)とTelegramがミームコインの勢いをどのように増幅させるか、どのようなソーシャルシグナルが重要か、組織的な誇大宣伝を見抜く方法、そしてポンプ・アンド・ダンプの罠を回避する方法を学びましょう。
2026年におけるCoinbase Advanced Tradeの仕組みについて、市場の選択やオーダーブックの読み方から、成行注文、指値注文、ストップリミット注文、ブラケット注文の発注方法までを学びましょう。
仮想通貨のデイトレードとスイングトレードを、時間、リスク、コスト、レバレッジ、規律といった観点から比較し、自分のスケジュールに合った戦略を選びましょう。
Learn how to screen low-cap crypto projects using market cap, FDV, liquidity, tokenomics, unlocks, contract permissions, catalysts, and risk controls.
暗号資産ブリッジがブロックチェーン間で資産を移動させる方法、経路の比較方法、トークンの検証方法、ガスと承認の管理方法、一般的なブリッジングリスクの軽減方法を学びましょう。
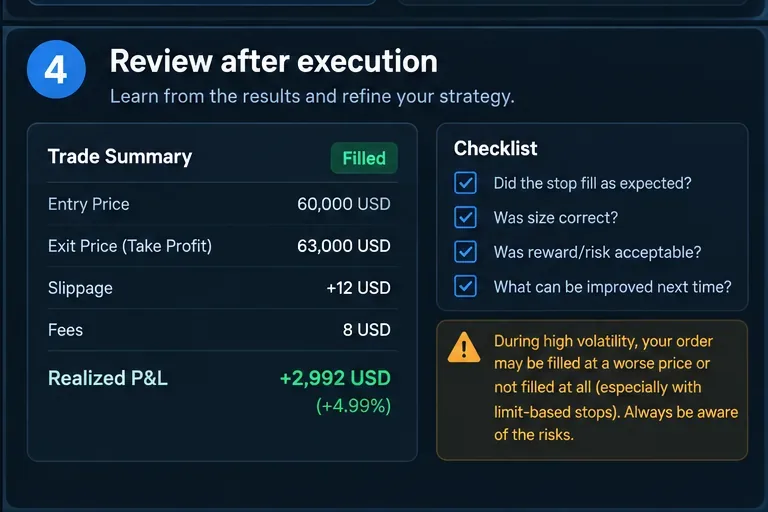
恣意的なパーセンテージに頼るのではなく、取引の無効化、ポジションサイズ、ボラティリティ、執行リスクなどを考慮して、損切り注文と利益確定注文を設定する方法を学びましょう。
Krakenで仮想通貨をステーキングする方法、フレキシブルステーキングとボンドステーキングの比較、報酬と手数料の理解、そしてよくあるステーキングのミスを避ける方法を学びましょう。