仮想通貨の弱気相場におけるドルコスト平均法:より安全なタイミング戦略ではあるが、安全性を保証するものではない
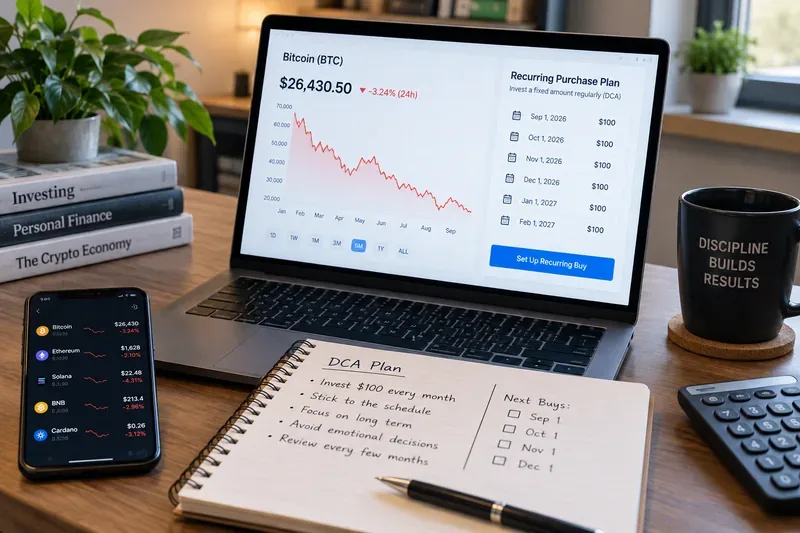
暗号資産のドルコスト平均法(DCA)が弱気相場でどのように機能するのか、どのようなリスクを軽減できるのか、どのようなリスクから守ることができないのか、そしてそれを安全策と勘違いすることなく、規律ある計画を構築する方法を学びましょう。
AlphaとCreamへの攻撃のデコード-DeFiの協力が試されたとき。この記事では、DeFiスペースに関する最近のハックとレッスンについて説明しています。
10分でCREAMの価格が30%以上下がることがあり、ALPHAの価格も急激に下がりました!
最近のCream攻撃は、DeFiの歴史の中で最も複雑な攻撃の1つと見なされています。これは、DeFiでの協力をテストすることについての良い話であり、プロジェクトや投資家が注意すべき教訓です。
次の記事は、攻撃の進行状況を送信し、そのイベントと、DeFiスペースをより良くするために開発するために学んだ教訓を分析するために、多くのソースから参照されています。
始めましょう!
開発
以下はハックの契約です:https ://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
クリームのIronBankがハッキングされ、合計で3,750万ドルの被害が発生しました。
攻撃者はトランザクション情報に基づいてAlphaHomoraを使用し、IronBankから毎回2倍のsUSDを借ります。
注:Iron BankはCreamの新製品であり、Iron Bankのホワイトリストに登録されたプロジェクトを通じて、担保なしでCreamから資産を借りることができます。
詳細はこちらをご覧ください。
攻撃者は最初に2つのトランザクションを実行し、cySUSDを受信するためにアセットをIronBankに送信します。次に、Aave v2のフラッシュローンを使用して、Curveを介してUSDCをsUSDに変換しました。
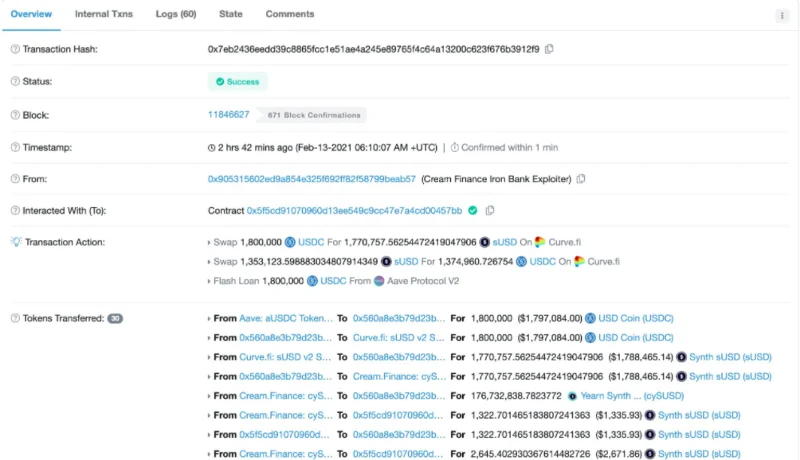
次に、攻撃者はsUSDをIronBankに送信し、cySUSDの借り入れ、貸し出し、受け取りを継続できるようにします(sUSDの一部は取引手数料の支払いに使用されます)。さらに、フラッシュローンを使用して1,000万米ドルが借り入れられ、cySUSDの金額を増やすために引き続き使用されました。
結局、攻撃者はcySUSDを大量に所有していたため、Ironbankから何でも借りることができました。
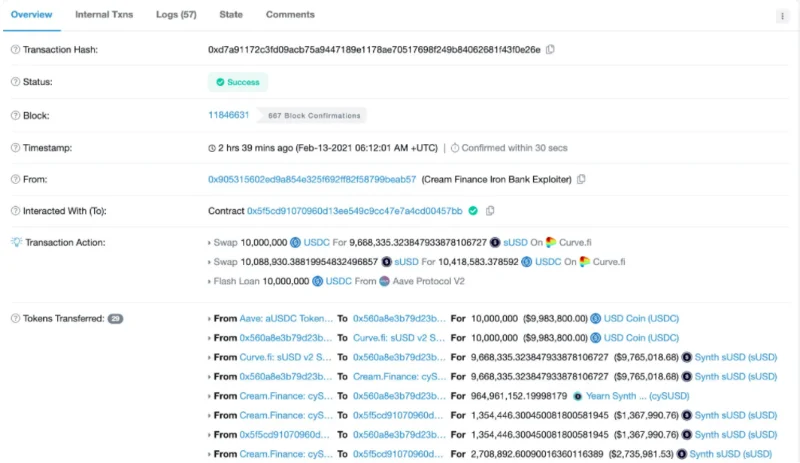
この時点で、攻撃者は以下を借用します。
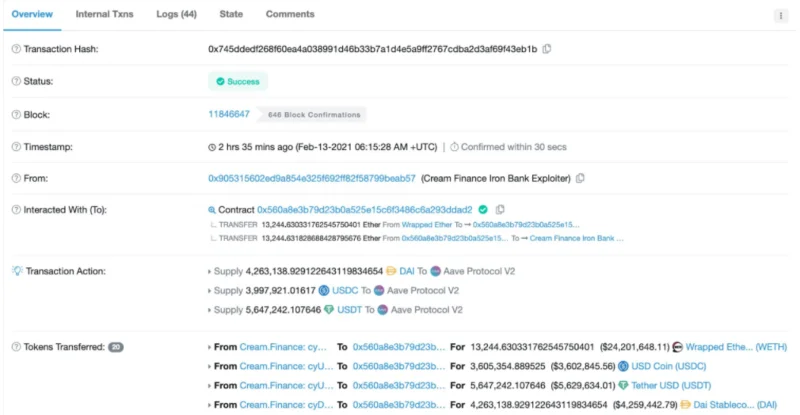
最後に彼:
ドラマが始まります!!
この攻撃はCreamFinanceに多大な損害を与えましたが、プロジェクトはすぐに、プロトコルが適切に機能しており、ハッキングされていないとツイートしました。
クリームが犠牲者ではなかった場合、攻撃されたのは誰でしたか?すべての目がAlphaFinanceに焦点を合わせ始めましたが、プロジェクトはわずか数時間で迅速な処理ステップとユーザー向けの完全に更新された情報を備えていました。
Alphaからのインシデントレポートの概要
注:これにより、Creamの貸し手が資産を直接失うことはなく、代わりにAlphaHomoraから巨額の債務が発生します。
犠牲者は誰ですか?
クリームとアルファ、それで犠牲者は誰ですか?
攻撃に関与した当事者は次のとおりです。
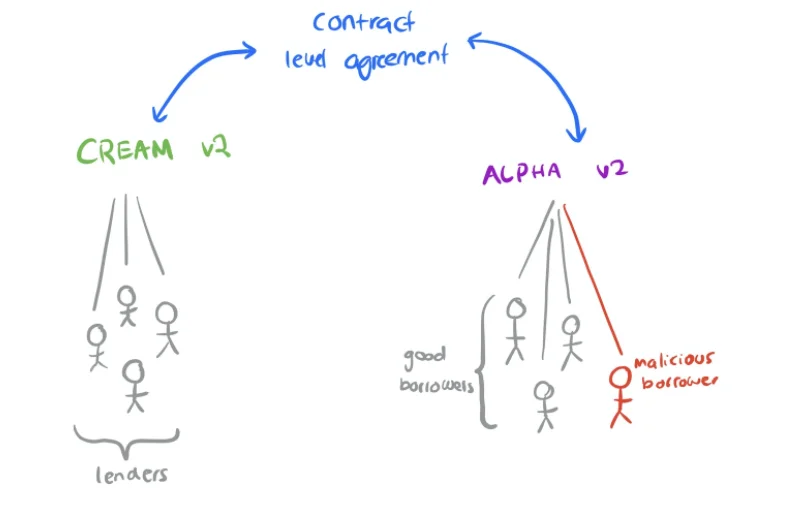
たった今:
上記の分析では、AlphaがCreamのダメージを補うための当事者になるはずです。ただし、技術的な観点からは、Creamは貸し手の資産を保護する責任を負う当事者です。したがって、Alphaは責任を完全に放棄し、協力をキャンセルして、Creamのユーザーにその不良債権を残すことができます。
もちろん、現在の評判と成功により、これを行うAlphaの能力は非常に低くなっています。しかし、この攻撃は、DeFiのプロジェクト間のコラボレーションに関する既存の問題を浮き彫りにしました。
結果
次の興味深い点は、攻撃がAlphaの契約によって実行されたにもかかわらず、さらに苦しんだのはCreamであったことです。クリームのAUM(運用資産)はわずか1日で7億から2億に下がり、トークンの価格は30%下がりました。対照的に、AlphaのAUMは10%しか減少せず、トークンの売却は重要ではありませんでした。
このパラドックスの原因は次のとおりです。
x9レバレッジの市場への貸付は、攻撃前からリスクが高すぎたため、Creamの貸し手はこれにますます気づき始めています。
レッスン
これらの攻撃は、DeFiが現在も非常に若く、ユーザーにとってリスクが大きいことを証明しています。監査は非常に時間と費用がかかり、監査が行われた後でも、製品が好みに合わない場合、すべてが失敗します。
Alphaは2回監査しましたが、それでもハッキングされました。攻撃は非常に複雑で、開発者と研究者が問題の性質を理解するのに何時間もかかりました。
先週、yDAI(1 Yearn's vault)がハッキングされ、開発チームは、すべての人に損害を補償するために財務を開くためのソリューションを考え出しました。ただし、Alphaの場合、トークンを債務として受け入れる市場は小さすぎるため、Alphaが補償したい場合は、貸し手と別途契約を結ぶ必要があります。
上記の攻撃から、プロジェクトとユーザーの両方のセキュリティと安全性を確保するために多くのソリューションが必要になります。いくつかの提案が含まれます:
エピローグ
リスクと有効性の境界線はますますテストされ、各攻撃はDeFiが成熟するための教訓です。
投資家自身にとって、プロジェクトに参加する前に、適切な資本配分とシステムの理解に時間をかけることが前提条件です。さらに、攻撃を受けた後のプロジェクトの決定とアクションを目撃することも、開発チームが製品に本当に情熱を持っているかどうかを確認するための良いテストです。
「返品はリスクと密接に関連しています」
参照リンク:https ://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f
暗号資産のドルコスト平均法(DCA)が弱気相場でどのように機能するのか、どのようなリスクを軽減できるのか、どのようなリスクから守ることができないのか、そしてそれを安全策と勘違いすることなく、規律ある計画を構築する方法を学びましょう。
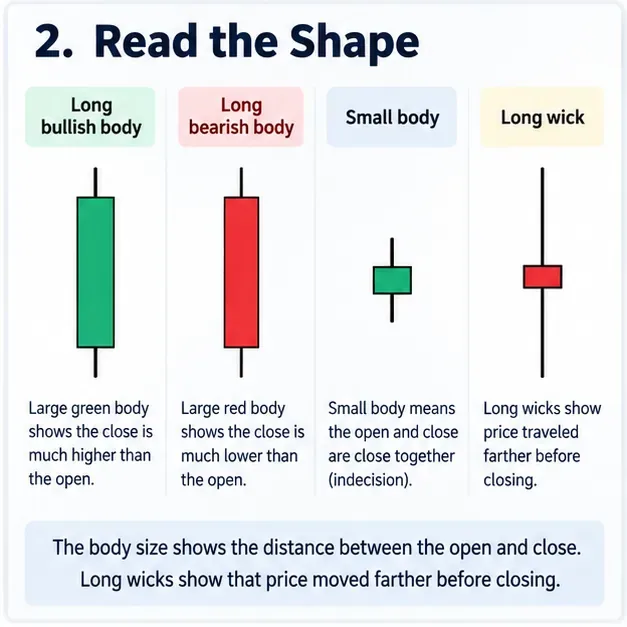
暗号資産のローソク足パターンを、OHLC、ローソク足本体、ヒゲ、トレンドの状況、確認、リスク管理といった要素を用いて読み解く方法を学びましょう。ただし、パターンを絶対的な保証として扱うべきではありません。
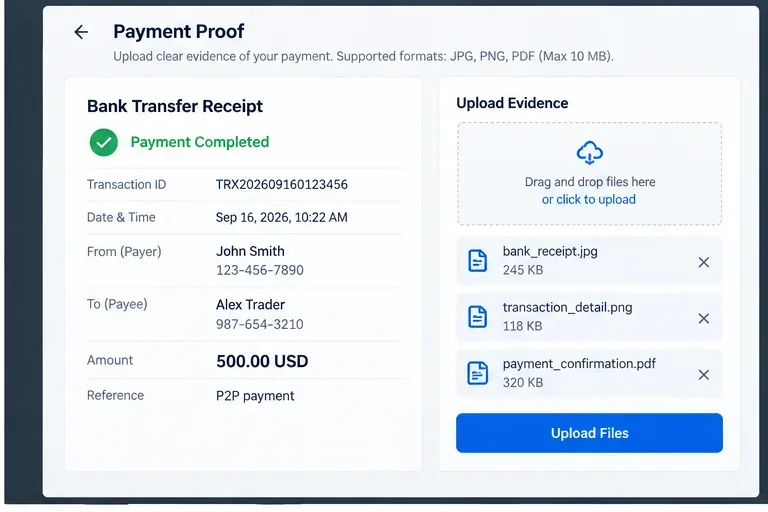
Learn how to handle crypto P2P payment disputes, compare waiting versus appealing, preserve evidence, avoid risky releases, and escalate through exchange support.
認証アプリを紛失しましたか?Coinbase、Binance、Kraken、OKXが2段階認証の復旧、セキュリティリセット、本人確認、出金保留をどのように処理しているかをご覧ください。
Learn how U.S. crypto taxes work, which transactions are taxable, what records to keep, how basis and gains are calculated, and where to report them.
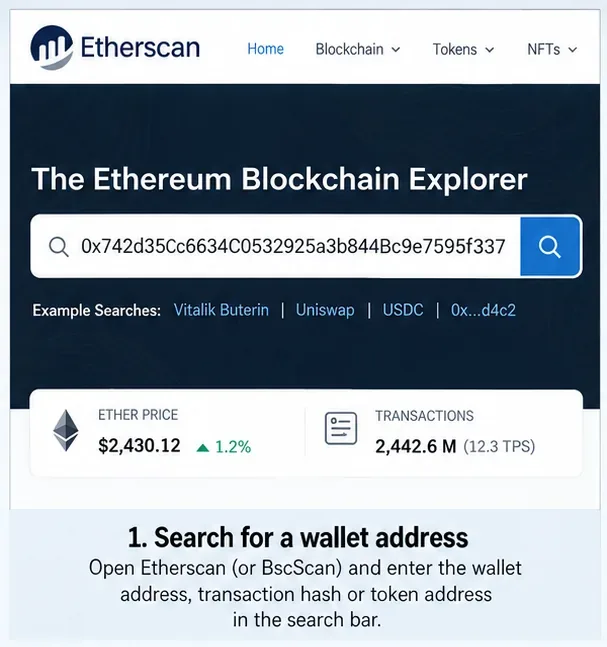
EtherscanとBscScanを使ってウォレットのアクティビティを追跡する方法、取引の詳細を読み取る方法、トークンの送金状況を追跡する方法、承認状況を確認する方法、そしてよくある間違いを回避する方法を学びましょう。
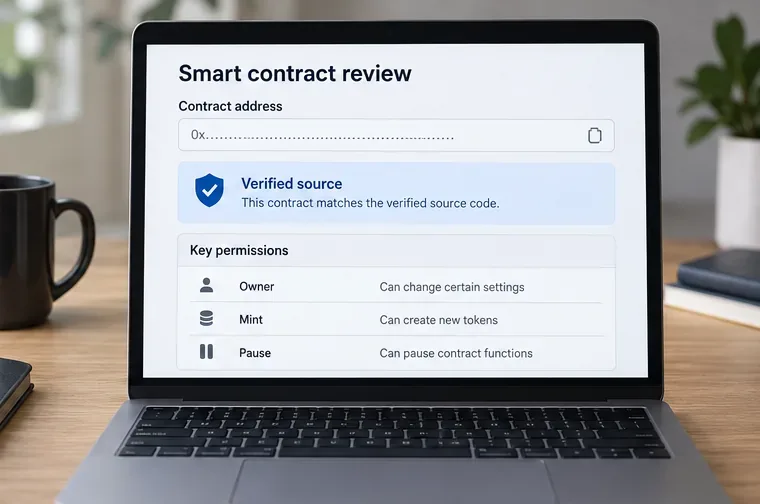
隠されたトークンロック解除や検証不可能なチーム、リスクの高いスマートコントラクトの権限など、暗号通貨のホワイトペーパーやロードマップに潜む危険な兆候を見抜く方法を学びましょう。
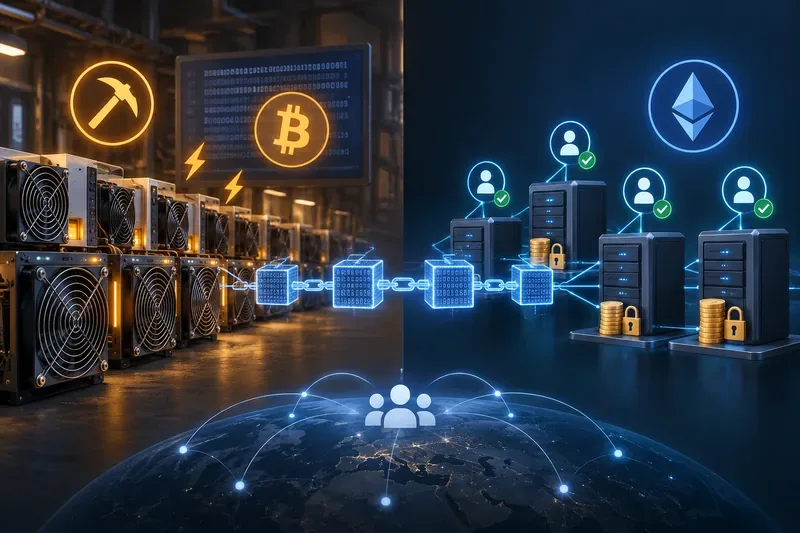
プルーフ・オブ・ワークとプルーフ・オブ・ステークがブロックチェーンにおける有効なトランザクションの合意にどのように役立つか、マイナーとバリデーターの違い、そして初心者が注意すべき点について学びましょう。
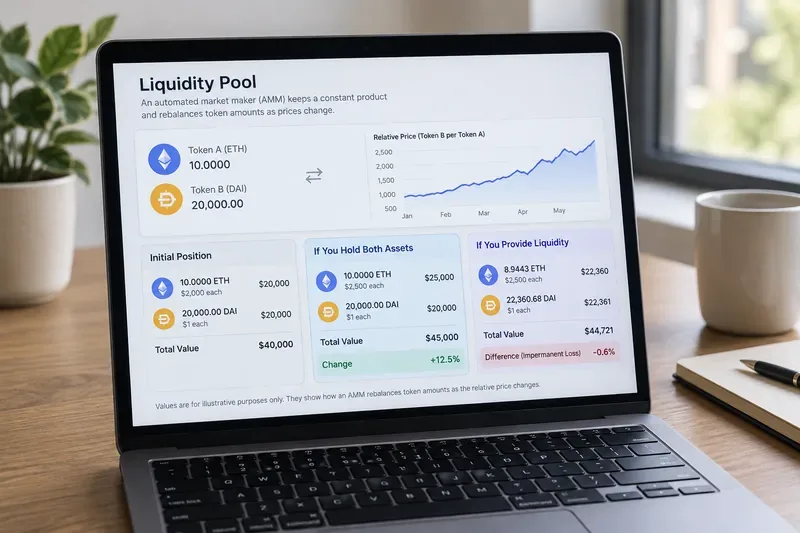
流動性を提供する前に、インパーマネントロスとは何か、AMM流動性プールがなぜインパーマネントロスを生み出すのか、手数料がリターンにどのように影響するのか、そしてリスクを軽減するための実践的な方法について学びましょう。
Learn why crypto crashes trigger bad decisions, which HODLing myths to avoid, and how to build a disciplined plan for volatility without blindly holding forever.