토큰 분배 분석: 내부자 지갑 식별 방법
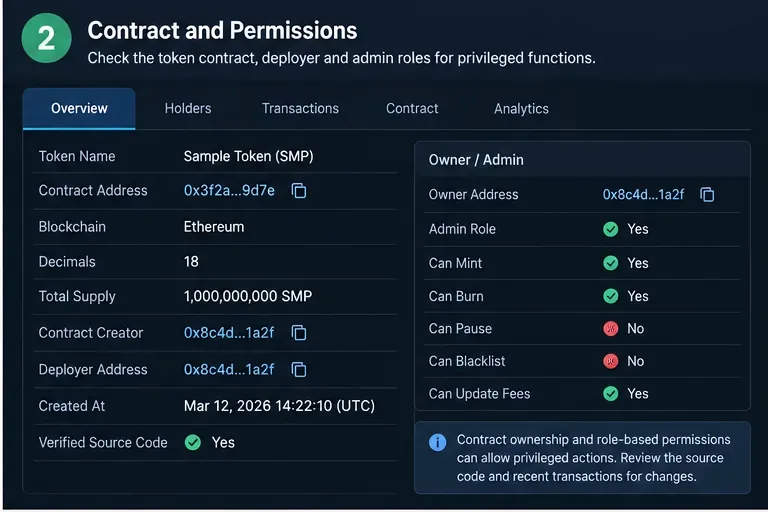
보유자 집중도, 배포자 관계, 자금 조달 패턴, 라벨 및 온체인 행동을 활용하여 내부자 연루 가능성이 있는 암호화폐 지갑을 식별하는 실용적인 프레임워크.
이 기사는 Origin Protocol의 매체에 번역되어 팀이 마지막 해킹 이후에 한 일과 앞으로 할 일에 대해 업데이트했습니다.
Origin Protocol은 커뮤니티에 흥미로운 프로젝트인 OUSD를 제공하기 위해 많은 노력을 기울였습니다. 이 기간이 얼마 되지는 않지만, 팀이 OUSD를 다시 시작하기 위해 가볍게 작업했다는 의미는 아닙니다. 다음 기사는 팀이 마지막 해킹 이후에 수행한 작업과 수행할 작업을 제공하기 위해 Origin Protocol을 매개로 작성되었습니다.
Origin Protocol이 한 일
사실 위의 오류는 바로 수정할 수 있는 한 줄의 코드로 수정하면 됩니다. 그러나 프로젝트는 코드를 변경하는 대신 모든 프로세스를 조사하는 데 더 많은 시간을 소비했습니다.
우선, 팀은 유사한 버그가 향후 악용되는 것을 방지하기 위해 OUSD Vault에 재진입 확인을 추가하는 것과 함께 장치 유효성 검사를 수정했습니다.
게다가:
심사
11월 해킹이 발생했을 때 Trail of Bits는 여전히 OUSD를 감사하는 중이었습니다. 그들은 감사를 완료하고 한 가지 주요 버그 외에 몇 가지 사소한 문제를 식별했습니다. 당시 팀은 강조 표시한 각 문제에 대해 작업하고 있었습니다.
현재 이 프로젝트는 팀이 이 과정에서 발견한 몇 가지 사소한 버그를 수정하는 것과 함께 2개의 감사를 완료했습니다. 또한 팀은 다른 관점을 제공하기 위해 두 번째 감사 회사를 찾기로 결정했습니다. 프로젝트는 전체 시스템과 Trail of Bits가 아직 테스트하지 않은 프로젝트의 새로운 스테이킹 및 보상 계약을 검토한 Solidified와 협력했습니다.
팀은 또한 2021년 1분기 업데이트를 확인하고 검토하기 위해 OpenZeppelin과 함께 감사할 계획입니다. 감사가 여전히 완전한 위험을 보장할 수는 없지만 잠재적인 문제를 식별하는 데 유용한 것으로 입증되었습니다.
계약 확인
이 프로젝트는 또한 계약의 다양한 보안 속성을 공식적으로 검증하기 시작하기 위해 Certora와 협력했습니다. 계약이 사양을 충족하도록 자동화된 규칙 집합을 정의하는 데 도움이 됩니다. 이러한 테스트는 앞서 언급한 사양을 깨뜨릴 수 있는 향후 버그를 피하기 위해 CI 프로세스의 일부로 실행됩니다.
자동화된 도구
이제 프로젝트는 모든 코드 변경에서 일반적인 오류를 자동으로 확인합니다. 또한 팀은 각 pull 계약 요청에 대해 수동으로 Echidna 퍼징 테스트를 실행하고 있습니다. 이러한 검사는 일반적인 보안 문제를 자동으로 감지하고 경고할 수 있습니다. 또한 이 프로젝트는 코드 안전성을 보장하기 위해 테스트 제품군을 크게 확장합니다.
고급 보안 조치 및 절차
계약과 관련된 PR 기사는 이제 이전보다 더 엄격하게 테스트됩니다. 계약 PR당 두 명의 엔지니어가 있으며 각 PR과 관련된 자세한 체크리스트와 함께 철저한 검토를 보장하기 위해 프로세스가 느릴 것입니다.
팀은 계약 보안에 집중하고 내부 감사를 수행하는 데 일주일을 보냈습니다. 그리고 가까운 장래에 유사한 보안 문제가 일주일 동안 있을 것입니다.
또한 프로젝트에는 공식적으로 다른 프로젝트에 대한 공격을 검토하는 엔지니어 팀이 있으며 영향을 받는 계약 자체의 소스 코드를 살펴보는 것을 포함하여 이러한 각 검토에 대해 자세히 알아볼 것입니다.
프로젝트는 이제 대규모 트랜잭션 및 실패한 트랜잭션에 대해 Discord에서 자동 모니터링을 수행합니다. 새로 추가된 빠른 일시 중지 기능으로 두 명의 다중 서명 보유자가 사건에 더 빨리 대응하고 취약점의 크기를 줄이기 위해 발행 및 상환을 일시 중지할 수 있습니다.
물론 최대 $250,000의 버그 현상금도 있습니다.
디파이 보험
이 프로젝트는 OUSD 소지자에게 DeFi 보장을 제공하기 위해 Nexus Mutual, Cover Protocol 및 기타 보험 제공업체와 협력하려고 합니다. Origin은 초기 보험 제공자로서 상당한 자본을 투입할 계획입니다. 자세한 내용은 가까운 시일 내에 공유될 예정입니다.
OUSD의 미래
OUSD는 출시 직후 해킹을 당했을 때 사람들의 신뢰를 회복하기가 어려웠습니다. 그러나 일하는 자세와 지역사회에 대한 책임감을 가지고 프로젝트가 앞으로 잘 발전할 것이라고 믿습니다.
보유자 집중도, 배포자 관계, 자금 조달 패턴, 라벨 및 온체인 행동을 활용하여 내부자 연루 가능성이 있는 암호화폐 지갑을 식별하는 실용적인 프레임워크.
위험 예산, 토큰 실사, 지갑 보안, 신중한 거래 실행, 청산 규칙 및 세금 기록을 활용하여 밈 코인을 거래하는 방법을 알아보세요.
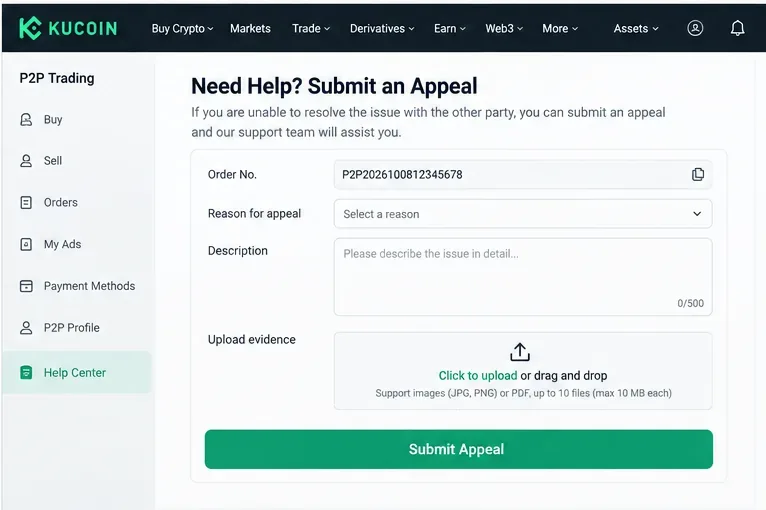
KuCoin P2P를 사용하여 암호화폐를 사고팔고, 결제를 확인하고, 최적의 상품을 선택하고, 흔한 사기를 피하고, 분쟁을 안전하게 처리하는 방법을 알아보세요.
Learn what crypto airdrops are, how eligibility rules work, which myths to avoid, and how to pursue major opportunities without risking your wallet.
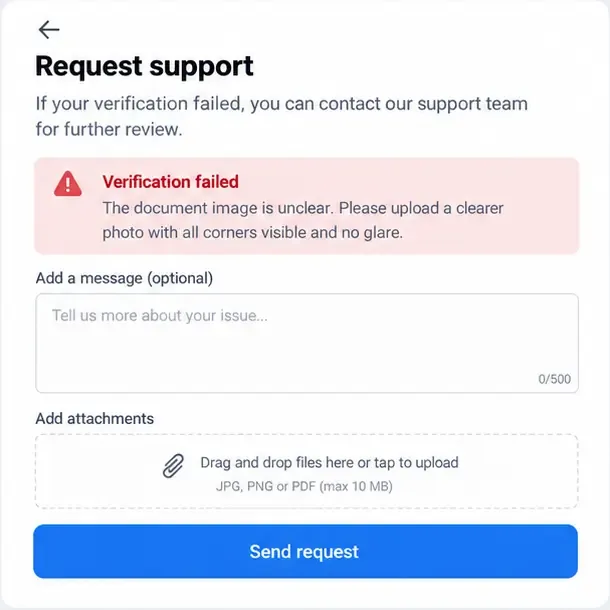
바이낸스, 바이빗, OKX에서 KYC 인증 실패를 해결하는 방법을 알아보세요. 서류, 셀카, 데이터 불일치, 계정 문제 등을 바로잡는 방법을 알려드립니다.
암호화폐 거래에서 현물 거래와 마진 거래의 차이점을 알아보세요. 소유권, 레버리지, 청산 위험, 비용, 주문 유형, 초보자 위험 점검 사항 등을 다룹니다.
암호화폐 사기에서 토큰 판매를 차단하는 허니팟 수법, 투자금을 위험에 빠뜨리기 전에 판매 시뮬레이션, 세금, 유동성 및 계약 제어를 확인하는 방법을 알아보세요.
주가 조작 사기(펌프 앤 덤프)의 작동 방식, 주의해야 할 경고 신호, 그리고 조작된 주식 및 암호화폐 자산으로부터 투자금을 보호하기 위한 실질적인 조치를 알아보세요.
잠긴 암호화폐 거래소 계정을 안전하게 복구하는 방법, 본인 확인 서류 준비, 보안 검사 완료, 사기 방지, 그리고 승인 지연에 대처하는 방법을 알아보세요.
Learn how Binance Dual Investment works, including Buy Low, Sell High, settlement, APR, liquidity limits, market risk, and Auto-Compound.