Strona główna
» Wiedza
»
Fałszywe zrzuty i oszustwa związane z rozdawnictwem: jak chronić swoje środki w kryptowalutach
Fałszywe zrzuty i oszustwa związane z rozdawnictwem: jak chronić swoje środki w kryptowalutach
Fałszywe zrzuty i oszustwa związane z rozdawaniem kryptowalut odnoszą sukces, ponieważ imitują coś, co może być legalne: projekty rzeczywiście dystrybuują tokeny, nagradzają pierwszych użytkowników, prowadzą kampanie społecznościowe i ogłaszają promocje. Najbezpieczniejszym rozwiązaniem jest nie narażanie się na podejrzenia wobec każdej promocji. Lepiej jest stworzyć powtarzalny proces weryfikacji, który pozwala oddzielić wiarygodną ofertę od prośby, która mogłaby ujawnić Twój portfel, dane uwierzytelniające lub środki.
Dobry proces bezpieczeństwa powinien przynieść trzy rezultaty. Po pierwsze, powinieneś być w stanie ocenić, czy ofertę można niezależnie zweryfikować za pośrednictwem oficjalnych kanałów. Po drugie, powinieneś dokładnie rozumieć, o co Twój portfel jest proszony, aby podpisać lub zatwierdzić cokolwiek, zanim cokolwiek autoryzujesz. Po trzecie, jeśli coś już poszło nie tak, powinieneś wiedzieć, co zabezpieczyć, udokumentować, co unieważnić i zgłosić, nie pogarszając sytuacji.
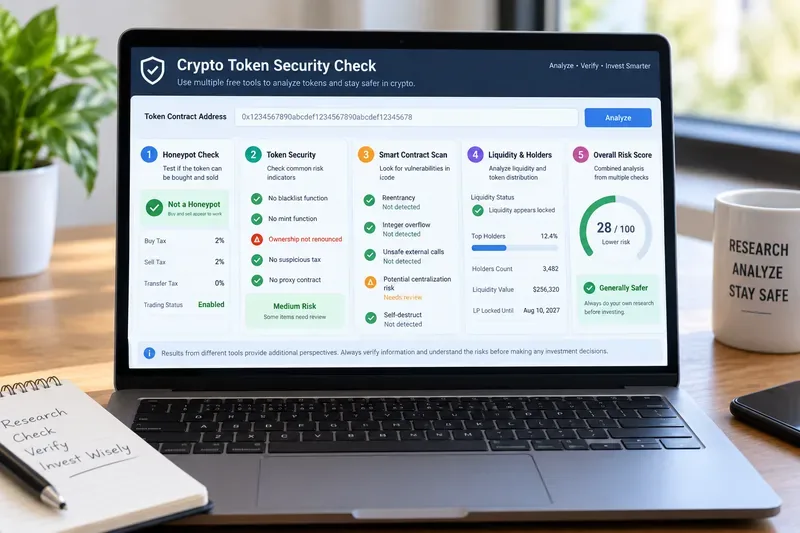
Podejrzaną ofertę „darmowego tokena” o wiele łatwiej ocenić, jeśli przed zatwierdzeniem czegokolwiek zweryfikujesz źródło, sprawdzisz adres URL i przeczytasz żądanie portfela.
Do czego próbują Cię zmusić fałszywe zrzuty powietrza i oszustwa związane z rozdawnictwem
Choć początkowo informacje są różne, ostateczny cel jest zazwyczaj prosty: nakłonienie Cię do wysłania kryptowaluty, ujawnienia frazy odzyskiwania lub klucza prywatnego, podpisania szkodliwej wiadomości lub zatwierdzenia inteligentnego kontraktu, który może przenieść tokeny z Twojego portfela.
Federalna Komisja Handlu (FTC) ostrzega, że oszuści często wykorzystują obietnice darmowych pieniędzy, nagród lub niezwykle wysokich wygranych, aby wywołać poczucie pilności i osłabić sceptycyzm ofiary. Komisja odradza również klikanie w nieoczekiwane linki i zaznacza, że legalne nagrody nie powinny wymagać wcześniejszego wysłania pieniędzy. Zapoznaj się z wytycznymi FTC dotyczącymi oszustw związanych z kryptowalutami oraz fałszywymi nagrodami i loteriami .
W Web3 żądanie może być bardziej subtelne niż „prześlij nam kryptowalutę, a my prześlemy więcej”. Fałszywa strona z roszczeniami może poprosić o podłączenie portfela i zatwierdzenie transakcji, która wygląda na rutynową. Oficjalna dokumentacja MetaMask wyjaśnia, że zatwierdzanie tokenów może dać zdecentralizowanej aplikacji uprawnienie do przeniesienia określonego tokena w Twoim imieniu, a złośliwe zatwierdzenia mogą wymagać nadmiernego, a nawet praktycznie nieograniczonego dostępu. Wytyczne dotyczące bezpieczeństwa opisują fałszywe zrzuty jako powszechną przynętę dla phishingu i szkodliwych zatwierdzeń. Zobacz wyjaśnienia MetaMask dotyczące zatwierdzania tokenów i bezpieczeństwa Web3 .
Co powinien udowodnić pomyślny proces weryfikacji
Nie oceniaj airdropu po tym, jak dopracowana jest strona, ile odpowiedzi otrzymał post w mediach społecznościowych ani czy pojawia się znajome logo. Przydatny proces weryfikacji powinien dostarczyć dowodów, które można powiązać z oficjalną obecnością projektu.
1. Możesz skorzystać z promocji bez użycia wiadomości, która ją reklamowała
Jeśli zrzut jest prawdziwy, powinieneś móc zacząć od źródła, któremu już ufasz: oficjalnej strony internetowej projektu, dokumentacji, zweryfikowanej aplikacji lub oficjalnego konta w mediach społecznościowych, do którego udało Ci się dotrzeć samodzielnie. Nie używaj linku w niezamawianej wiadomości prywatnej, odpowiedzi, reklamie, reklamie w wyszukiwarce ani przekazanym poście jako jedynej ścieżki do strony zgłoszenia.
Kluczowym rezultatem jest niezależna powtarzalność. Jeśli promocja istnieje tylko za pośrednictwem linku, który podał Ci nieznajomy, lub nie możesz znaleźć pasującego ogłoszenia w oficjalnych kanałach, zakończ na tym etapie.
2. Domena i miejsce docelowe roszczenia są zgodne ze zweryfikowanymi informacjami projektu
Domeny oszustów mogą zawierać dodatkowe słowa, zamienione litery, mylące subdomeny lub wizualnie podobne znaki. Przed podłączeniem portfela należy przeczytać pełną nazwę hosta. Strona może idealnie skopiować branding, wysyłając żądania do portfela z niepowiązanej domeny lub inteligentnego kontraktu.
Nie traktuj ikony kłódki ani protokołu HTTPS jako dowodu autentyczności promocji. HTTPS oznacza, że połączenie jest szyfrowane; nie jest to potwierdzenie, że operator jest godny zaufania.
3. Ekonomia ma sens
Prawdziwa dystrybucja tokenów może wiązać się z opłatą transakcyjną w sieci, w zależności od sposobu wdrożenia roszczenia, ale to zupełnie co innego niż żądanie przelewu kryptowalut w celu „odblokowania”, „weryfikacji”, „aktywacji” lub „podwojenia” nagrody. FTC wyraźnie ostrzega, że żądania przesłania kryptowaluty z wyprzedzeniem w celu otrzymania nagrody lub darmowych pieniędzy są charakterystyczne dla oszustw.
Przydatną zasadą jest pytanie, jaka wartość zmienia się w każdym kierunku. Jeśli domniemana korzyść zależy od tego, czy najpierw wyślesz znaczące środki na adres kontrolowany przez kogoś innego, ryzyko nie jest drobnym szczegółem technicznym, lecz sednem transakcji.
Przeczytaj prośbę o portfel, a nie etykietę przycisku
Najważniejszy moment często pojawia się po kliknięciu „Zgłoś roszczenie”. Przycisk na stronie internetowej może oznaczać cokolwiek. Potwierdzenie portfela to miejsce, w którym należy szukać informacji o tym, co zostanie faktycznie autoryzowane.
Sprawdź, czy żądanie dotyczy prostego połączenia z portfelem, podpisu wiadomości, zatwierdzenia tokena, zatwierdzenia NFT lub transferu on-chain. Nie są to równoważne działania. MetaMask zauważa, że połączenie portfela różni się od przyznania uprawnień do tokenów: zatwierdzenie może upoważnić dapp lub kontrakt do przenoszenia tokenów, podczas gdy samo połączenie nie daje mu automatycznie takiej możliwości.
Co widzisz
Co zweryfikować
Kiedy przestać
Połącz portfel
Prawidłowa witryna i oczekiwane konto
Domena jest nieznana lub pochodzi wyłącznie z niezamówionego linku
Podpisz wiadomość
Czytelny cel i oczekiwana domena
Wiadomość jest niejasna, niezwiązana z roszczeniem lub jej nie rozumiesz
Zatwierdź wydatki tokenów
Token, osoba wydająca, kwota dodatku i powód, dla którego wymagana jest zgoda
Osoba wydająca jest nieznana lub kwota przyznana jest większa niż to konieczne
Wyślij kryptowalutę
Odbiorca, kwota i powód biznesowy
Dowiadujesz się, że aby otrzymać „darmową” nagrodę lub wielokrotny zwrot, wymagana jest płatność
Jeśli nie potrafisz wyjaśnić prośby prostym językiem, nie podpisuj jej jeszcze. Prawidłowa odpowiedź to nie zgadywanie. Zamknij monit, sprawdź umowę lub wniosek w oficjalnej dokumentacji i kontynuuj dopiero wtedy, gdy żądane uprawnienie będzie odpowiadało funkcji, której chcesz użyć.
Czerwone flagi, które powinny natychmiast zmienić Twoje podejście
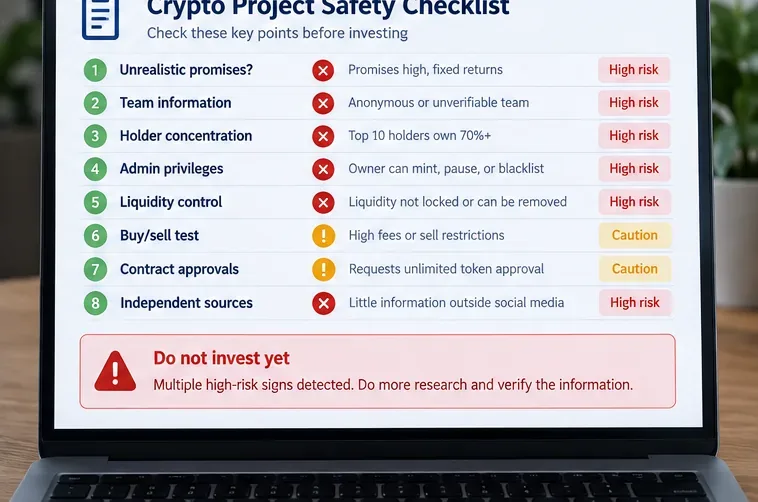
Niektóre sygnały są na tyle silne, że powinieneś zaprzestać interakcji, zamiast tracić czas na próby dopasowania oferty do uzasadnionego wyjaśnienia:
Zostaniesz poproszony o podanie frazy startowej, frazy odzyskiwania sekretu, klucza prywatnego lub słów kluczowych kopii zapasowej portfela.
Aby otrzymać zwrot kryptowaluty, najpierw musisz wysłać kryptowalutę.
Oferta jest dostępna wyłącznie poprzez niezamawianą wiadomość bezpośrednią, odpowiedź lub grupę prywatną.
Czujesz presję z powodu odliczania, ostrzeżenia o „ostatniej szansie” lub groźby, że Twoje przydziały znikną w ciągu kilku minut.
Witryna prosi o zatwierdzenie tokenów, które nie odpowiadają zasobom, do których zgłaszane jest roszczenie.
Ta kwota jest niezwykle wysoka i nie ma jasnego powodu, dla którego została nałożona.
Oficjalna strona internetowa projektu i oficjalne kanały nie wspominają o tym wydarzeniu.
Pracownicy pomocy technicznej proszą o przeniesienie rozmowy na prywatny kanał i udostępnienie poufnych informacji lub danych uwierzytelniających.
Jedna czerwona flaga nie zawsze świadczy o oszustwie. Na przykład legalne, zdecentralizowane aplikacje mogą żądać zatwierdzenia tokenem. Decyzja powinna zależeć od kontekstu: czy aplikacja jest autentyczna, czy żądane pozwolenie jest konieczne i czy rozumiesz zakres. Celem jakości jest pewność oparta na dowodach, a nie wynik z listy kontrolnej.
Bezpieczniejsze nawyki, zanim cokolwiek powiesz
Używaj dedykowanego portfela do eksperymentalnych aplikacji zdecentralizowanych i roszczeń do tokenów, zamiast udostępniać portfel, w którym znajduje się większość Twoich zasobów. Trzymaj długoterminowe konta oddzielnie od kont używanych do testowania nowych protokołów. Nie gwarantuje to bezpieczeństwa złośliwego kontraktu, ale może zmniejszyć kwotę ujawnioną w przypadku popełnienia błędu.
Regularnie sprawdzaj limity tokenów. Oficjalna dokumentacja MetaMask zaleca sprawdzanie istniejących zatwierdzeń i cofanie uprawnień, których już nie potrzebujesz. Cofnięcie uprawnień jest działaniem wewnątrz łańcucha w obsługiwanych sieciach i zazwyczaj wymaga uiszczenia opłaty sieciowej, dlatego lepiej postrzegać je jako ciągłą higienę portfela niż magiczny mechanizm odzyskiwania.
Dodaj do zakładek oficjalne strony projektów, z których często korzystasz. W przypadku działań o dużej wartości, weryfikuj adresy umów w oficjalnej dokumentacji, zamiast polegać na nazwach lub symbolach tokenów, które można skopiować. Jeśli promocja jest na tyle ważna, że ryzykujesz fundusze, jest na tyle ważna, że warto ją zweryfikować z więcej niż jednego niezależnego oficjalnego źródła.
Jeśli już się połączyłeś, podpisałeś, zatwierdziłeś lub wysłałeś środki
Twoja odpowiedź powinna zależeć od tego, co się faktycznie wydarzyło. Samo odwiedzenie strony różni się od wpisania frazy odzyskiwania, udzielenia zgody czy wysłania zasobów.
Jeśli podłączyłeś portfel, ale niczego nie podpisałeś ani nie zatwierdziłeś
Odłącz witrynę od interfejsu portfela, jeśli już jej nie ufasz, zamknij witrynę i sprawdź, czy nie została przesłana żadna oddzielna transakcja. Samo połączenie zazwyczaj nie oznacza zgody na wydawanie tokenów, ale powinieneś zweryfikować aktywność swojego portfela, zamiast zakładać, że nic się nie stało.
Jeśli udzieliłeś podejrzanego zatwierdzenia tokena
Przejrzyj i cofnij odpowiednie uprawnienia, korzystając z metody obsługiwanej przez Twój portfel lub sieć. Oficjalny przewodnik MetaMask wyjaśnia różnicę między odłączeniem aplikacji zdecentralizowanej (DAPP) a cofnięciem uprawnień dla inteligentnego kontraktu; odłączenie witryny nie oznacza automatycznie anulowania zatwierdzenia tokena w łańcuchu bloków. Zobacz przewodnik dotyczący cofania uprawnień dla inteligentnych kontraktów i zatwierdzania tokenów .
Jeśli znaczne zasoby nadal są zagrożone, rozważ przeniesienie nienaruszonych zasobów do nowego portfela, którego fraza odzyskiwania i klucze prywatne nigdy nie zostały ujawnione. Nie używaj ponownie frazy początkowej, która mogła zostać naruszona.
Jeśli ujawniłeś frazę początkową lub klucz prywatny
Potraktuj portfel jako zagrożony. Frazy początkowej nie można ponownie utajnić po uzyskaniu jej przez inną osobę. Utwórz nowy portfel, używając zaufanego oprogramowania lub sprzętu, i przenieś pozostałe zasoby, gdy będzie to bezpieczne. Nie polegaj na zmianie hasła do portfela; hasło lokalne nie unieważnia skradzionej frazy odzyskiwania ani klucza prywatnego.
Jeśli wysłałeś kryptowalutę oszustowi
Działaj szybko, zachowaj skróty transakcji, adresy odbiorców, zrzuty ekranu, wiadomości, nazwy użytkowników, strony internetowe i znaczniki czasu. Skontaktuj się z giełdą, dostawcą portfela lub usługodawcą, jeśli został on wykorzystany. FTC radzi ofiarom skontaktować się z firmą kryptowalutową i zgłosić transakcję jako oszukańczą, chociaż transfery kryptowalut mogą być trudne lub niemożliwe do cofnięcia.
W Stanach Zjednoczonych FBI prosi ofiary oszustw związanych z kryptowalutami o zgłaszanie szczegółów transakcji do Centrum Zgłaszania Przestępstw Internetowych (Internet Crime Complaint Center). Jego wytyczne kładą nacisk na adresy portfeli, kwoty, daty i identyfikatory transakcji, a także ostrzegają przed kolejnymi oszustwami „odzyskiwania”. Zapoznaj się z wytycznymi FBI dotyczącymi raportowania kryptowalut IC3 .
Jak ocenić, czy proces bezpieczeństwa działa
Celem nie jest szybsze klikanie w komunikaty portfela. Chodzi o podejmowanie mniejszej liczby decyzji w oparciu o pilność, budowanie marki lub dowód społeczny. Twój proces działa, gdy potrafisz konsekwentnie odpowiadać na te pytania, zanim podejmiesz nieodwracalne działanie:
Gdzie niezależnie sprawdziłem, że ten airdrop lub rozdawnictwo istnieje?
Czy znajduję się na oficjalnej domenie?
Co będzie autoryzowane przez ten podpis lub transakcję?
O jaki token, kontrakt, wydawcę i kwotę chodzi?
Dlaczego to uprawnienie jest konieczne w przypadku podanego roszczenia?
Jaka jest maksymalna kwota, którą mogę stracić, jeśli moje założenie okaże się błędne?
Jeśli nie potrafisz odpowiedzieć na te pytania, zmień podejście: zatrzymaj się, zweryfikuj dane w oficjalnych źródłach, zmniejsz ujawnioną kwotę lub całkowicie zrezygnuj z roszczenia. Pominięcie zrzutu to zazwyczaj niewielki koszt alternatywny. Podpisanie złośliwej zgody lub ujawnienie frazy odzyskiwania może narazić Cię na znacznie większe ryzyko.
Ograniczenia każdej listy kontrolnej anty-oszustwa
Żadna lista kontrolna nie gwarantuje bezpieczeństwa inteligentnego kontraktu, strony internetowej ani projektu. Legalne strony internetowe mogą zostać przejęte, oficjalne konta w mediach społecznościowych – przejęte, interfejsy portfeli mogą ulec zmianie, a niektóre złośliwe transakcje są trudne do zinterpretowania dla osób niebędących specjalistami. Ostrzeżenia bezpieczeństwa to przydatne sygnały, a nie substytuty zrozumienia autoryzowanej akcji.
W przypadku transakcji nieznanych lub o dużej wartości, rozważ poczekanie na niezależne potwierdzenie od oficjalnego zespołu projektu i społeczności ds. bezpieczeństwa, skorzystanie z oddzielnego portfela z ograniczonymi środkami lub uzyskanie przeglądu technicznego przed podpisaniem. Najsilniejszy nawyk jest prosty: traktuj każdy podpis w portfelu jako decyzję autoryzacyjną, a nie rutynowe naciśnięcie przycisku wymagane do otrzymania nagrody.