Strona główna
» Wiedza
»
Jak rozwiązywać błędy połączenia z kluczem API dla botów handlujących kryptowalutami
Jak rozwiązywać błędy połączenia z kluczem API dla botów handlujących kryptowalutami
Gdy bot handlujący kryptowalutami nie może połączyć się z Binance lub OKX, komunikat może być tak ogólny, jak „niepowodzenie uwierzytelnienia” lub „nieprawidłowy klucz API”. Komunikat ten niekoniecznie oznacza, że sam klucz jest nieprawidłowy. Przyczyną błędu mogą być uprawnienia, lista dozwolonych adresów IP, niezgodny punkt końcowy produktu, błędny podpis, niezsynchronizowany zegar lub limit częstotliwości żądań.
W tym przewodniku wykorzystano jeden, wyraźnie hipotetyczny wątek jako przykład. Jest to jedynie przykład ilustracyjny — nie jest to prawdziwy test, wynik ani opinia: Maya stworzyła bota do handlu spot i po wprowadzeniu danych logowania z konta giełdowego pojawia się błąd połączenia. Poniższy proces rozwiązywania problemów pokazuje, jak zidentyfikować przyczynę bez ujawniania swojego klucza tajnego lub udzielania niepotrzebnego dostępu do konta. Interfejs giełdy, dostawca bota i treść błędu mogą się różnić.
Co należy zrobić przed zmianą klucza API?
Wstrzymaj bota i zapobiegaj automatycznym ponawianiu prób na czas analizy. Powtarzające się nieudane żądania mogą utrudnić odróżnienie problemu z limitem przepustowości od problemu z uwierzytelnianiem. Zapisz dokładny tekst błędu, status HTTP, nazwę giełdy, typ produktu, punkt końcowy (jeśli bot go wyświetla) oraz czas wystąpienia błędu. Nigdy nie wklejaj tajnego klucza API, hasła, podpisanego żądania ani pełnego nagłówka autoryzacji do publicznego zgłoszenia, czatu, zrzutu ekranu ani zgłoszenia do pomocy technicznej.
Klucz API identyfikuje integrację. Sekret API to prywatna wartość używana do podpisywania żądań, a hasło API to dodatkowe poświadczenie wymagane przez niektóre giełdy, w tym OKX. Wszystkie z nich należy traktować jako poufne. Jeśli sekret został ujawniony, unieważnij ten klucz i utwórz zamiennik za pośrednictwem oficjalnego interfejsu konta giełdy, zanim przejdziesz dalej.
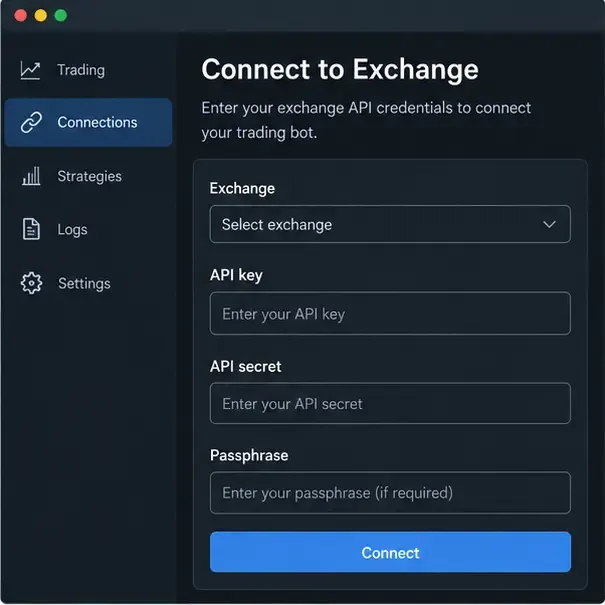
Przykładowy interfejs użytkownika: formularz połączenia bota oddziela pola wymiany, klucza API, tajnego klucza API i hasła przed testem połączenia.
Do której rodziny błędów należy ten komunikat?
Zacznij od klasyfikacji, a nie od losowych edycji. Błędy uwierzytelniania i autoryzacji zazwyczaj wskazują na poświadczenia, uprawnienia, ograniczenia IP lub podpis. Błędy czasu wskazują na zegar komputera lub znacznik czasu żądania. Błędy sieciowe i związane z limitem przepustowości wymagają innej reakcji: sprawdzenia dostępności, spowolnienia żądań i potwierdzenia, czy wcześniejsze polecenie mogło zostać zaakceptowane przed ponowieniem próby.
Obserwowany sygnał
Prawdopodobny obszar
Pierwsza kontrola
Binance-2015 REJECTED_MBX_KEY
Niezgodność klucza, adresu IP lub uprawnień
Status klucza, dozwolony adres IP i wymagane uprawnienia
Binance-1022 INVALID_SIGNATURE
Podpisywanie ładunku lub sekretu
Dokładne parametry, kodowanie, metoda i tajny klucz podpisu
Binance-1021 INVALID_TIMESTAMP
Okno zegara lub odbioru
Synchronizacja UTC i generowanie znaczników czasu
Binance -1003 TOO_MANY_REQUESTSlub OKX50011
Wolumen żądań
Interwał sondowania, ponowne próby i limity specyficzne dla punktu końcowego
Błąd czasu OKX50102
Znak czasu różni się od czasu serwera
Czas UTC i punkt końcowy czasu wymiany
Te kody i komunikaty stanowią udokumentowane odniesienia, a nie gwarancję, że każdy bot będzie je wyświetlał bez zmian. Bot zewnętrzny może przetłumaczyć, skrócić lub zawinąć odpowiedź w formie wymiany.
Jak weryfikować status klucza API i uprawnienia?
Otwórz stronę zarządzania API giełdy bezpośrednio z oficjalnej strony internetowej lub aplikacji. Sprawdź, czy klucz jest aktywny, należy do wybranego konta lub subkonta i jest przeznaczony dla produktu, którego będzie używał bot. Klucz utworzony dla jednego środowiska lub konta może nie działać w innym.
Używaj jak najmniejszych uprawnień. Bot, który odczytuje tylko salda, potrzebuje dostępu do odczytu. Bot, który składa i anuluje zlecenia spot, potrzebuje pozwolenia giełdy na handel. Wypłaty to osobna funkcja i powinny pozostać wyłączone, chyba że istnieje konkretny, zrozumiały powód, aby je włączyć. Udane połączenie nie dowodzi, że bot może składać zlecenia, a błąd uprawnień podczas testu zlecenia nie oznacza automatycznie, że dane uwierzytelniające są nieprawidłowe.
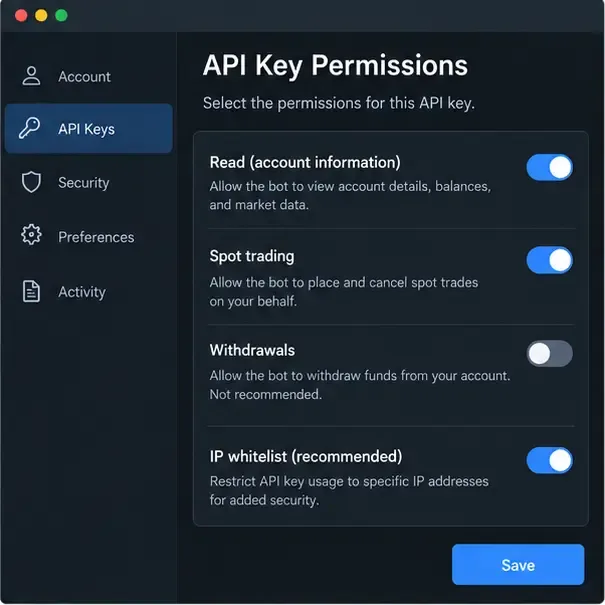
Przykładowy interfejs użytkownika: sprawdź minimalne uprawnienia potrzebne botowi i wyłącz wypłaty na czas rozwiązywania problemów.
W hipotetycznym przykładzie Maya najpierw sprawdza, czy jej bot jest skonfigurowany do handlu spot, podczas gdy klucz został utworzony z dostępem wyłącznie do odczytu. Rejestruje wymagane uprawnienia z dokumentacji bota, włącza tylko te uprawnienia, jeśli są potrzebne, zapisuje zmianę i czeka na jej zastosowanie przez giełdę. Nie włącza wypłat, aby tylko pomyślnie przejść test połączenia.
Czy biała lista adresów IP może blokować bota?
Biała lista adresów IP, zwana również listą dozwolonych adresów IP, ogranicza korzystanie z API do zatwierdzonych adresów źródłowych. Zwiększa ona bezpieczeństwo, ale może zablokować całkowicie poprawny klucz, gdy bot działa z serwera w chmurze, kontenera, połączenia domowego lub dostawcy, którego adres IP wychodzący uległ zmianie. Zapytaj dostawcę bota o dokładny adres lub adresy IP wyjściowe. Nie próbuj zgadywać na podstawie publicznego adresu IP laptopa, czy bot faktycznie działa gdzie indziej.
Porównaj adres wyświetlany przez dostawcę z listą dozwolonych w Exchange. Sprawdź adresy IPv4 i IPv6, spacje lub nieaktualne wpisy oraz czy klucz jest powiązany z właściwym kontem. Jeśli dostawca korzysta z rotacyjnego zakresu adresów, zapytaj, czy oferuje stabilny adres IP dla ruchu wyjściowego. Nie wyłączaj listy dozwolonych na stałe jako szybkiego rozwiązania; jeśli tymczasowo usuniesz ją w celu przeprowadzenia kontrolowanej diagnostyki, natychmiast ją przywróć i dokonaj rotacji klucza, jeśli zmiana ujawniła poufną integrację.
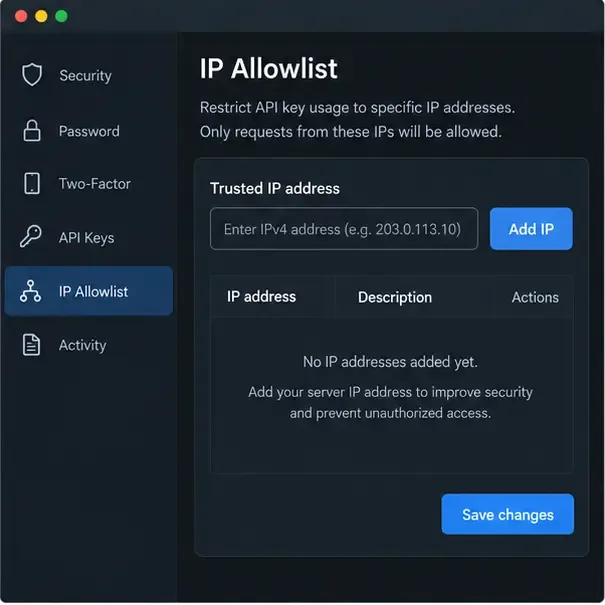
Przykładowy interfejs użytkownika: lista dozwolonych adresów musi zawierać zatwierdzony źródłowy adres IP serwera bota, aby uwierzytelnione żądania mogły zostać przekazane.
Czy klucz, sekret i hasło pochodzą z tej samej integracji?
Skopiuj dane uwierzytelniające ponownie, nie dodając spacji, cudzysłowów, podziałów wiersza ani ukrytych znaków. Sprawdź, czy klucz API i sekret zostały wygenerowane jako jedna para. W systemie OKX sprawdź również dokładne hasło wprowadzone podczas tworzenia klucza. Hasło to nie jest tym samym hasłem, co hasło logowania do konta, a giełda informuje, że utraconego hasła nie da się odzyskać; wymagany jest nowy zestaw kluczy.
Sprawdź wybraną giełdę w bocie. Klucz Binance nie może uwierzytelnić żądania OKX, a klucz z konta głównego może nie reprezentować subkonta, na którym zamierzałeś handlować. Jeśli nie masz pewności, która wartość została wklejona do którego pola, unieważnij niepewny klucz i utwórz nową parę, zamiast wielokrotnie testować nieznane dane uwierzytelniające.
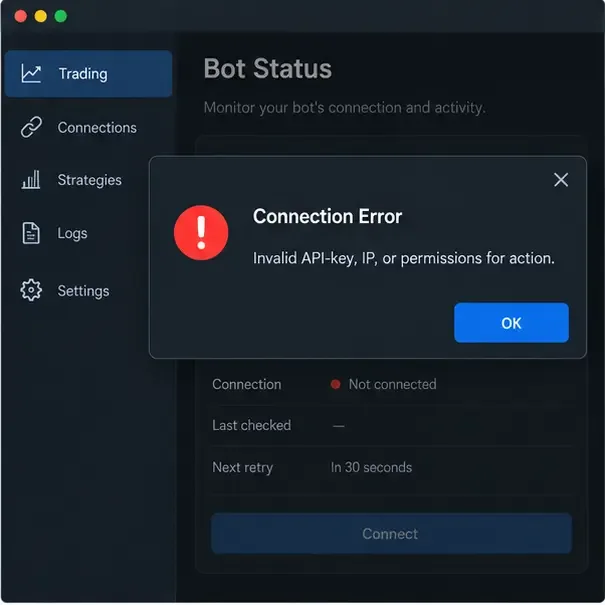
Przykładowy interfejs użytkownika: tak ogólny opis błędu wymaga osobnych sprawdzeń klucza, źródłowego adresu IP i uprawnień.
Jak dochodzi do błędów podpisu i znacznika czasu?
Prywatne żądania API nie są uwierzytelniane poprzez wysłanie klucza tajnego w postaci zwykłego tekstu. Klient tworzy precyzyjny ładunek podpisu i generuje podpis. Pojedyncza niezgodność – taka jak zmiana kolejności parametrów, różnica w kodowaniu adresu URL, nieprawidłowa metoda HTTP, błędny klucz tajny lub zmodyfikowana treść żądania – może spowodować jego unieważnienie.
W przypadku żądań REST do Binance Spot oficjalna dokumentacja opisuje podpisywanie kluczy HMAC HMAC za pomocą HMAC-SHA-256 i wymaga znacznika czasu dla podpisanych żądań. Dokumentacja wyjaśnia również recvWindowdozwolone okno czasowe. Aktualny dokument zawiera przykładową wartość pięciosekundową, ale ustawienia bota i limity wymiany mogą się różnić; należy używać wartości obsługiwanej przez punkt końcowy i unikać maskowania problemu z zegarem niepotrzebnie dużym oknem czasowym.
Prywatne żądania REST w OKX używają nagłówków, w tym OK-ACCESS-KEY, OK-ACCESS-SIGN, OK-ACCESS-TIMESTAMPi OK-ACCESS-PASSPHRASE. OKX opisuje prehash utworzony ze znacznika czasu, metody HTTP, ścieżki żądania i treści, po którym następuje kodowanie HMAC-SHA-256 i Base64. Określa również czas UTC ISO 8601 z dokładnością do milisekundy i zaleca synchronizację z publicznym punktem końcowym czasu. Upewnij się, że zegar bota, metoda HTTP, ścieżka, parametry zapytania i treść są zgodne z tym, co podpisuje.
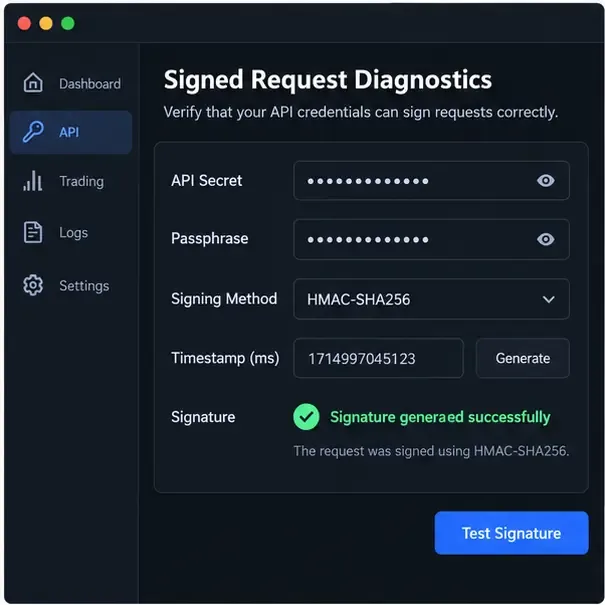
Przykładowy interfejs użytkownika: diagnostyka podpisu powinna ujawniać kontrole statusu i znacznika czasu bez ujawniania samego sekretu.
W hipotetycznym wątku Mayi bot loguje nieprawidłowy podpis zamiast odrzuconego uprawnienia. Porównuje udokumentowaną metodę podpisywania dostawcy bota z wybraną giełdą, sprawdza, czy sekret nie został obcięty, synchronizuje zegar serwera z czasem UTC i testuje bezpieczny, uwierzytelniony punkt końcowy odczytu. Jeśli dostawca kontroluje podpisywanie wewnętrznie, bot dostarcza jedynie zastępcze dane uwierzytelniające za pośrednictwem chronionego pola sekretu i prosi dostawcę o sprawdzenie zredagowanych logów.
Czy bot używa właściwego środowiska i punktu końcowego produktu?
Oddziel środowisko „produkcyjne” lub sieć główną od środowiska „testowego” lub demonstracyjnego. Klucz utworzony dla jednego z nich może nie być uwierzytelniany w odniesieniu do drugiego. Rozróżnij również punkty końcowe dla transakcji spot, depozytów zabezpieczających, kontraktów futures i opcji. Ta sama para monet może mieć różne symbole, uprawnienia, tryby kont i reguły zamówień w różnych produktach.
Przeczytaj przewodnik bota po integracji z giełdą i porównaj jego podstawowy adres URL, selektor produktów, typ konta, format symboli oraz tryb WebSocket lub REST z aktualną dokumentacją giełdy. Jeśli bot oferuje oddzielne integracje z Binance Spot i Futures, wybierz tę, która pasuje do klucza i strategii. Nigdy nie przełączaj się na aktywny punkt końcowy tylko dlatego, że nie powiodło się uwierzytelnienie sieci testowej.
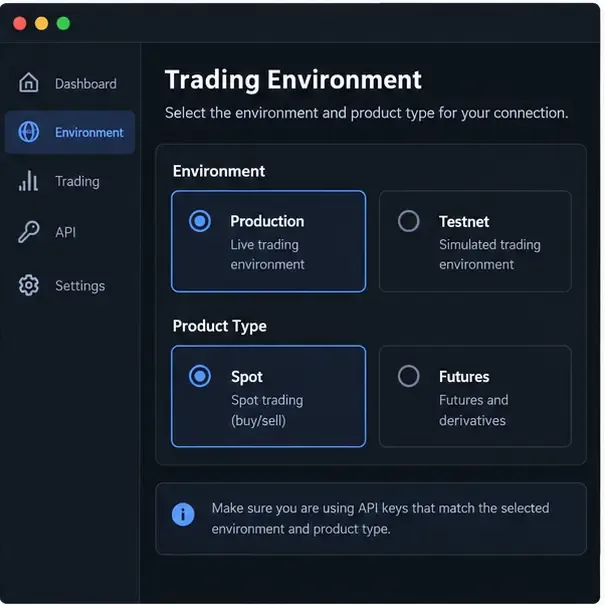
Przykładowy interfejs użytkownika: produkcja kontra sieć testowa i transakcje spot kontra kontrakty terminowe muszą być zgodne zarówno z kluczem API, jak i integracją z botem.
Czy połączenie może być zerwane z powodu ograniczeń prędkości lub problemów z siecią?
Po potwierdzeniu poprawności danych uwierzytelniających należy sprawdzić wzorzec żądania. Bot, który zbyt często sprawdza salda, otwarte zlecenia i dane rynkowe, może osiągnąć limity, nawet jeśli wszystkie podpisy są prawidłowe. Binance dokumentuje -1003 TOO_MANY_REQUESTSi zaleca korzystanie z strumieni WebSocket do aktualizacji na żywo, tam gdzie jest to właściwe. OKX dokumentuje 50011osiągnięty limit i zauważa, że limity różnią się w zależności od punktu końcowego i mogą być oparte na adresie IP lub identyfikatorze użytkownika.
Ogranicz duplikację sondowania, dodaj wykładniczy backoff, ogranicz liczbę ponownych prób i unikaj uruchamiania kilku instancji botów z tą samą integracją. Przekroczenie limitu czasu nie jest dowodem na niepowodzenie zamówienia: sprawdź status zamówienia przed wysłaniem duplikatu. Sprawdź również DNS, reguły zapory sieciowej, wychodzący dostęp HTTPS, ustawienia proxy, przechwytywanie TLS oraz dostępność punktu końcowego Exchange w Twoim regionie lub dla Twojego konta.
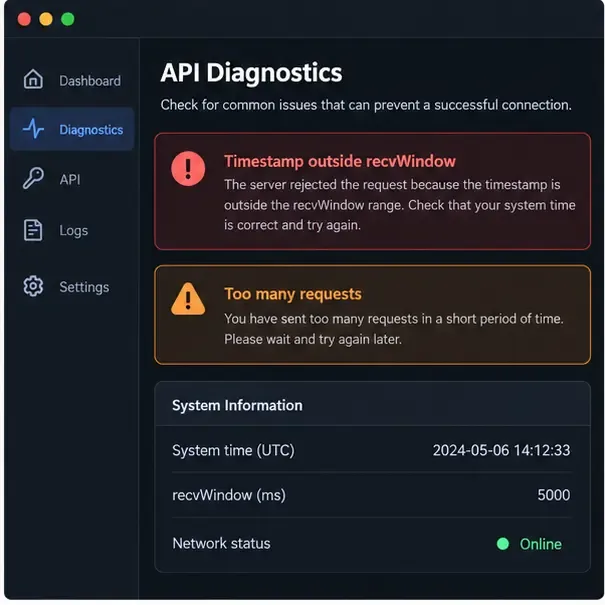
Przykładowy interfejs użytkownika: ostrzeżenia dotyczące okna czasowego i limitu szybkości wymagają różnych poprawek, nawet jeśli pojawiają się w tym samym widoku diagnostycznym.
Jaki jest najbezpieczniejszy sposób ponownego przetestowania po naprawie?
Zapisz wszystkie wprowadzone zmiany, np. korektę listy dozwolonych adresów IP lub wybranie opcji Spot.
Najpierw użyj uwierzytelnionego żądania przeznaczonego tylko do odczytu, np. sprawdzenia informacji o koncie lub salda.
Potwierdź, że bot zgłasza właściwe konto i produkt, nie wyświetlając poufnych informacji.
Jeśli konieczne jest przeprowadzenie testu zlecenia, należy użyć najmniejszego możliwego rozmiaru zlecenia i kontrolowanego rynku dopiero po zrozumieniu konsekwencji, opłat i trybu konta.
Przejrzyj dzienniki pod kątem usuniętych kodów statusu, znaczników czasu, nazw punktów końcowych i liczby ponownych prób.
Zatrzymaj działanie i obróć klucz, jeśli błąd nadal występuje po sprawdzeniu podstawowych informacji lub jeśli klucz został skopiowany do niezaufanej usługi.
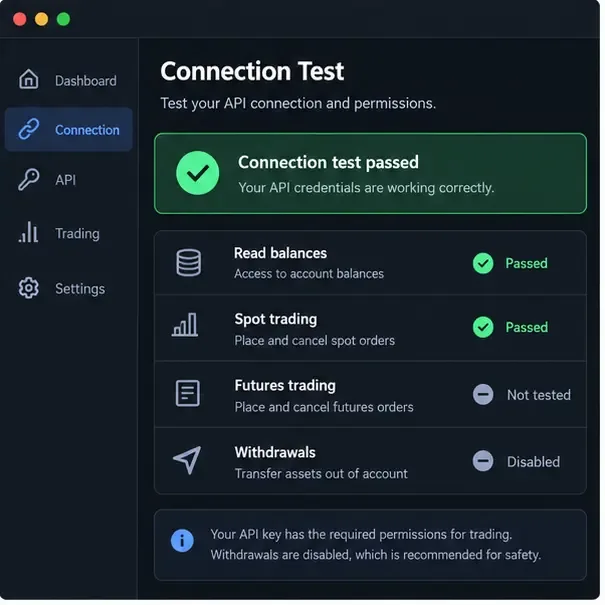
Ilustratywny przykład interfejsu użytkownika: kontrolowany ponowny test oddziela dostęp do odczytu i handel spot od nieprzetestowanego dostępu do kontraktów futures, podczas gdy wypłaty pozostają wyłączone.
Jakich błędów należy unikać?
Nie publikuj ani nie wysyłaj tajnego kodu API e-mailem, nawet jeśli prosisz o pomoc w debugowaniu.
Nie włączaj wypłat jako skrótu w przypadku niepowodzenia uwierzytelnienia.
Nie dodawaj szerokiego lub nieznanego zakresu adresów IP do listy dozwolonych tylko po to, aby zapobiec wystąpieniu błędu.
Nie próbuj ponownie złożyć niepewnego zamówienia po upływie limitu czasu; najpierw sprawdź jego status.
Nie zakładaj, że klucz jest ważny dla każdego produktu giełdowego, subkonta, regionu lub środowiska.
Nie zwiększaj częstotliwości sondowania podczas badania usterki.
Nie ufaj staremu zrzutowi ekranu strony ustawień giełdy, zamiast zaufać aktualnej oficjalnej dokumentacji.
Oficjalne odniesienia i ograniczenia tego przewodnika
Niniejszy artykuł został przygotowany na podstawie dostępnych oficjalnych źródeł z dnia 16 września 2026 r. Opisuje on metodę diagnostyczną, a nie gwarantuje, że dany bot, konto giełdowe, jurysdykcja lub wersja API będą działać. Jeśli giełda wyświetli komunikat o problemach z bezpieczeństwem, zgodnością, zamrożeniu konta lub dostępności produktu, należy postępować zgodnie z oficjalną procedurą wsparcia giełdy i nie podejmować prób obejścia ograniczenia.