Início
» Conhecimento
»
Como resolver erros de conexão de chave de API para bots de negociação de criptomoedas
Como resolver erros de conexão de chave de API para bots de negociação de criptomoedas
Quando um bot de negociação de criptomoedas não consegue se conectar à Binance ou à OKX, a mensagem pode ser tão genérica quanto "falha na autenticação" ou "chave de API inválida". Essa mensagem não significa necessariamente que a chave em si esteja incorreta. A falha pode ser causada por permissões, uma lista de permissões de IP, um endpoint de produto incompatível, uma assinatura malformada, um relógio dessincronizado ou um limite de taxa de requisições.
Este guia usa um exemplo hipotético como base. Exemplo meramente ilustrativo — não se trata de um teste, resultado ou depoimento real: Maya criou um bot de negociação spot e recebe um erro de conexão após inserir as credenciais de uma conta de corretora. O processo de solução de problemas abaixo mostra como ela poderia isolar a causa sem expor seus dados confidenciais ou conceder acesso desnecessário à conta. A interface da sua corretora, o provedor do bot e a mensagem de erro podem ser diferentes.
O que você deve fazer antes de alterar a chave da API?
Pause o bot e desative as tentativas automáticas enquanto investiga. Requisições falhas repetidas podem dificultar a distinção entre um problema de limite de taxa e um problema de autenticação. Salve o texto exato do erro, o status HTTP, o nome da exchange, o tipo de produto, o endpoint (se o bot o exibir) e o horário da falha. Nunca cole um segredo de API, senha, requisição assinada ou cabeçalho de autorização completo em uma issue pública, chat, captura de tela ou ticket de suporte.
Uma chave de API identifica a integração. O segredo da API é o valor privado usado para assinar as solicitações, e uma senha da API é uma credencial adicional exigida por algumas corretoras, incluindo a OKX. Trate todas elas como confidenciais. Se um segredo tiver sido exposto, revogue essa chave e crie uma substituta por meio da interface oficial da conta da corretora antes de prosseguir.
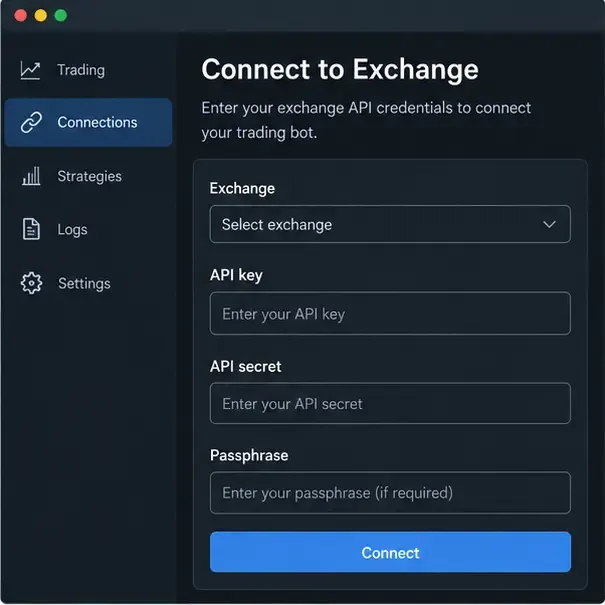
Exemplo ilustrativo da interface do usuário: o formulário de conexão do bot separa os campos de troca, chave da API, segredo da API e senha antes de um teste de conexão.
A qual família de erros a mensagem pertence?
Comece com a classificação em vez de edições aleatórias. Erros de autenticação e autorização geralmente apontam para credenciais, permissões, restrições de IP ou assinatura. Erros de tempo apontam para o relógio da máquina ou o carimbo de data/hora da solicitação. Erros de rede e de limite de taxa exigem uma resposta diferente: verifique a disponibilidade, reduza a velocidade das solicitações e confirme se um pedido anterior pode ter sido aceito antes de tentar novamente.
Sinal observado
Área provável
Primeiro verifique
Binance-2015 REJECTED_MBX_KEY
Incompatibilidade de chave, IP ou permissão
Status da chave, IP permitido e permissão necessária
Binance-1022 INVALID_SIGNATURE
Assinar carga útil ou segredo
Parâmetros exatos, codificação, método e segredo de assinatura
Binance-1021 INVALID_TIMESTAMP
Janela de relógio ou de recebimento
Sincronização UTC e geração de carimbo de data/hora
Binance -1003 TOO_MANY_REQUESTSou OKX50011
Volume de pedidos
Intervalo de sondagem, tentativas e limites específicos do ponto de extremidade
Erro de tempo OKX50102
O carimbo de data/hora difere da hora do servidor.
Hora UTC e ponto final de troca de tempo
Esses códigos e mensagens são referências documentadas, não garantias de que todos os bots os exibirão sem alterações. Um bot de terceiros pode traduzir, abreviar ou formatar a resposta da troca.
Como verificar o status e as permissões da chave de API?
Acesse a página de gerenciamento da API da exchange diretamente pelo site ou aplicativo oficial. Confirme se a chave está ativa, pertence à conta ou subconta desejada e se destina ao produto que o bot utilizará. Uma chave criada para um ambiente ou conta pode não funcionar em outro.
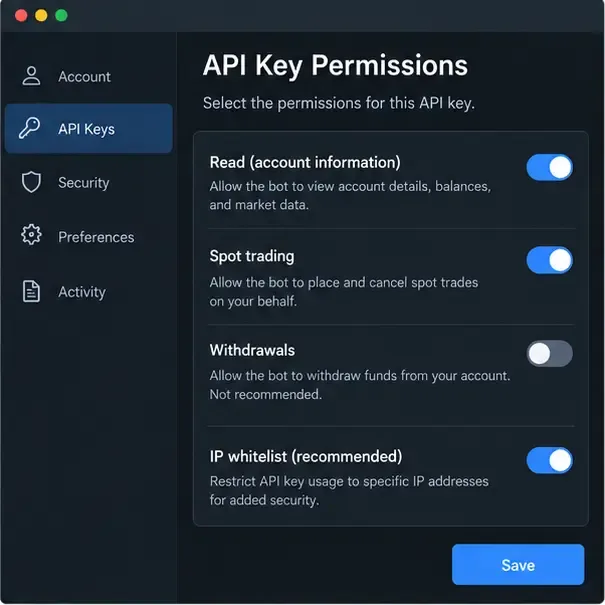
Utilize o princípio do menor privilégio. Um bot que apenas lê saldos precisa de acesso de leitura. Um bot que realiza e cancela ordens à vista precisa da permissão de negociação da corretora. Saques são uma funcionalidade separada e devem permanecer desabilitados, a menos que haja um motivo específico e compreensível para habilitá-los. Uma conexão bem-sucedida não comprova que o bot pode realizar ordens, e um erro de permissão durante um teste de ordem não significa automaticamente que as credenciais são inválidas.
Exemplo ilustrativo da interface do usuário: revise as permissões mínimas necessárias para o bot e mantenha os saques desativados durante a resolução de problemas.
No exemplo hipotético, Maya primeiro verifica se seu bot está configurado para negociação spot, enquanto a chave foi criada com acesso somente de leitura. Ela anota a permissão necessária na documentação do bot, habilita apenas essa permissão, se apropriado, salva a alteração e aguarda a corretora aplicá-la. Ela não habilita saques apenas para que o teste de conexão seja aprovado.
Será que uma lista de IPs permitidos está bloqueando o bot?
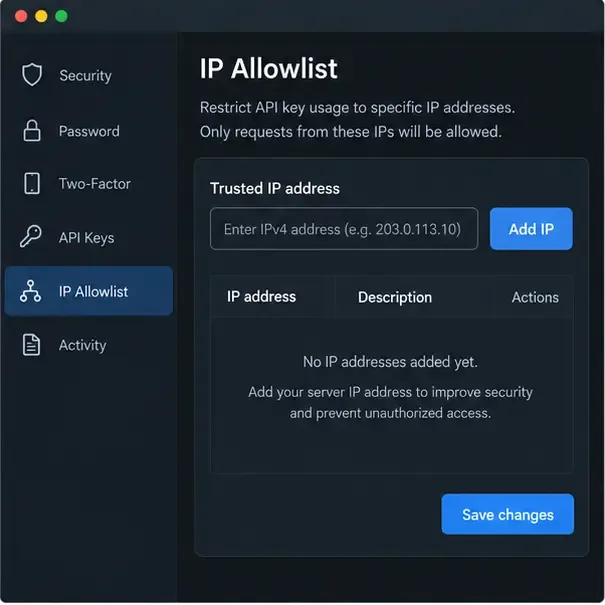
Uma lista branca de IPs, também chamada de lista de permissões de IP, restringe o uso da API a endereços de origem aprovados. Isso melhora a segurança, mas pode bloquear uma chave perfeitamente válida quando o bot é executado a partir de um servidor na nuvem, contêiner, conexão doméstica ou provedor cujo IP de saída foi alterado. Solicite ao provedor do bot o(s) endereço(s) IP de saída exato(s). Não tente adivinhar se o bot está sendo executado em outro local com base no IP público do seu laptop.
Compare o endereço fornecido pelo provedor com a lista de permissões da exchange. Verifique se há IPv4 ou IPv6, espaços ou entradas desatualizadas e se a chave está vinculada à conta correta. Se o provedor usar um intervalo de endereços rotativo, pergunte se ele oferece um IP de saída estável. Não desative a lista de permissões permanentemente como uma solução rápida; se você a remover temporariamente para um diagnóstico controlado, restaure-a imediatamente e rotacione a chave se a alteração expôs uma integração sensível.
Exemplo ilustrativo da interface do usuário: a lista de permissões deve conter o endereço IP de origem aprovado do servidor do bot antes que as solicitações autenticadas possam ser processadas.
A chave, o segredo e a senha são da mesma integração?
Copie as credenciais novamente sem adicionar espaços, aspas, quebras de linha ou caracteres ocultos. Confirme se a chave e o segredo da API foram gerados como um único par. No OKX, confirme também a senha exata inserida quando a chave foi criada. A senha não é a mesma que a senha de login da conta, e a exchange afirma que uma senha perdida não pode ser recuperada; um novo conjunto de chaves é necessário.
Verifique a exchange selecionada no bot. Uma chave da Binance não pode autenticar uma solicitação OKX, e uma chave da conta principal pode não representar a subconta que você pretendia usar para negociar. Se você não tiver certeza de qual valor foi colado em qual campo, revogue a chave suspeita e crie um novo par em vez de testar repetidamente uma credencial desconhecida.
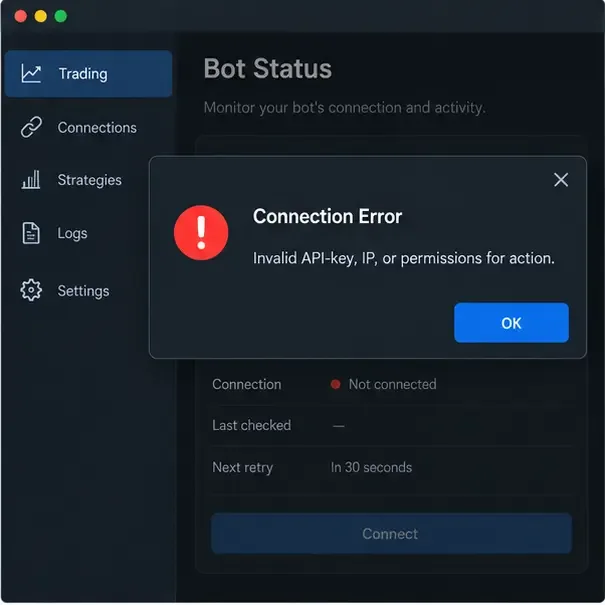
Exemplo ilustrativo da interface do usuário: essa mensagem de erro genérica exige verificações separadas para a chave, o endereço IP de origem e as permissões.
Como ocorrem erros de assinatura e de carimbo de data/hora?
As solicitações de API privadas não são autenticadas pelo envio do segredo em texto simples. O cliente constrói uma carga útil de assinatura precisa e gera uma assinatura. Uma única incompatibilidade — como uma alteração na ordem dos parâmetros, diferença na codificação da URL, método HTTP incorreto, segredo incorreto ou corpo da solicitação alterado — pode invalidá-la.
Para solicitações REST do Binance Spot, a documentação oficial descreve a assinatura HMAC-SHA-256 para chaves HMAC e exige um timestamp nas solicitações assinadas. A documentação também explica recvWindowo intervalo de tempo permitido. A referência atual mostra um valor de exemplo de cinco segundos, mas as configurações de um bot e os limites da exchange podem variar; use o valor suportado pelo endpoint e evite mascarar um problema de relógio com um intervalo desnecessariamente grande.
As requisições REST privadas do OKX utilizam cabeçalhos como `<header>` OK-ACCESS-KEY, OK-ACCESS-SIGN`<header> OK-ACCESS-TIMESTAMP`, `<header>` e OK-ACCESS-PASSPHRASE`<header>`. O OKX descreve um pré-hash composto por timestamp, método HTTP, caminho da requisição e corpo, seguido por codificação HMAC-SHA-256 e Base64. Ele também especifica o horário UTC ISO 8601 com precisão de milissegundos e recomenda a sincronização com seu endpoint de horário público. Certifique-se de que o relógio, o método HTTP, o caminho, os parâmetros de consulta e o corpo da requisição do bot correspondam ao que ele assina.
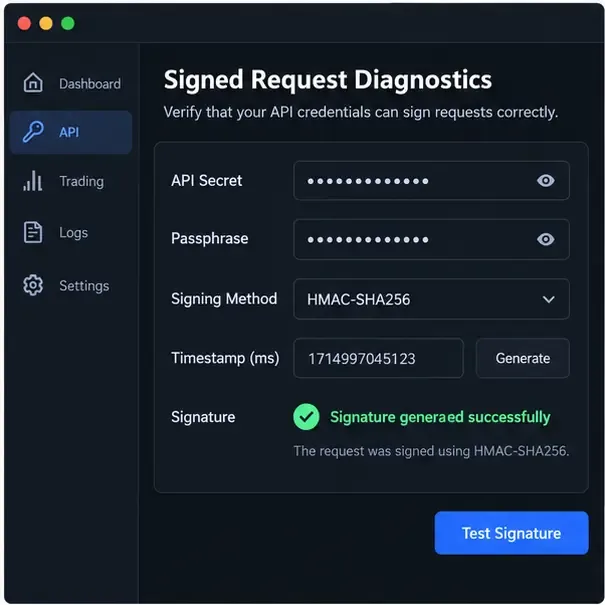
Exemplo ilustrativo de interface do usuário: o diagnóstico de assinatura deve expor verificações de status e data/hora sem revelar o segredo em si.
Na thread hipotética de Maya, o bot registra uma assinatura inválida em vez de uma permissão rejeitada. Ela compara o método de assinatura documentado pelo provedor do bot com a exchange selecionada, verifica se o segredo não foi truncado, sincroniza o relógio do servidor com UTC e testa um endpoint de leitura autenticado inofensivo. Se o provedor controlar a assinatura internamente, ela fornece apenas as credenciais de substituição por meio do campo de segredo protegido e solicita ao provedor que inspecione os logs anonimizados.
O bot está usando o ambiente e o endpoint do produto corretos?
Separe os ambientes de “produção” ou mainnet dos ambientes de “testnet” ou demonstração. Uma chave criada para um deles pode não autenticar no outro. Além disso, diferencie os endpoints para operações à vista, margem, futuros e opções. O mesmo par de moedas pode ter símbolos, permissões, modos de conta e regras de ordem diferentes em cada produto.
Leia o guia de integração do bot com a exchange e compare o URL base, o seletor de produtos, o tipo de conta, o formato do símbolo e o modo WebSocket ou REST com a documentação atual da exchange. Se o bot oferecer integrações separadas para Binance Spot e Futures, escolha aquela que corresponde à chave e à estratégia. Nunca mude para um endpoint de produção simplesmente porque uma credencial de teste falhou.
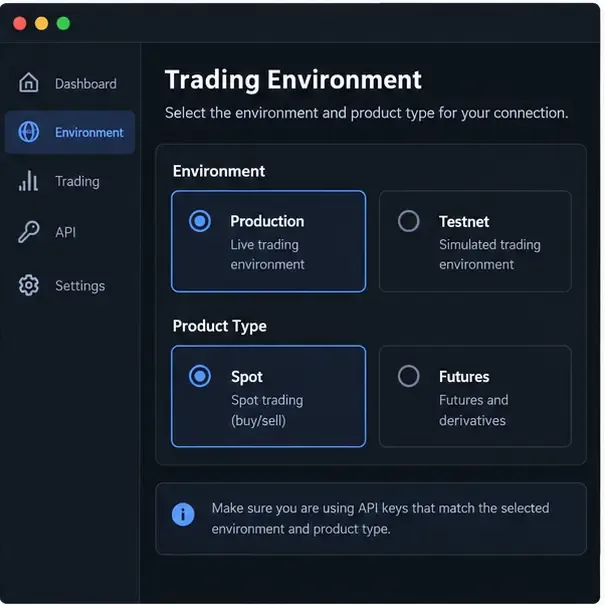
Exemplo ilustrativo da interface do usuário: a comparação entre produção e testnet, bem como entre spot e futures, deve exigir que tanto a chave da API quanto a integração com o bot correspondam.
A conexão pode estar falhando devido a limites de taxa ou problemas de rede?
Após verificar se as credenciais estão corretas, inspecione o padrão de requisição. Um bot que consulta saldos, ordens em aberto e dados de mercado com muita frequência pode atingir os limites, mesmo quando todas as assinaturas são válidas. A Binance documenta -1003 TOO_MANY_REQUESTSe recomenda o uso de fluxos WebSocket para atualizações em tempo real quando apropriado. A OKX documenta 50011o limite de taxa atingido e observa que os limites variam de acordo com o endpoint e podem ser baseados no endereço IP ou no ID do usuário.
Reduza as consultas duplicadas, adicione um recuo exponencial, limite as tentativas e evite iniciar várias instâncias do bot com a mesma integração. Um tempo limite não comprova que uma ordem falhou: verifique o status da ordem antes de enviar uma ordem duplicada. Verifique também o DNS, as regras do firewall, o acesso HTTPS de saída, as configurações de proxy, a interceptação de TLS e se o endpoint da exchange está disponível em sua região ou para sua conta.
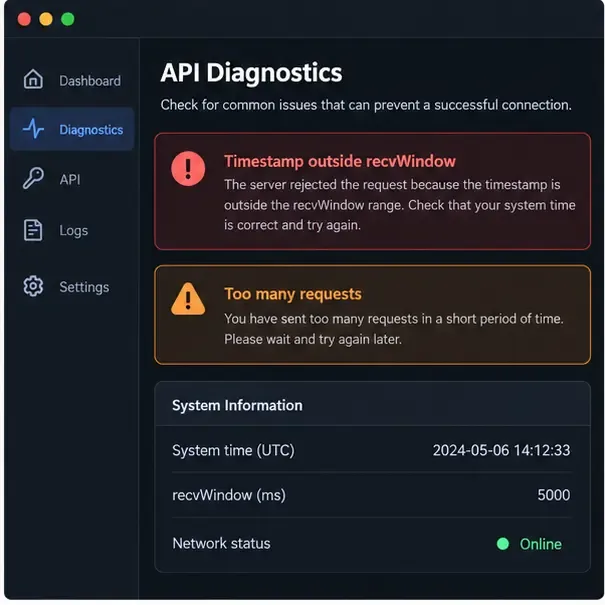
Exemplo ilustrativo da interface do usuário: os avisos de janela de tempo e limite de taxa exigem correções diferentes, mesmo quando aparecem na mesma visualização de diagnóstico.
Qual é a maneira mais segura de realizar novos testes após uma correção?
Salve as alterações exatas que você fez, como corrigir a lista de permissões de IP ou selecionar "Spot".
Utilize primeiro uma solicitação autenticada somente leitura, como por exemplo, para verificar informações ou saldos de contas.
Confirme se o bot reporta a conta e o produto pretendidos, sem exibir informações confidenciais.
Caso seja necessário realizar um teste de ordem, utilize o menor tamanho possível e um mercado controlado somente após compreender as consequências, taxas e modo de conta.
Analise os registros em busca de códigos de status, carimbos de data/hora, nomes de endpoints e contagens de tentativas (com informações ocultadas).
Pare e gire a chave se o erro persistir após a verificação das informações básicas, ou se houver suspeita de que a chave tenha sido copiada para um serviço não confiável.
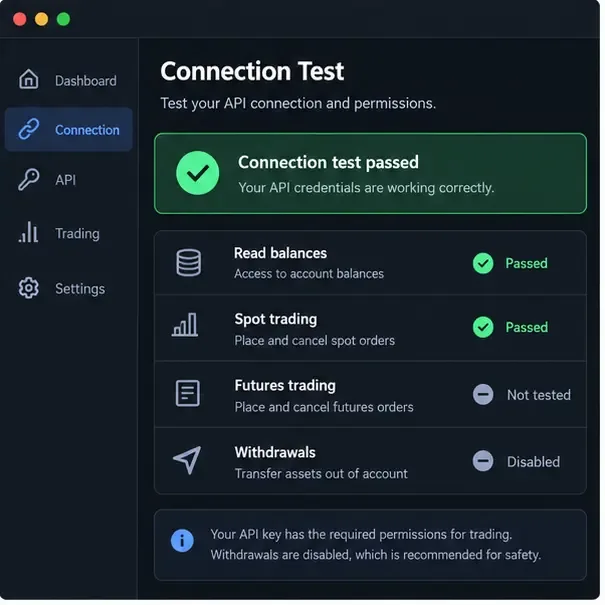
Exemplo ilustrativo da interface do usuário: um novo teste controlado separa o acesso de leitura e a negociação à vista do acesso a futuros não testado, enquanto os saques permanecem desativados.
Que erros você deve evitar?
Não publique nem envie por e-mail o segredo da API, mesmo ao solicitar ajuda para depuração.
Não habilite saques como uma alternativa em caso de falha de autenticação.
Não adicione um intervalo de IPs amplo ou desconhecido a uma lista de permissões apenas para evitar um erro.
Não tente novamente um pedido incerto às cegas após um tempo limite; verifique primeiro o status dele.
Não assuma que uma chave seja válida para todos os produtos de câmbio, subcontas, regiões ou ambientes.
Não aumente a frequência de sondagem enquanto estiver investigando uma falha.
Não confie em uma captura de tela antiga da página de configurações do Exchange em detrimento da documentação oficial atual.
Referências oficiais e limites deste guia
Para obter informações sobre o significado dos códigos e detalhes de assinatura, consulte a referência de códigos de erro da API Binance Spot e a documentação da API REST da Binance Spot . Para autenticação OKX, sincronização de tempo, permissões, códigos de erro e limites de taxa, consulte o guia da API OKX . Esses documentos do fornecedor podem ser alterados, portanto, revise-os novamente quando o provedor do seu bot lançar uma atualização de integração.
Este artigo foi preparado com base nas referências oficiais disponíveis em 16 de setembro de 2026. Ele explica um método de diagnóstico, não uma garantia de que um bot específico, conta de exchange, jurisdição ou versão de API funcionará. Se a exchange exibir uma mensagem de segurança, conformidade, congelamento de conta ou indisponibilidade de produto, siga o processo de suporte oficial da exchange e não tente contornar a restrição.