Início
» Conhecimento
»
Como verificar a identidade de fundadores e desenvolvedores de criptomoedas sem expor informações pessoais de ninguém.
Como verificar a identidade de fundadores e desenvolvedores de criptomoedas sem expor informações pessoais de ninguém.
Verificar a identidade de um fundador ou desenvolvedor de criptomoedas deve significar checar se as declarações públicas são consistentes, atribuíveis e respaldadas por evidências independentes. Não deve significar publicar um endereço residencial, expor membros da família, comprar dados vazados ou tentar forçar uma pessoa sob pseudônimo a se tornar pública. Em sentido estrito, doxxing é a divulgação de informações privadas de identificação sem consentimento. A devida diligência responsável se mantém dentro dos limites das informações que a pessoa ou organização intencionalmente tornou públicas e registra as conclusões sem ampliar detalhes sensíveis.
O objetivo prático é modesto: decidir se um projeto possui evidências suficientes de identidade e responsabilidade para o seu nível de risco. Um resultado positivo não garante que uma equipe seja honesta, que um token terá sucesso ou que uma carteira seja segura. Significa que você pode explicar o que foi verificado, o que permanece não verificado e quando deve fazer uma pausa em vez de confiar apenas em uma biografia convincente.
Nota sobre o escopo: Este guia utiliza verificações de fontes públicas e documentação oficial disponível em setembro de 2026. Plataformas de redes sociais, repositórios, registros de empresas e interfaces de carteiras digitais podem mudar. Nunca solicite a um fundador ou desenvolvedor uma frase mnemônica, chave privada, senha, código de uso único ou transferência de fundos como prova de identidade.
Comece por definir a afirmação de identidade.
A afirmação de que "o fundador é real" é vaga demais para ser verificada. É preciso dividir a alegação em perguntas menores. A pessoa que alega ser é a mesma pessoa pública mencionada no site do projeto? Ela controla a conta de desenvolvedor que contribui para o projeto? A empresa mencionada na apresentação está realmente registrada? Essa pessoa controla a carteira pública que supostamente pertence ao tesouro ou à equipe? Essas são alegações diferentes e exigem evidências diferentes.
Anote a alegação antes de pesquisar. Isso reduz o viés de confirmação, onde evidências convincentes recebem mais peso do que informações contraditórias. Registre também a data, o nome de usuário exato, o URL do repositório, o número da empresa, o endereço da carteira e a fonte onde cada alegação apareceu. Use identificadores públicos em vez de copiar dados pessoais para as anotações.
Qual seria um resultado útil?
Consistência de identidade: o mesmo nome, função, identificador ou organização está associado em diversas fontes públicas.
Comprovação de controle: a pessoa ou equipe pode demonstrar o controle de uma conta pública, chave de assinatura de código ou carteira sem expor segredos.
Evidências de responsabilização: existe uma entidade jurídica pública, um processo de governança, um contato de segurança ou outro meio para expressar preocupações.
Limitar a consciência: você pode afirmar o que as evidências não comprovam.
Uma biografia em redes sociais, uma foto de conferência ou um site bem elaborado podem corroborar uma alegação, mas nenhum deles, por si só, é conclusivo. O site Investor.gov alerta que fraudadores podem copiar nomes, perfis, logotipos e sites para se passar por profissionais legítimos. Por isso, o ponto de partida deve ser uma fonte controlada pelo projeto e, em seguida, verificações cruzadas independentes, e não um único perfil.
Primeira fase: interligar contas públicas sem expor dados privados.
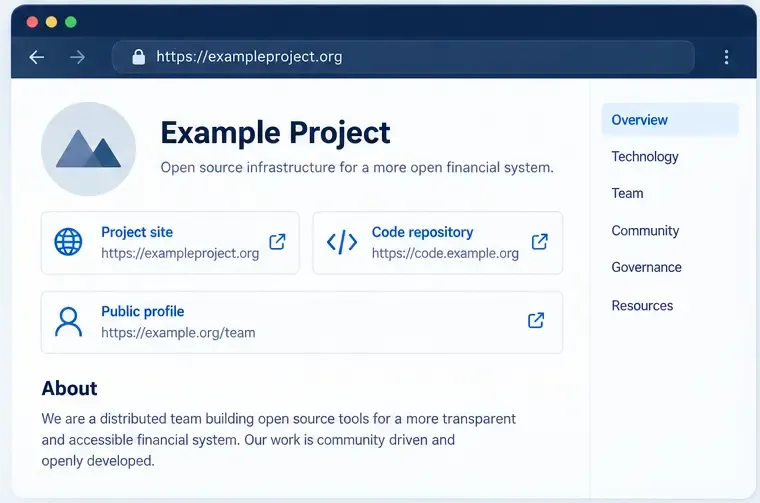
Acesse o site oficial do projeto, a documentação, o repositório e a página pública da equipe a partir dos links publicados pelo próprio projeto. Em seguida, compare se o mesmo nome de usuário público, função e descrição do projeto aparecem nas contas vinculadas. Um link cruzado genuíno é mais útil do que uma captura de tela fornecida em um chat, pois permite inspecionar o destino e seu histórico.
Ilustração esquemática da interface: compare apenas os links públicos que o próprio projeto publica e que podem ser verificados independentemente.
Verifique pequenas inconsistências: uma grafia diferente do nome, uma conta recém-criada, um repositório que não está vinculado à documentação do projeto ou um perfil que reivindica uma função que a organização nunca menciona. Esses são indícios para uma verificação mais aprofundada, não provas de fraude. As pessoas mudam de emprego, nome de usuário e afiliação, e os colaboradores de projetos de código aberto podem usar pseudônimos por motivos legítimos de segurança.
Não se precipite na busca por dados pessoais. Evite pesquisar endereços particulares, parentes, números de telefone pessoais, contas privadas em redes sociais, bancos de dados vazados ou relatórios de corretoras de dados. Não publique um nome legal suspeito apenas porque ele aparece em um documento antigo. Se a equipe optar por um modelo pseudônimo, avalie as salvaguardas técnicas e de governança do projeto, em vez de tratar o anonimato por si só como um crime.
Segunda fase: verificar o histórico de trabalho e a atribuição de código.
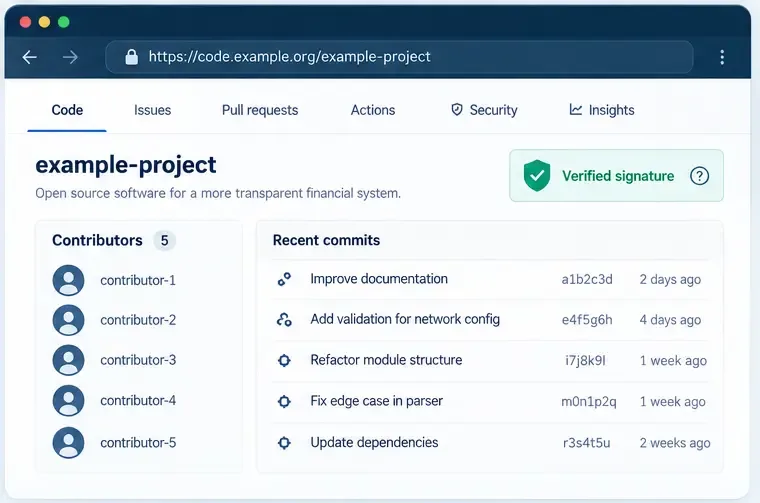
Analise o histórico do repositório em busca de trabalho consistente e atribuível: commits relevantes, discussões sobre problemas, notas de versão, pull requests, correções de segurança e uma função técnica consistente. Verifique se o desenvolvedor declarado realmente aparece no histórico do projeto ao longo do tempo, em vez de se basear apenas em uma foto de perfil ou em uma lista de consultores famosos.
Ilustração esquemática da interface: uma assinatura de commit verificada é uma evidência da chave de assinatura e do commit, e não uma prova automática da identidade legal de uma pessoa.
O GitHub documenta a verificação de assinaturas de commits via GPG, SSH e S/MIME. Um status de verificado pode indicar que um commit foi assinado por uma chave reconhecida pelo processo de verificação do GitHub. Isso é uma evidência valiosa sobre a relação entre uma chave e um commit. No entanto, não prova, por si só, que a chave pertence à pessoa jurídica específica mencionada em uma publicação de marketing, nem que o código seja seguro.
Use essa distinção ao avaliar evidências. Um longo histórico de commits assinados em uma conta estável é mais forte do que um único commit não verificado, mas ainda se trata de atribuição técnica, e não de comprovação de identidade emitida pelo governo. Leia as alterações reais, as tags de lançamento, as respostas a problemas e os avisos de segurança. Um desenvolvedor pode ser genuíno e ainda assim entregar código com falhas; um repositório impecável também pode ser mantido por alguém diferente da pessoa declarada.
Perguntas que melhoram o resultado
O projeto possui um link para o repositório a partir de uma página de documentação oficial?
Os autores dos commits, os mantenedores e as notas de lançamento contam uma história consistente?
Os relatórios de segurança são reconhecidos por meio de um canal público?
O histórico de emprego ou de trabalho em fontes abertas declarado aparece em documentos controlados pela organização em questão?
Você está confundindo um gráfico de contribuição copiado ou um selo de verificação com comprovante de identidade pessoal?
Terceira fase: verificar a entidade jurídica e o rastro de prestação de contas públicas.
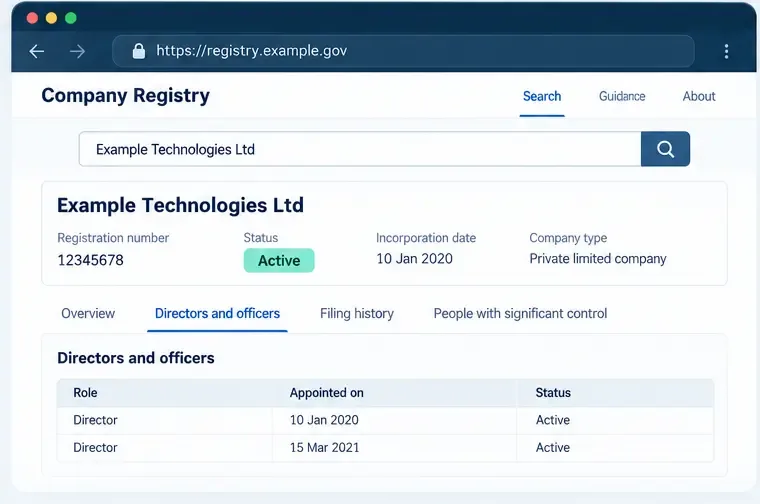
Se o projeto alega operar por meio de uma empresa, obtenha o nome legal e o número de registro de uma fonte pública. Em seguida, pesquise você mesmo o registro governamental relevante. Por exemplo, o sistema EDGAR da SEC fornece acesso público aos registros de empresas sujeitas ao seu sistema de relatórios, enquanto o registro da Companies House do Reino Unido fornece informações sobre a empresa, histórico de registros, diretores e outros registros. Estes são exemplos, não provas universais para todas as jurisdições ou projetos de criptomoedas.
Ilustração esquemática da interface: um registro oficial pode confirmar a existência de um registro da empresa, mas o registro ainda precisa ser comparado com as alegações do próprio projeto.
Compare o registro com as informações publicadas do projeto: nome legal, jurisdição, situação cadastral, diretores ou executivos, datas de registro e tipo de atividade descrita. Um registro ativo da empresa comprova a existência do registro; não comprova que a empresa possui licença para oferecer um determinado produto financeiro, que todas as informações do site são precisas ou que um diretor listado administra pessoalmente a conta online.
Tenha cuidado com os endereços. Um endereço de sede social pode ser um endereço de atendimento e não justifica a divulgação do endereço residencial de uma pessoa. Registre apenas as informações mínimas necessárias para avaliar o projeto. Se o projeto alegar possuir uma licença, consulte o registro do órgão regulador e verifique a entidade jurídica exata, o escopo e o status. O registro da empresa e a autorização regulatória são questões distintas.
Quarta fase: testar o controle de chaves públicas sem criar um risco de segurança.
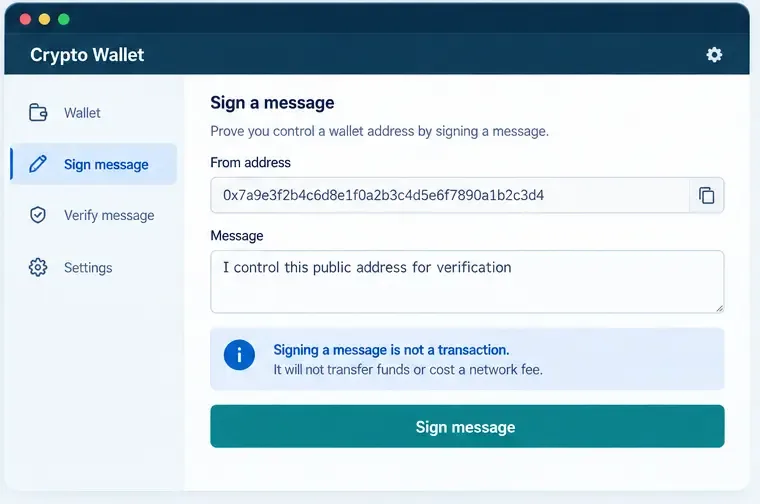
Um fundador pode reivindicar o controle de uma carteira de tesouraria, de implantação ou de doações. O teste público mais claro é uma mensagem concisa assinada pelo endereço reivindicado, seguida de verificação independente da assinatura. O padrão ERC-191 do Ethereum descreve um formato para dados assinados, e carteiras ou ferramentas de verificação podem implementar a assinatura de mensagens de maneiras diferentes. Use uma mensagem bem compreendida e confirme exatamente o que a carteira está solicitando que você assine.
Ilustração esquemática da interface: uma mensagem concisa pode testar o controle de um endereço de carteira pública sem solicitar uma frase mnemônica, chave privada ou transferência de fundos.
Uma mensagem de teste segura deve identificar sua finalidade e evitar instruções semelhantes a transações, aprovações, permissões ou dados opacos arbitrários. Por exemplo: “Eu controlo o endereço público 0x… para verificação de identidade do projeto em 16/09/2026.” O endereço deve ser declarado por extenso no registro de verificação, e não abreviado de forma a gerar ambiguidade. Uma assinatura pode comprovar o controle de uma carteira naquele momento. Ela não comprova o nome legal da pessoa, a origem dos fundos, a segurança do contrato ou a ausência de conflitos não divulgados.
Nunca peça a ninguém para enviar fundos, revelar uma frase mnemônica, exportar uma chave privada, desativar controles de segurança ou assinar uma transação que movimente ativos. Se uma solicitação relacionada à carteira não for clara, rejeite-a. O site Investor.gov alerta que fraudadores de criptomoedas podem usar falsificação de identidade, redes sociais, plataformas falsas e exigências de taxas extras. A verificação de identidade deve reduzir sua exposição, não criar uma nova oportunidade para aprovar uma transação maliciosa.
Como avaliar as evidências
Evidências
O que ele suporta
O que isso não prova
Links oficiais do projeto para um perfil público
Associação e consistência de contas
Identidade legal ou honestidade
Longo histórico de repositório atribuível
Envolvimento técnico ao longo do tempo
Qualidade do código ou identidade pessoal
Assinatura de confirmação verificada
Controle de uma chave de assinatura para um commit
Quem controla a chave no mundo real?
Registro de empresa governamental
Existência de uma pessoa jurídica registrada
Aprovação regulatória ou finanças sólidas
Assinatura de mensagem da carteira
Controle de um endereço de carteira pública
Titularidade de uma identidade legal ou intenções seguras
Use um limiar de decisão em vez de um rótulo binário. Para uma pequena quantia que você pode se dar ao luxo de perder, links cruzados públicos e um histórico técnico coerente podem ser suficientes para continuar a pesquisa. Para um investimento substancial, acordo de custódia, venda de tokens ou atuação como provedor de serviços, exija evidências mais robustas: uma entidade jurídica clara, status regulatório verificável de forma independente, quando aplicável, governança transparente, práticas de segurança documentadas e um canal de comunicação que não seja controlado por uma única conta anônima.
Quando parar e mudar sua abordagem.
Interrompa o processo se a pessoa pressionar você a agir rapidamente, insistir que críticas são proibidas, enviar você para um chat privado para verificação “exclusiva”, pedir uma taxa antes de liberar um saque ou apresentar capturas de tela em vez de registros verificáveis de forma independente. Esses sinais não comprovam um crime específico, mas diminuem a probabilidade de continuidade do processo. Passe da verificação de identidade para a prevenção de riscos: não conecte uma carteira digital, não assine mensagens, não transfira fundos e não compartilhe documentos pessoais.
Mude também sua abordagem quando as evidências forem conflitantes. Não preencha as lacunas com palpites ou acusações baseadas em informações coletadas de diversas fontes. Marque a alegação como não verificada, solicite uma explicação pública ao projeto por meio de um canal oficial e mantenha uma postura neutra. Se houver suspeita de que seu dinheiro já esteja em risco, entre em contato com a corretora, o banco, o órgão regulador ou o serviço de denúncias da polícia relevantes por meio de seus respectivos sites oficiais. Não confronte nem exponha um indivíduo suspeito online.
Resumindo
A verificação responsável de identidade em criptomoedas é uma análise em camadas, baseada em fontes públicas: define-se a alegação, cruzam-se informações de contas públicas confiáveis, inspeciona-se o trabalho técnico consistente, verifica-se a empresa ou licença alegada em um registro oficial e utilizam-se assinaturas de carteira apenas para testar o controle de um endereço público. O resultado deve ser uma decisão de risco documentada, e não um dossiê público.
O limite é importante. Nenhuma lista de verificação pública pode garantir que um fundador seja confiável, que um desenvolvedor seja competente ou que um projeto não fracassará. Se um projeto exige certeza, mas se recusa a prestar contas da maneira usual, a conclusão correta não é investigar mais a fundo, mas sim reduzir a exposição ou desistir.