Início
» Conhecimento
»
Golpes com criptomoedas do tipo "honeypot" explicados: como verificar se você pode vender um token.
Golpes com criptomoedas do tipo "honeypot" explicados: como verificar se você pode vender um token.
Importante: Um token que pode ser comprado não é necessariamente um token que pode ser vendido. Um golpe de criptomoeda do tipo "honeypot" é projetado para criar exatamente essa falsa impressão: a compra parece funcionar, enquanto o contrato bloqueia a venda, aplica uma taxa de venda extrema, restringe determinadas carteiras ou deixa pouca liquidez disponível para uma saída.
Exemplo fictício para fins de ilustração: Maya vê uma publicação em uma rede social promovendo um novo token chamado LumaFox. A publicação mostra um gráfico em ascensão e um endereço de contrato, mas ela não verificou se o endereço pertence ao projeto real. Antes de conectar uma carteira ou enviar fundos, ela quer responder a uma pergunta específica: "Uma carteira comum conseguiria vender este token através da rota de negociação indicada?" As verificações abaixo mostram como Maya investigaria. LumaFox, a publicação e quaisquer resultados descritos neste exemplo são fictícios; não se tratam de um token, depoimento ou teste real.
Ilustração conceitual: uma página de token exibe o endereço do contrato destacado. Sempre verifique o endereço e a rede em uma fonte confiável do projeto antes de verificar um token.
O que faz de um token uma armadilha?
Nesse contexto, um honeypot é um token cujas regras de negociação tornam a compra mais fácil do que a venda. A restrição pode ser óbvia, como uma transferência malsucedida, ou sutil, como uma taxa de venda próxima ao valor total da transação. Alguns contratos também permitem que um administrador pause transferências, altere impostos, bloqueie carteiras ou modifique a rota de negociação posteriormente.
O termo "honeypot" não descreve todos os tokens difíceis de vender. Um token legítimo pode não ser vendido porque uma exchange descentralizada tem liquidez insuficiente, a rota escolhida está errada, a rede está congestionada, a carteira não possui o token de gás nativo da rede ou o limite de slippage é muito baixo. O objetivo prático, portanto, não é obter um rótulo reconfortante. É identificar se a falha decorre do contrato do token, do mercado ou da configuração da transação.
A Uniswap Labs explica que uma troca pode falhar quando a saída real ultrapassa o limite de slippage selecionado e que um token também pode conter uma taxa. Suas orientações sobre tokens não vendáveis recomendam a revisão de transações com falha, avisos como uma aparente taxa de venda de 100% e ferramentas adicionais de análise de tokens. Leia as orientações da Uniswap Labs sobre golpes com tokens não vendáveis para obter as precauções específicas da interface atual.
Passo 1: Confirme o endereço exato do token e a cadeia de tokens.
Maya não deve pesquisar apenas por “LumaFox” ou seu código de negociação. Nomes e símbolos de tokens podem ser copiados. Ela deve obter o endereço do contrato em um site ou conta do projeto que possa verificar de forma independente e, em seguida, confirmar se o endereço está na blockchain correta. Um endereço Ethereum colado em um verificador de blockchain BNB, ou um endereço genuíno associado a uma rede falsa, pode gerar um resultado enganoso.
Sempre que possível, copie o endereço diretamente, compare os primeiros e os últimos caracteres e verifique a rede exibida pelo explorador de criptomoedas e pela interface de negociação. Não utilize um endereço fornecido apenas por mensagem direta não solicitada. A Comissão Federal de Comércio (FTC) dos EUA alerta para golpes com criptomoedas, afirmando que golpistas podem promover moedas ou tokens fraudulentos por meio de mídias sociais, sites bem elaborados e alegações persuasivas. Uma página com aparência profissional não comprova propriedade ou legitimidade.
Etapa 2: Execute uma simulação de compra e venda.
Ilustração conceitual: um verificador de segurança recebe a cadeia selecionada e o endereço do contrato. Esta é uma interface ilustrativa, não uma varredura em tempo real nem uma afirmação sobre qualquer serviço específico.
Um verificador de honeypot somente leitura pode simular o fluxo de negociação sem solicitar que Maya compre o token. A documentação da API Honeypot.is descreve um endpoint que aceita um endereço de token ou par e pode reportar o sucesso da simulação, o resultado do honeypot, taxas de compra e venda, estimativas de gás, valores máximos de compra ou venda detectados, análise de detentores e informações do par.
Para uma leitura prática do resultado, Maya deve observar esta ordem:
Status da simulação: Se a simulação falhou, leia o erro. "Falha" nem sempre significa código malicioso; liquidez insuficiente ou um problema temporário na rota também podem ser a causa. Significa apenas que ela não possui uma confirmação clara de vendabilidade.
Resultado da venda: Uma simulação bem-sucedida de compra e venda é mais informativa do que um gráfico de preços. O resultado deve mostrar uma rota de venda e um valor de saída significativo, e não apenas a existência do token.
Imposto sobre vendas: Um imposto conhecido, alto ou variável pode tornar uma venda tecnicamente bem-sucedida economicamente inviável. Considere um imposto desconhecido como desconhecido, e não como zero.
Venda máxima: Se a ferramenta detectar um valor máximo de venda, compare-o com o valor que um detentor precisaria para sair. Um token pode permitir uma venda muito pequena, mas impedir uma venda de tamanho normal.
Liquidez e par: Confirme qual pool e qual ativo de cotação foram usados. Um resultado vinculado a um par ou cadeia diferente pode não descrever o mercado que Maya pretende usar.
A Honeypot.is observa especificamente que não há garantia de que os campos de resultado da simulação e de preço máximo de compra ou venda estarão presentes. Também afirma que a ausência de um resultado pode ocorrer quando um token é usado como honeypot ou quando a simulação falha. Essa limitação é importante: a ausência de um resultado deve levar a uma investigação mais aprofundada ou à decisão de desistir da compra, e não à suposição de que o token é seguro.
Etapa 3: Verificar os sinais de risco do contrato
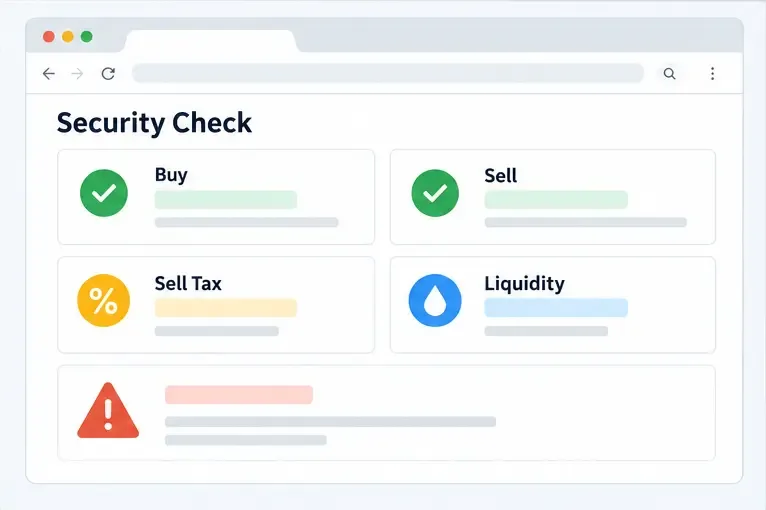
Ilustração conceitual: uma página de resultados agrupa as perguntas que importam — se a compra e a venda são simuladas, qual é o imposto sobre vendas, quanta liquidez existe e se ainda existem avisos.
Maya deve verificar o endereço com uma segunda fonte de segurança, como a documentação de resposta de segurança do token GoPlus . Os nomes e a disponibilidade dos campos podem mudar, e alguns valores podem não estar disponíveis para contratos de código fechado ou proxy; portanto, ela deve ler o resultado atual em vez de confiar em uma captura de tela antiga.
Preste atenção especial às bandeiras ou campos que abrangem:
status de honeypot ou venda bloqueada;
Imposto sobre compras, imposto sobre vendas e se o imposto é modificável;
Se os detentores podem vender todos os seus tokens;
transferências pausáveis, controles de lista negra ou controles de lista branca;
privilégios de cunhagem ou outros privilégios que alterem a oferta;
comportamento de proxy ou outras chamadas delegadas; e
a existência e o tamanho da liquidez das exchanges descentralizadas.
A GoPlus explica que um imposto modificável pode permitir que o proprietário altere os impostos de compra ou venda, potencialmente tornando o token não negociável. Também descreve transferências pausáveis e funções de lista negra como controles que podem impedir alguns ou todos os detentores de negociar. Esses são sinais de risco, não prova automática de fraude em todos os projetos. No entanto, se o projeto não puder explicá-los de forma clara e independente, a ação sensata é evitar a compra.
Etapa 4: Inspecione as permissões do explorador e do contrato.
Ilustração conceitual: uma página de contrato do explorador mostra a visibilidade do código-fonte e uma área de controle do proprietário. A verificação melhora a transparência, mas não equivale a uma auditoria de segurança.
No explorador de blocos relevante, Maya pode abrir o endereço do token e inspecionar a seção de Contrato. Ela deve verificar se o código-fonte foi verificado, se o endereço é um proxy e se as funções administrativas podem alterar o comportamento de negociação. Procure no código legível ou na interface do contrato por conceitos como definição de taxas, pausa de transferências, inclusão em listas negras, inclusão em listas brancas, emissão de tokens, alteração do roteador ou retirada de ativos relacionados à liquidez.
Uma fonte verificada é útil porque permite comparar o código-fonte publicado com o bytecode implantado e ler a interface exposta do contrato. Isso não garante que o código seja seguro, que o proprietário seja honesto ou que todos os contratos externos chamados durante uma negociação sejam inofensivos. O Centro de Informações do Etherscan oferece orientações atualizadas sobre recursos do explorador e verificação de contratos. O Honeypot.is também alerta que seu endpoint de verificação de contratos verifica se o contrato e os contratos chamados são de código aberto; ele não substitui uma auditoria profissional. Consulte a documentação de verificação de contratos do Honeypot.is .
Os contratos proxy merecem atenção especial. O proxy visível pode delegar comportamento a um contrato de implementação que pode ser atualizado. Se o endereço de implementação, a autoridade de atualização ou os controles de propriedade não estiverem claros, o Maya não poderá tratar o código exibido atualmente como uma descrição permanente do comportamento futuro.
Etapa 5: Separe a capacidade de venda da liquidez
Um token pode passar por uma simulação de contrato, mas ainda assim ser praticamente impossível de vender. Se o volume de negociação for muito pequeno em relação à transação, a venda pode ter um impacto severo no preço. Uma cotação pode tecnicamente existir, mesmo que o valor recebido esteja muito abaixo do preço de mercado exibido. O Uniswap Labs observa que liquidez insuficiente pode impedir a conclusão de uma troca e que as configurações de slippage afetam o sucesso da transação.
Maya deve comparar o tamanho da venda pretendida com a liquidez do pool, inspecionar a cotação exibida e verificar se ela permanece plausível após as taxas. Ela não deve aumentar o slippage indiscriminadamente para forçar a conclusão de uma transação. Uma configuração de slippage muito alta pode aceitar um preço extremamente baixo e pode mascarar uma taxa de token anormal em vez de resolver o problema subjacente.
Como interpretar resultados conflitantes
Resultado observado
O que isso pode significar
Decisão prática
A simulação de venda falha
Restrição contratual, rota inadequada ou liquidez insuficiente.
Não compre até que a causa seja resolvida de forma independente.
O imposto sobre vendas é muito alto ou desconhecido.
A saída pode ser antieconômica ou o valor pode mudar.
Pare; não trate o desconhecido como zero.
Não é possível vender tudo, adicionar à lista negra ou pausar as flags.
Alguns titulares ou montantes podem estar sujeitos a restrições.
Tratar como de alto risco e evitar
A simulação é bem-sucedida, mas a liquidez é mínima.
A venda pode sofrer um impacto extremo no preço.
Não confunda uma cotação com uma saída viável.
As fontes discordam.
Par diferente, cadeia, cache, estado da carteira ou contrato de alteração
Não prossiga até que a discrepância seja explicada.
No exemplo fictício da LumaFox de Maya, um único indicador verde de "venda" seria apenas um ponto de dados. Ela ainda precisaria confirmar a blockchain, o par de moedas, os impostos, a liquidez, o status de proxy e os controles do proprietário. Se algum resultado essencial for desconhecido ou contraditório, a conclusão mais segura não é "provavelmente está tudo bem", mas sim "não foi verificado o suficiente para arriscar dinheiro".
O que fazer se você já comprou um token suspeito
Não pague a ninguém que prometa "desbloquear" uma venda, remover uma lista negra ou recuperar fundos em troca de um pagamento antecipado em criptomoedas. Essas ofertas geralmente prolongam o golpe original. Não compartilhe a frase mnemônica ou a chave privada e não assine nenhuma aprovação ou transação desconhecida só porque um estranho diz que isso permitirá a venda.
Anote o endereço do contrato, a cadeia de tokens, os hashes das transações, capturas de tela e as mensagens de erro exatas. Revise as aprovações da carteira usando um fluxo de trabalho confiável de carteira ou explorador de blocos e revogue permissões somente após confirmar o que está sendo revogado e qual a taxa de rede necessária para a ação. Se a carteira suspeitar que assinou uma transação maliciosa ou expôs sua frase de recuperação, transfira os ativos restantes para uma nova carteira com backup adequado, usando um dispositivo limpo, e busque ajuda qualificada para resposta a incidentes. A FTC recomenda denunciar fraudes com criptomoedas e preservar detalhes relevantes por meio de seus canais de proteção ao consumidor.
Última verificação antes de qualquer compra de tokens.
Tenho o endereço exato do contrato e a cadeia correta de informações de uma fonte verificada de forma independente?
Uma verificação em modo somente leitura atual mostrou um caminho de venda bem-sucedido, e não apenas um caminho de compra bem-sucedido?
Os impostos sobre vendas, os limites máximos de venda e a liquidez são conhecidos e economicamente razoáveis?
Uma segunda fonte concordou com os riscos de honeypot, lista negra, pausa, proxy e controle pelo proprietário?
Posso explicar quem pode alterar o contrato e o que esses controles podem fazer?
Estou me recusando a conectar uma carteira ou assinar qualquer coisa que não esteja relacionada à verificação de acesso somente leitura?
Se a resposta para qualquer pergunta essencial for não, adie a compra. Um verificador de tokens pode reduzir erros evitáveis, mas não pode garantir liquidez futura, administração honesta ou proteção contra todas as técnicas de fraude. O melhor resultado do processo pode ser descobrir que não há evidências confiáveis suficientes para negociar.
Revisado em 16 de setembro de 2026. As ferramentas de segurança, interfaces de exploradores, blockchains suportadas e comportamento de contratos podem mudar; verifique a documentação atual antes de confiar em qualquer resultado.