Início
» Conhecimento
»
Golpes de phishing na Web3: como proteger sua carteira de criptomoedas sem depender de palpites.
Golpes de phishing na Web3: como proteger sua carteira de criptomoedas sem depender de palpites.
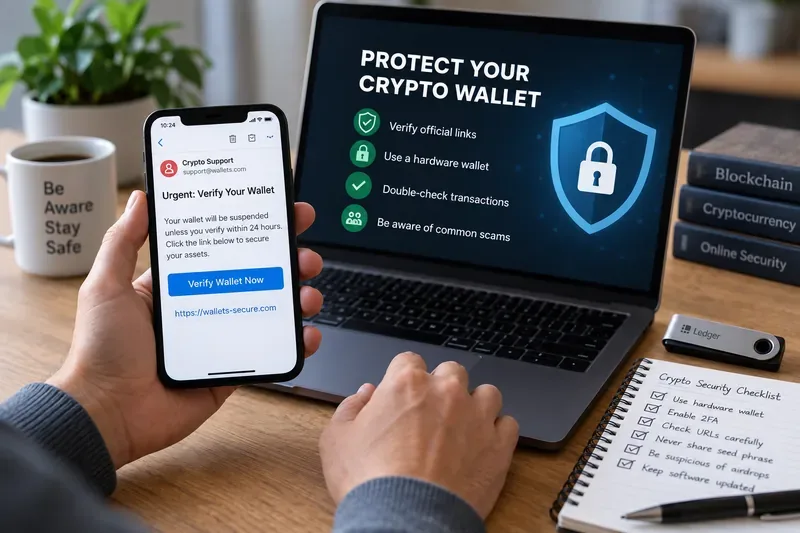
O phishing Web3 é perigoso porque um golpista nem sempre precisa da sua senha. Em uma carteira de autocustódia, o atacante pode tentar obter sua Frase Secreta de Recuperação, enganá-lo para que se conecte a um aplicativo descentralizado (dapp) falso ou persuadi-lo a aprovar uma transação ou permissão de token que dê a um contrato malicioso acesso aos seus ativos.
O objetivo de uma boa segurança de carteira não é, portanto, memorizar todos os golpes. É construir um processo que produza um resultado melhor, mesmo quando a mensagem, o site ou a transação parecerem convincentes. Um padrão prático é este: antes de assinar qualquer coisa, você deve saber com quem está interagindo, o que a solicitação à carteira autorizará, quanto valor está exposto e o que você fará se algo parecer suspeito.
Uma mensagem suspeita do tipo "verifique sua carteira" é motivo para parar e verificar a origem de forma independente antes de conectar, assinar ou inserir informações de recuperação.
O que o phishing Web3 está tentando fazer você fazer
O phishing é um ataque de engenharia social: o golpista cria uma justificativa plausível para que você realize uma ação que o beneficie. Na Web3, essa ação pode ter consequências mais graves do que clicar em um link malicioso. Um site falso pode solicitar que você revele uma frase de recuperação, assine uma mensagem, aprove uma permissão de uso de tokens ou autorize uma transação que movimente ativos.
A Coinbase alerta que sites de phishing podem imitar serviços legítimos e podem ser distribuídos por e-mail, mensagens de texto, redes sociais e anúncios em mecanismos de busca. Suas orientações para a carteira também enfatizam a importância de verificar o URL exato do aplicativo descentralizado (dapp) e nunca compartilhar a frase de recuperação. Consulte as orientações da Coinbase Wallet sobre como evitar golpes com criptomoedas .
A MetaMask descreve ataques de spoofing de forma semelhante, nos quais contas de suporte falsas imitam funcionários oficiais e solicitam aos usuários sua Frase Secreta de Recuperação. Uma frase de recuperação pode restaurar a carteira e expor as chaves privadas associadas; portanto, entregá-la a outra pessoa ou site pode dar a eles o controle da carteira. Consulte as orientações da MetaMask sobre golpes de spoofing .
Os quatro resultados que seu processo de segurança deve alcançar
1. Sua frase de recuperação nunca sai do seu controle.
Sua frase de recuperação, também chamada de frase mnemônica ou frase secreta de recuperação, é o segredo de backup que pode restaurar uma carteira de autocustódia. O teste mais importante é simples: nenhum agente de suporte, site, formulário, chatbot, página de airdrop ou processo de "verificação de carteira" deve recebê-la.
Se alguém lhe pedir a frase secreta de recuperação, a resposta correta não é "Verifiquei o logotipo e parecia real". A resposta correta é recusar-se a fornecê-la e acessar o site de suporte oficial do provedor por conta própria. A MetaMask afirma que seus representantes de suporte nunca solicitarão uma frase secreta de recuperação, e a Coinbase afirma de forma semelhante que seu suporte não solicitará uma frase mnemônica. Consulte as orientações oficiais de suporte da MetaMask e as orientações da Coinbase sobre phishing .
2. Você verifica o destino e a finalidade antes de assinar.
Uma carteira de hardware pode proteger suas chaves privadas contra exposição direta a um computador, mas não pode determinar se uma transação é economicamente segura para você. Se você aprovar uma transação maliciosa, o dispositivo poderá assinar fielmente exatamente o que você instruiu.
É por isso que informações de transação legíveis são importantes. A Ledger descreve a "assinatura clara" como a apresentação de detalhes da transação, como a ação, o destinatário e o valor, em um formato legível para humanos antes da aprovação. O benefício de segurança vem da comparação desses detalhes com o que você pretendia fazer. Veja a explicação da Ledger sobre assinatura clara .
Um teste útil de aprovação/reprovação antes de assinar é: você consegue explicar, em linguagem simples, o que a solicitação fará? Se a carteira exibir um contrato desconhecido, acesso ilimitado a gastos, um destinatário inesperado ou dados obscuros que você não consegue verificar de forma significativa, a opção mais segura é interromper o processo em vez de tratar a tela de confirmação como uma mera formalidade.
3. Um aplicativo descentralizado (dapp) comprometido não consegue alcançar tudo automaticamente.
As aprovações de tokens são permissões que permitem que um contrato inteligente gaste um token específico em seu nome. Elas são frequentemente necessárias para exchanges descentralizadas, aplicativos de staking e outros aplicativos descentralizados (dapps), mas aprovações excessivamente amplas aumentam a vulnerabilidade que pode ser exposta caso um contrato ou site se revele malicioso.
A MetaMask explica que desconectar uma carteira de um aplicativo descentralizado (dapp) não é o mesmo que revogar a aprovação de um token. A desconexão pode remover o acesso de um site às informações da carteira, mas uma permissão existente na blockchain pode permanecer ativa. A documentação da MetaMask recomenda revisar as permissões e revogar as aprovações indesejadas. Consulte o guia da MetaMask sobre como revogar aprovações de tokens .
O resultado mensurável aqui é um raio de impacto menor. Se você usa um aplicativo descentralizado (dapp) raramente, uma antiga permissão ilimitada não deve permanecer simplesmente porque você se esqueceu dela. Revise as permissões periodicamente e remova as que não precisa mais. Quando a carteira ou o dapp suporta um limite de gastos, use o menor valor possível em vez de optar pelo acesso ilimitado por padrão.
4. Você pode conter os danos rapidamente
Nenhuma rotina de segurança elimina todos os riscos. Você precisa de um plano de resposta a incidentes antes que qualquer coisa aconteça. Se você detectar uma transação não autorizada, uma aprovação maliciosa ou evidências de que sua frase de recuperação foi exposta, a prioridade muda de prevenção para contenção.
As orientações da MetaMask sobre carteiras comprometidas indicam que transações não autorizadas podem ser um sinal de comprometimento da carteira e recomendam a transferência dos fundos restantes para uma carteira segura, a interrupção do uso da carteira comprometida e a denúncia do golpe. Também destacam uma limitação importante da autocustódia: transações em blockchain geralmente não podem ser revertidas pelo provedor da carteira. Consulte as orientações da MetaMask sobre carteiras comprometidas .
Uma verificação prática de phishing antes de se conectar ou assinar.
Use a lista de verificação a seguir como um critério de decisão, não como uma garantia. Atender a todos os itens reduz o risco óbvio, mas um site ou contrato de aparência legítima ainda pode ser comprometido.
Verificar
Bom sinal
Motivo para parar
Fonte
Você acessou o site por meio de um marcador oficial salvo ou de um canal de projeto verificado.
Você chegou aqui por meio de uma mensagem direta não solicitada, link de e-mail, anúncio ou resposta de "suporte"
Domínio
O domínio exato corresponde ao projeto oficial.
Erro ortográfico, palavra extra, subdomínio incomum ou link encurtado.
Frase de recuperação
Não houve solicitação para isso.
Qualquer solicitação para digitar, carregar, "sincronizar" ou verificar isso.
Solicitação de carteira
A ação corresponde ao que você iniciou intencionalmente.
Assinatura, aprovação, troca de cadeia ou transação inesperadas.
Destinatário e valor
Eles correspondem à transação que você pretende realizar.
Destinatário ou valor desconhecidos
Acesso por token
A permissão é limitada ao que a ação exige.
Aprovação ilimitada ou inexplicável
Pressão
Você tem tempo para verificar por conta própria.
Ameaças, contagens regressivas, “suspensão de conta” urgente ou recompensa garantida.
Por que “a URL parece correta” não é suficiente
Verificar o domínio é essencial, mas é apenas uma camada de proteção. Os atacantes podem comprometer contas de redes sociais, comprar anúncios em mecanismos de busca, se passar por funcionários de suporte ou direcionar usuários para páginas com aparência profissional. Uma página com aparência legítima também pode conter uma interação maliciosa ou comprometida de um contrato inteligente.
Para transações de maior valor, utilize duas verificações independentes. Por exemplo, abra o projeto a partir de um marcador salvo e verifique separadamente o contrato ou anúncio por meio de um canal oficial do projeto. Não utilize dois links da mesma mensagem suspeita e considere isso como verificação independente.
Os alertas de segurança da carteira podem ajudar, mas não são garantias. A MetaMask afirma explicitamente que os sinais de confiança e os alertas de segurança são informativos e não garantem a segurança. Se um endereço ou site for sinalizado como malicioso, não se conecte nem assine. Se nenhum aviso for exibido, você ainda precisará verificar a interação por conta própria. Consulte a documentação de alertas de segurança da MetaMask .
Quando mudar sua abordagem
Um processo de segurança deve se tornar mais rigoroso à medida que o potencial de perda aumenta. Uma carteira que contém uma pequena quantia para experimentar aplicativos descentralizados (dapps) não precisa ter o mesmo modelo operacional que uma carteira que contém economias de longo prazo.
Use uma carteira de interação separada quando testar regularmente novos aplicativos descentralizados (dapps), criar NFTs, reivindicar airdrops ou assinar mensagens desconhecidas. Mantenha apenas o valor necessário para essas atividades.
Transfira seus investimentos de longo prazo para longe de atividades frequentes de aplicativos descentralizados (dapps), pois uma aprovação comprometida pode expor um valor que você não está disposto a perder.
Utilize um dispositivo de assinatura digital e verifique a tela quando os valores das transações justificarem o esforço adicional. O benefício reside na análise dos detalhes exibidos, e não apenas na posse do dispositivo.
Revogue as aprovações antigas quando parar de usar um aplicativo descentralizado (dapp), especialmente quando a permissão for ampla ou ilimitada.
Abandone uma carteira e migre-a se a sua frase de recuperação ou chave privada tiver sido exposta. Alterar a senha do aplicativo da carteira não torna uma frase de recuperação exposta segura novamente.
Sinais de alerta que justificam uma parada imediata.
Alguns sinais são tão fortes que tornam desnecessária qualquer interação adicional. Pare se um suposto agente de suporte solicitar sua frase de recuperação, senha, código de autenticação de dois fatores, software de acesso remoto ou transferência para uma carteira "segura". A Coinbase lista explicitamente esses comportamentos como coisas que seus agentes de atendimento ao cliente não solicitarão.
Pare também quando uma mensagem criar uma urgência artificial, prometer uma recompensa excepcionalmente alta ou pedir que você assine algo que não tenha relação com a ação que você iniciou. Uma vantagem comum do phishing é a velocidade: o atacante quer que você aja antes de verificar.
O que fazer se você já clicou ou assinou
Clicar em um link não significa automaticamente perder fundos. O que importa é o que aconteceu depois. Se você apenas abriu uma página e não inseriu uma frase de recuperação, instalou um software, conectou uma carteira, assinou uma mensagem, aprovou uma permissão de token ou autorizou uma transação, seu risco pode ser menor. Feche o site, verifique a segurança do navegador e do dispositivo e retorne ao serviço por meio de um URL verificado por terceiros.
Se você conectou a carteira, verifique as permissões ativas. Se você aprovou gastos com tokens, revise e revogue permissões suspeitas. Se você assinou uma transação, verifique-a no explorador de blocos apropriado para entender o que foi autorizado. Se sua frase de recuperação ou chave privada foi exposta, considere a carteira comprometida e transfira os ativos restantes para uma nova carteira segura o mais rápido possível.
Não espere que um provedor de carteira reverta uma transferência on-chain. A autocustódia significa que você controla as chaves, mas também significa que, geralmente, os provedores não podem desfazer uma transação válida na blockchain depois de confirmada.
Como saber se a segurança da sua carteira está melhorando
Você não precisa de uma pontuação complicada. Acompanhe alguns resultados observáveis:
Você pode identificar a rota oficial para cada aplicativo descentralizado (dapp) que usa regularmente sem depender de anúncios de pesquisa ou links não solicitados.
Sua frase de recuperação está armazenada offline e nunca foi inserida em um site ou enviada para outra pessoa.
Você pode explicar cada transação ou aprovação antes de assiná-la.
Sua carteira de alto valor não é conectada rotineiramente a aplicativos descentralizados (dapps) experimentais.
Sua lista de aprovações não contém permissões antigas desnecessárias.
Você possui um plano de resposta por escrito para casos de semente comprometida, aprovação maliciosa ou transação não autorizada.
Se não for possível atingir um desses resultados, aprimore esse controle específico em vez de adicionar mais ferramentas de segurança aleatoriamente.
Limitações: a ausência de uma carteira digital pode impossibilitar o phishing.
Ferramentas de segurança reduzem o risco; elas não eliminam a necessidade de bom senso. Uma carteira de hardware pode proteger chaves privadas, mas não impede que você assine intencionalmente uma transação maliciosa. Um aviso do navegador pode não detectar um novo domínio de phishing. Um aplicativo descentralizado (dapp) legítimo pode ser comprometido. Uma conta conhecida em uma rede social pode ser invadida. Aprovações de tokens podem permanecer válidas mesmo após você se desconectar de um site.
A ameaça mais ampla permanece substancial. Em abril de 2026, o FBI relatou que as queixas relacionadas a criptomoedas em seu Relatório de Crimes na Internet de 2025 representaram mais de US$ 11 bilhões em perdas relatadas, sendo que phishing e spoofing estavam entre os tipos de queixa mais frequentes. Esses números abrangem categorias mais amplas e não devem ser interpretados como perdas com criptomoedas apenas por phishing, mas demonstram a importância da verificação e do preparo para incidentes. Consulte o comunicado do FBI de 6 de abril de 2026 sobre o Relatório de Crimes na Internet de 2025 .
Uma opção padrão mais segura para o uso diário da Web3.
O hábito diário mais importante não é "nunca clicar em nada". É separar a descoberta da autorização. Você pode descobrir um projeto por meio de mídias sociais, resultados de busca ou mensagens, mas não autorize uma ação na carteira por esse mesmo caminho não verificado. Navegue até o site oficial do projeto, verifique o domínio, inspecione a solicitação da carteira, limite as permissões e assine somente quando a transação corresponder à sua intenção.
Se o processo parecer apressado ou confuso, interrompê-lo é uma medida de segurança bem-sucedida. Na Web3, recusar uma transação custa muito menos do que aprovar uma transação incorreta.