從幻影到音速:FTM升級的成果及其對生態系的改變
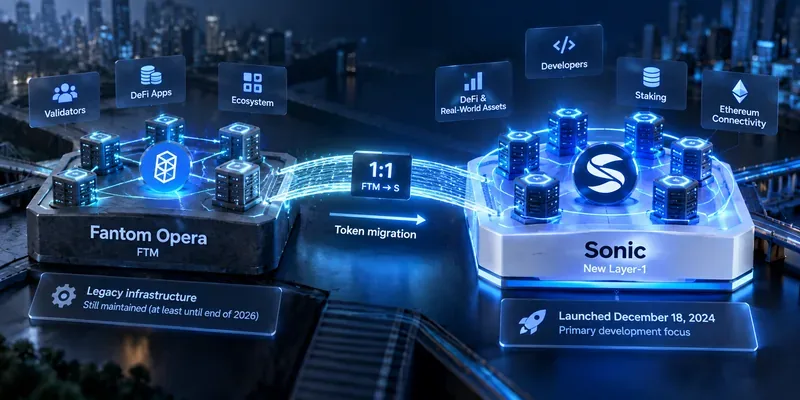
分析 Fantom 的 Sonic 過渡、FTM 到 S 的遷移、Sonic 的架構、代幣經濟學、開發者激勵、生態系統影響以及 2026 年仍然重要的風險。
什麼是工作證明?工作量證明的安全性如何?為什麼加密貨幣需要工作證明?在本文中了解有關 PoW 的更多信息!
在當今的加密世界中,有兩種主要的共識算法:工作量證明和權益證明。在投資任何加密貨幣之前,了解每種算法之間的主要區別非常重要。
因此,在本文中,我們來談談工作量證明的基本原理,以及它的優缺點。
什麼是工作證明(PoW)?
工作量證明(簡稱 PoW)是區塊鍊網絡中的第一個共識算法,最初被比特幣採用。該機制用於驗證和跟踪新加密貨幣和區塊鏈交易的創建。這項工作是解決極其困難的數學問題,而證明是問題的解決方案。

什麼是工作證明
虛擬礦工爭相成為第一個解決複雜數學難題的人,從而保護和驗證 PoW 區塊鏈。採礦是一個術語,用於描述相互競爭的行為。獲勝者因使用最新驗證的交易更新區塊鏈而獲得加密貨幣兌換獎勵。
工作證明如何工作?
區塊鍊是專用於加密網絡中每種加密貨幣的公共記錄。它由通過工作證明驗證的交易塊組成。
確認要添加的區塊中的交易,將這些交易按時間順序排列,以及將新挖出的區塊通知全網的過程消耗極少的能量和時間。將新區塊鏈接到區塊鍊網絡中最後一個有效區塊的數學難題消耗的能量最多。
為每個加密交易分配一個哈希。為了使交易合法,加密礦工必須創建一個小於或等於樣本塊哈希的目標哈希。

工作量證明中的哈希
礦工利用快速生成計算的礦機來創建這種類型的目標哈希。當礦工最終找到正確的解決方案並首先創建目標哈希時,節點同時將其廣播到全網,獲得 PoW 協議的獎勵。
因此,生成所需的哈希是一項具有挑戰性的任務。然而,驗證很簡單,這可能是工作證明在比特幣中流行的原因。但是,該方法足夠健壯,可以防止交易記錄被操縱。此外,通過應用此過程,驗證變得容易。
隨著礦工的增多,下一個區塊的開採時間必然會縮短。這意味著更快地發現新塊。為了始終每 10 分鐘找到 1 個區塊,比特幣網絡會定期更改挖掘新區塊的難度級別。

工作量證明機制
塊 n 通過其哈希數連接到塊 n-1 的重要性在於,這個“哈希數”將一個新塊與網絡上的前一個合法塊聯繫起來。另一方面,如果塊 n-1 上的塊 n 哈希編號與塊 n 不同,則該編號將不匹配,並且塊 n-1 將不會被驗證。
工作量證明系統的特點:
以下是導致該共識協議廣泛成功的主要因素:
區塊鏈使用工作證明共識
比特幣仍然是採用 PoW 共識的最受歡迎的硬幣。但是,許多其他貨幣都使用了這種技術。
最受歡迎的加密貨幣包括:
工作量證明的優缺點
優點
與其他形式的區塊鏈技術相比,使用 PoW 有許多重要的優勢。這些包括:
缺點
工作量證明機制存在以下問題:

51% 攻擊的工作原理
比較股權證明和工作證明

比較股權證明和工作證明
工作證明和股權證明是可用於保護區塊鏈的兩種方法。它們在幾個重要方面有所不同,包括所涉及的成本以及它們賦予驗證交易者的控制級別。
讓我們仔細看看每一種方法,以更好地了解它們的工作原理以及每種方法的優缺點。
成本結構
工作量證明和股權證明之間的第一個主要區別是它們的成本結構。
在工作量證明系統中,礦工需要花費大量的財務和計算資源,以便參與新交易的驗證過程。這使得個人或組織嘗試 51% 攻擊的成本很高,因為這樣的努力將需要他們建立和運營一個充滿專用硬件的數據中心數年。
相比之下,股權證明系統可能只對那些希望作為驗證者參與的人來說是昂貴的。這意味著任何擁有足夠加密貨幣可以質押的人都可能試圖通過質押大部分貨幣並投票反對任何其他提案來控製網絡。但是,這不太可能,因為這將要求他們將全部投資置於風險之中。
驗證機制
此外,工作量證明幾乎可以完全控制哪些交易包含在新區塊中,以供那些貢獻最大散列能力或計算能力的人使用。
相反,權益證明允許參與者通過鎖定一定數量的加密貨幣作為抵押來驗證區塊。因此,驗證者有動力為使用網絡的每個人的最大利益採取行動,因為如果他們不這樣做,他們的“投資”就會面臨風險。
採礦硬件的能源浪費
最後,工作量證明系統通常依賴於競爭市場來生成和不斷改進新的採礦硬件。這可能導致浪費在冗餘或過度專業化設備上的支出,因為礦工被迫不斷花錢只是為了維持業務。
這種軍備競賽在權益證明網絡中沒有發現,這意味著驗證者不會浪費太多的能源或其他資源來保護交易。
總的來說,這些差異意味著每個系統與另一個系統相比都有自己的優點和缺點。許多人認為,股權證明最終將取代工作證明作為保護區塊鏈的主要手段,因為它更有效並提供了更大的去中心化。
然而,這兩個系統都有自己的優勢和劣勢,最終哪個系統會勝出仍不確定。
關於工作證明的常見問題
工作量證明的安全性如何?
工作量證明方法非常安全,因為它可以在拜占庭容錯 (BFT) 中存活 - 一個可以容忍由拜占庭將軍問題引起的故障的系統。它的工作方式使其更加安全。
此外,每個區塊的哈希值都包含前一個區塊的哈希值,從而提高了安全性並防止了工作量證明區塊鏈上的任何區塊違規。
礦工必須生成具有相同前因的新塊才能更改塊。在這種情況下,有必要重新生成所有繼任者並重做他們持有的工作。因此,區塊鏈可以避免安全操縱。
為什麼加密貨幣需要工作證明?
由於區塊鏈本質上是去中心化和點對點的,因此它們需要某種機制來獲得共識和安全性。一種這樣的措施是工作量證明,它使得試圖超越網絡非常耗費資源。
其他驗證過程,例如權益證明 (PoS) 和燃燒證明 (PoB),需要的資源較少,但存在缺陷或缺陷。如果沒有適當的證明機制,網絡和存儲在其中的數據將很容易受到攻擊或盜竊。
此外,工作證明機制可以防止用戶鑄造他們沒有賺到的硬幣或花費兩次。如果用戶可以多次使用他們的代幣,這些資產基本上就會失去價值。
誰發明了工作量證明?
為了讓比特幣落地,中本聰發明了工作證明。沒有人知道中本聰是誰,也不知道他的名字是否是別名。
為什麼更多的算力意味著更高的安全性?
在比特幣安全上投入的處理能力越多,潛在的攻擊者必須收集越多的資源才能成功攻擊比特幣。
工作量證明如何驗證交易?
作品本身是任意的。對於比特幣,它涉及 SHA-256 哈希算法的迭代。另一方面,一輪哈希的獲勝者將來自內存池的交易組合併記錄到下一個塊中。因為獲勝者是根據投入的努力隨機挑選的,它激勵網絡上的每個人誠實行事並只記錄真實交易。
結論
本文全面概述了工作證明是什麼,以及有關該主題的一些重要信息!如果你覺得有用,請分享給你的朋友!
在下面的評論部分讓我們知道您的想法!
分析 Fantom 的 Sonic 過渡、FTM 到 S 的遷移、Sonic 的架構、代幣經濟學、開發者激勵、生態系統影響以及 2026 年仍然重要的風險。
對 2026 年 Blast L2 原生收益、ETH 和 USDB 機制、生態系統協議變化、當前風險以及如何在投入資金之前驗證機會進行實用分析。
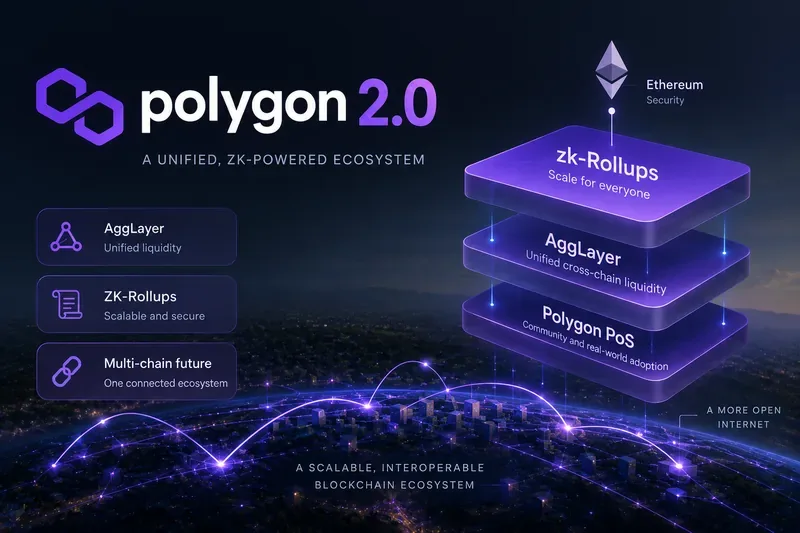
對 Polygon 2.0、POL 升級、Polygon PoS、AggLayer、zkEVM 2026 年關閉以及最初的 ZK-rollup 遷移故事為何發生變化進行了當前分析。
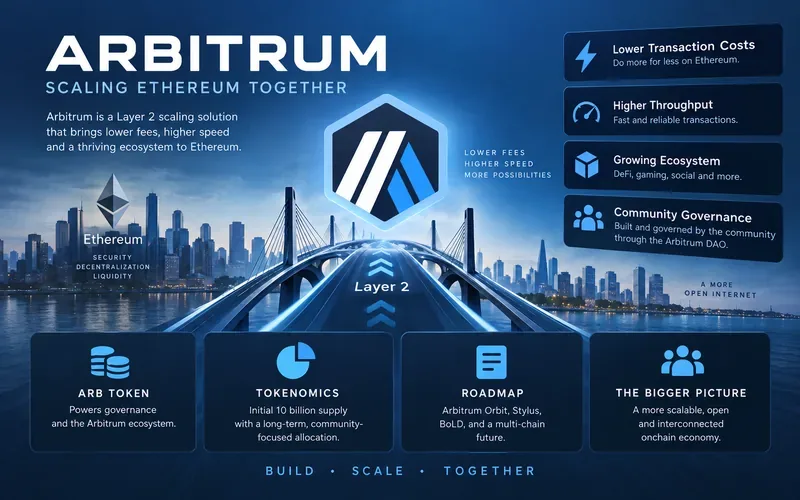
目前對 Arbitrum (ARB) 的分析涵蓋代幣供應、歸屬、治理效用、Stylus、Arbitrum 鏈、ArbOS 升級、風險以及 2026 年路線圖。
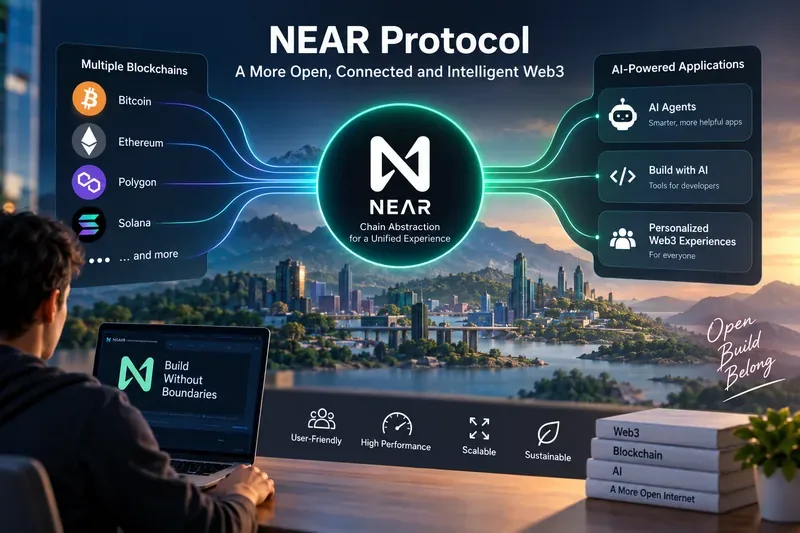
深入探討 NEAR 協定的鏈抽象堆疊、NEAR Intents、鏈簽名、機密 AI、自主代理以及 2026 年需要關注的權衡取捨。
對 Sei 網路進行實用分析,涵蓋 EVM 相容性、並行執行、Giga 的路線圖、DeFi 流動性、權衡取捨以及該鏈可能適合哪些使用者。
一項實用的 EigenLayer 分析,涵蓋重新質押、AVS、獎勵、營運商集合、罰沒、提款延遲和風險調整後的盡職調查。
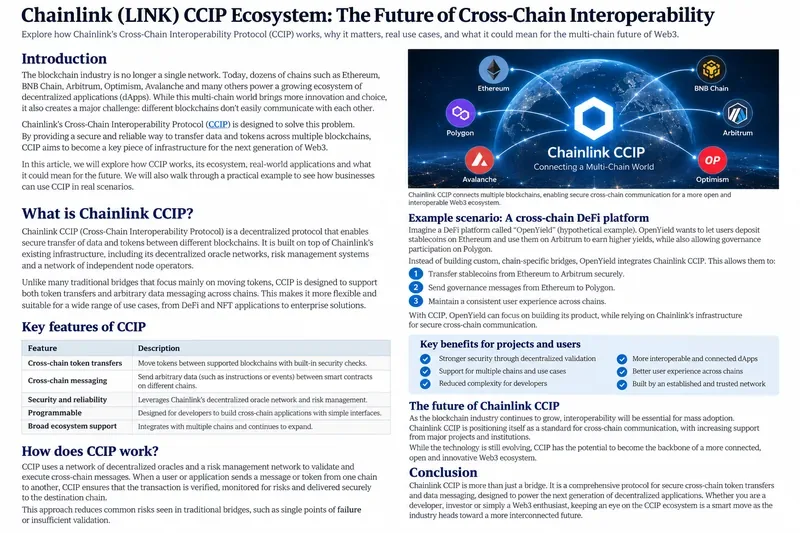
探索 Chainlink CCIP 如何連接區塊鏈、轉移代幣和訊息、支援跨鏈代幣,以及該生態系統在 2026 年的發展方向。
在進行互動之前,請先了解 Injective 是什麼,INJ 如何支持網絡,以及如何評估錢包、質押、交易和風險。
在 Etna 升級後,Avalanche 子網路演變成了獨立的 Avalanche L1 層。了解具體變化、企業關注的原因、應用案例、權衡取捨以及 AVAX 的影響。