如何在幣安和OKX上設定和使用網格交易機器人
了解現貨網格機器人的工作原理,然後使用適合初學者的參數、風險檢查和退出步驟,在幣安或 OKX 上設定和管理機器人。
在某個新代幣廣為人知之前就發現它固然令人興奮,但圖表和繁忙的社交媒體動態幾乎無法告訴你該合約是否安全可靠。一個有效的初步防禦措施是使用多個獨立的安全工具對代幣進行檢測,並比較它們的檢測結果。
本指南總是使用一個明確標註的假設範例:假設在 Base 平台上有一個名為HarborMoon (HBM)的虛構代幣,其合約地址為虛構的 `<合約地址> 0xABCD...1234`。 HarborMoon 並非真實項目,以下描述的結果僅為示例,並非對任何實際代幣的測試結果、認可或聲明。
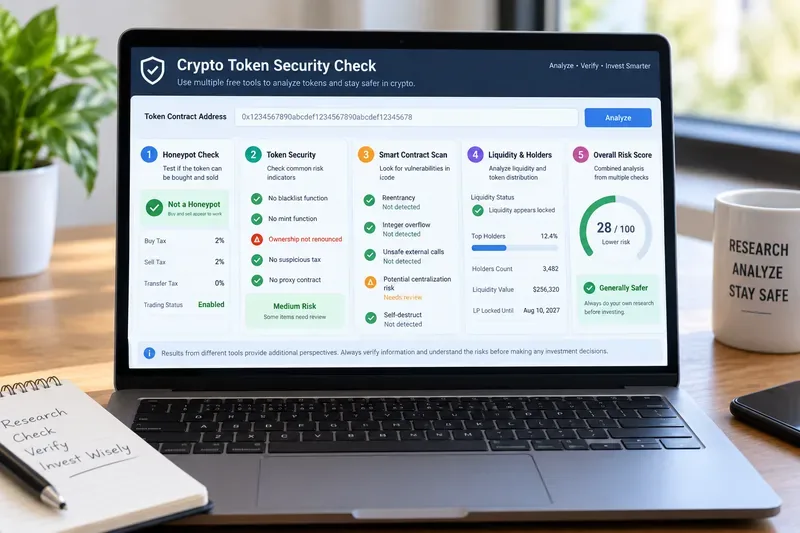
目標並非只獲得一個令人安心的綠色評分,而是回答幾個不同的問題:代幣可以出售嗎?持有者可以增發代幣或封鎖轉帳嗎?原始碼是否經過驗證?是否存在危險的特權函數或已知的漏洞模式?流動性是否異常脆弱?所有權是否集中?多個獨立的工具是否都指向同一個問題?
掃描器可以降低不確定性,但無法證明代幣的合法性。自動化工具可能會遺漏新出現的漏洞、治理濫用、被入侵的網站、被盜的私鑰、惡意升級路徑或鏈下詐欺。即使合約看起來技術上沒有問題,也可能與不誠實的項目相關聯。反之,警告有時可能反映的是有意為之的設計選擇,而非漏洞。應將掃描器的輸出視為需要調查的證據,而非安全證明。
| 工具 | 最適合 | 有用訊號 | 主要限制 |
|---|---|---|---|
| 令牌嗅探器 | 快速初步篩檢詐騙 | 自動化詐騙偵測、合約審核、風險分析 | 僅憑評分不能代替對潛在警告的審查。 |
| GoPlus Security | 詳細的代幣風險數據和 API 訪問 | 代幣安全、邪惡地址、審核、交易模擬 | 如果沒有相關背景知識,它的眾多領域可能會讓人感到不知所措。 |
| Honeypot.is | 測試代幣是否可以買賣 | 蜜罐檢查、稅金、瓦斯估算、配對和持有者數據 | 通過蜜罐模擬測試並不代表專案整體安全。 |
| DeFi 掃描器 | 智能合約漏洞審查 | 安全評分、漏洞發現、代幣持有者和流動性分析 | 自動化分析不能取代全面的人工審核。 |
| SolidityScan 快速掃描 | 代碼級威脅和撤回篩檢 | 安全評分、威脅評分、漏洞偵測 | 覆蓋範圍取決於支援的鏈、已驗證的代碼和掃描器範圍。 |
供應情況和限制可能會有所變更。以下描述已於 2026 年 9 月 16 日與官方產品或文件頁面核對。
Token Sniffer是 Solidus Labs 技術的一部分,它自稱是一款免費的自動化詐騙偵測、合約審計和風險分析工具。其官網顯示,目前支援 15 條區塊鏈。
對於虛構的 HarborMoon 代幣,Token Sniffer 是一個不錯的起點,因為它能夠快速揭示廣泛的風險指標。假設報告顯示該代幣可以交易,但同時也指出其所有權存在特權。這並不意味著 HarborMoon 就是騙局。而是意味著你現在需要提出一個具體的問題:持有者還能更改哪些內容?以及在什麼條件下可以更改?
品質檢查:不要只關注總分。打開每項檢查結果,區分結構性問題和低階警告。如果合約未經核實,或者掃描器無法檢查重要邏輯,那麼沒有警告的意義就小得多。
GoPlus Security提供代幣安全數據,以及惡意地址、授權、dApp、網路釣魚和交易模擬服務。其官方定價頁面列出了免費的 API 層級,其文件將代幣安全 API 描述為即時自動化安全檢測服務。
以 HarborMoon 為例,假設 Token Sniffer 提出了所有權的擔憂。 GoPlus 的檢查可以提供第二個視角,分析諸如原始碼狀態、鑄造或黑名單行為、所有者相關控制、轉讓限制以及其他代幣特有的風險欄位(如有)。其實際價值不在於 GoPlus 對代幣進行“投票”,而在於您可以將其數據與第一個掃描器的數據進行比較。
如果兩個工具都獨立地表明用戶可以更改重要的交易行為,那麼這比僅在一個介面上顯示的簡單警告更值得重視。如果兩個工具的結果不一致,應該調查原因,而不是選擇你偏好的結果。
開發者可以查閱官方的 GoPlus API 概述,以了解目前的端點和支援的安全類別。
蜜罐代幣的設計或配置使得用戶可以購買但無法成功出售,或出售在經濟上變得不划算。 Honeypot.is提供用於蜜罐檢查的公共 API 和文件。其官方文件指出,目前無需 API 驗證,並描述了包括蜜罐狀態、稅金、gas 費用、合約、交易對和持有量最高的代幣持有者資訊在內的輸出結果。
回到 HarborMoon。假設該代幣通過了蜜罐模擬,並且買賣手續費看起來一切正常。這固然有用,但它只回答了一個狹義的問題:在檢查的條件下,模擬交易路徑的行為不像蜜罐。它並不能證明代幣所有者之後不能更改手續費、將地址列入黑名單、升級代理、移除流動性,或利用其他無關的漏洞。
因此,好的結果並非「Honeypot.is 表示安全」。更好的結論是:“本次檢查未檢測到蜜罐行為;繼續進行合約和控制風險分析。”
De.Fi Scanner旨在分析多個受支援區塊鏈上的智慧合約。文件指出,該掃描器會檢查一系列漏洞和安全漏洞模式,提供安全性評分,並列出詳細的分析結果。對於代幣合約,在數據可用的情況下,它還可以提供持有者或流動性分析。
假設 HarborMoon 通過了蜜罐測試,但 De.Fi 卻發現其存在可能對使用者造成重大影響的特權功能。這正是使用多個掃描器至關重要的原因。即使今天交易成功,也無法排除未來受到監管處罰的可能性。
在評估 DeFi 風險時,不要只看嚴重程度標籤。也要詢問被標記的功能是否可存取、由誰控制、合約是否可以升級,以及是否存在時間鎖或多重簽名等保護機制。這些問題往往比單一的數值評分更重要。
SolidityScan QuickScan被其提供者宣傳為一款免費的威脅掃描器和「跳槽」偵測器。該服務會針對掃描到的合約分別顯示安全性和威脅評分,而更廣泛的 SolidityScan 平台則專注於識別智能合約漏洞。其官方定價頁面還列出了功能更全面的掃描產品的免費試用版。
對於 HarborMoon 而言,這是一項有用的最終自動化交叉檢查。例如,QuickScan 標記了一個早期工具未重點關注的程式碼模式。您不應假定其他掃描器出錯;不同的產品使用不同的偵測器、啟發式方法、資料來源和評分系統。請仔細閱讀檢查結果,確定其是否適用於已部署的合同,並將其與合同的已驗證來源以及任何獨立審計結果進行比較。
虛構的 HarborMoon 案例展示了一個實用的工作流程:首先進行廣泛的詐騙掃描,驗證交易性,檢查代幣的特定權限,然後深入研究程式碼和流動性或持有者風險。其價值在於達成共識和解釋,而非獲得五個綠色徽章。
雖然沒有通用的規則,但某些情況應提高介入審查的門檻。例如:無法出售、合約邏輯未經驗證或無法存取、鑄幣權限無法解釋、任意的黑名單或轉帳控制、所有者權限可能導致費用大幅變動、升級權限由單一錢包控制、存在嚴重漏洞,或流動性可能立即消失。
如果無法用簡單易懂的語言解釋關鍵警告,通常下一步應該要做的是進行更多調查,而不是想當然地認為它無害。當專案文件與合約掃描器顯示的內容相衝突時,也應如此處理。
自動代幣掃描器主要分析程式碼、鏈上配置、已知行為模式以及可用的市場或持有者資料。它們通常無法驗證團隊聲明的真實性、社群媒體帳號是否被盜用、前端是否會被惡意程式碼替換,或者私鑰是否會被竊取。它們也無法保證每個新發現的漏洞都已被建模。
這項限制至關重要,因為「未偵測到問題」並不等於「不存在問題」。只有將自動掃描與合約驗證、必要的獨立審計、錢包安全措施、謹慎審批以及對催促式行銷保持警惕相結合,才能實現最強的安全保障。
對於免費的交易前篩選工具,Token Sniffer 可用於快速進行廣泛的檢查;GoPlus 提供詳細的代幣風險情報;Honeypot.is 專注於交易性和蜜罐行為;De.Fi Scanner 提供合約和漏洞上下文資訊;SolidityScan QuickScan 則提供另一種以代碼為中心的威脅視角。它們的重疊功能並非多餘,而是一種優勢。
即使我們虛構的 HarborMoon 代幣通過了所有掃描器的檢測,正確的結論仍然應該比較保守:自動化檢查在運行時未能識別出某些已知的風險。這比稱該代幣「安全」要合理得多。利用這些工具來決定下一步的調查方向,並隨著風險金額的增加而加強盡職調查的力度。
了解現貨網格機器人的工作原理,然後使用適合初學者的參數、風險檢查和退出步驟,在幣安或 OKX 上設定和管理機器人。
在進行交易之前,請先比較五款免費的加密代幣掃描器,以偵測蜜罐、詐騙訊號、智慧合約漏洞、持有者風險和代幣安全性。
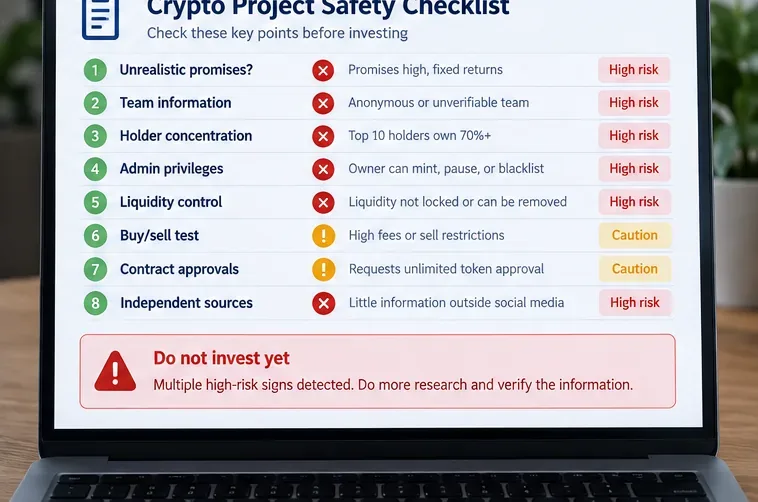
在購買加密貨幣之前,請先了解如何識別「跑路」警訊:炒作、團隊透明度、持有者集中度、管理員權力、流動性、出售限制和錢包批准。
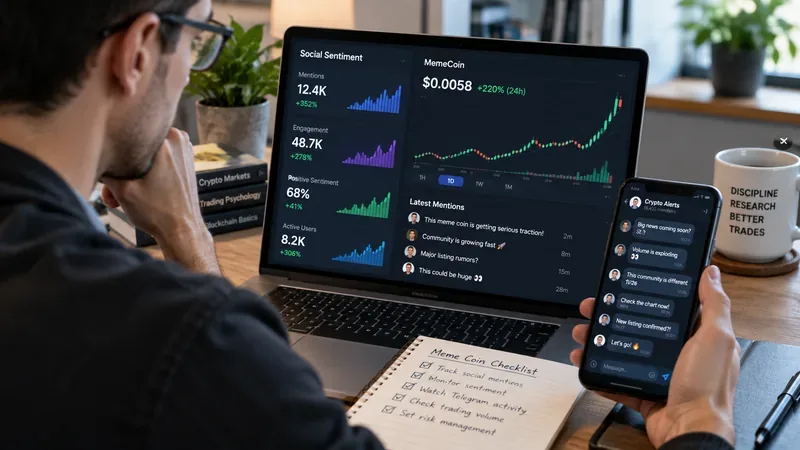
了解 X(Twitter)和 Telegram 如何放大迷因幣的勢頭,哪些社交訊號比較重要,如何發現有組織的炒作,以及如何避免拉高出貨陷阱。
了解 Coinbase 高級交易在 2026 年的運作方式,從選擇市場和閱讀訂單簿到下達市價單、限價單、停損限價單和區間單。
從時間、風險、成本、槓桿和紀律等方面比較加密貨幣日內交易和波段交易,選擇適合你時間安排的策略。
學習如何使用市值、FDV、流動性、代幣經濟模型、解鎖、合約權限、催化劑和風險控制來篩選低市值加密貨幣項目。
了解加密橋如何跨區塊鏈轉移資產、如何比較路徑、驗證代幣、管理 gas 和審批,以及如何降低常見的橋接風險。
學習如何根據交易無效性、部位大小、波動性和執行風險來設定停損和止盈訂單,而不是依賴任意百分比。
了解如何在 Kraken 上質押加密貨幣,比較彈性質押和擔保質押,了解獎勵和佣金,並避免常見的質押錯誤。