加密貨幣短線交易策略入門:在不損失成本的情況下掌握小幅價格波動,最終獲利
從零開始學習加密貨幣超短線交易:流動性、點差、掛單和吃單費用、入場點、出場點、風險控制、常見錯誤以及初學者練習計劃。
Web3網路釣魚的危險之處在於,詐騙者並非總是需要您的密碼。在自架錢包中,攻擊者可能轉而試圖獲取您的助記詞,誘騙您連接到虛假的去中心化應用程式(dApp),或說服您批准交易或代幣授權,從而使惡意合約能夠存取您的資產。
因此,良好錢包安全的目標並非記住每一種騙局,而是建立一套流程,即使面對看似可信的資訊、網站或交易,也能確保獲得更佳的防範結果。一個實用的標準是:在簽署任何文件之前,您應該清楚與誰互動、錢包請求將授權哪些操作、涉及的金額是多少,以及如果出現任何可疑情況您應該如何應對。
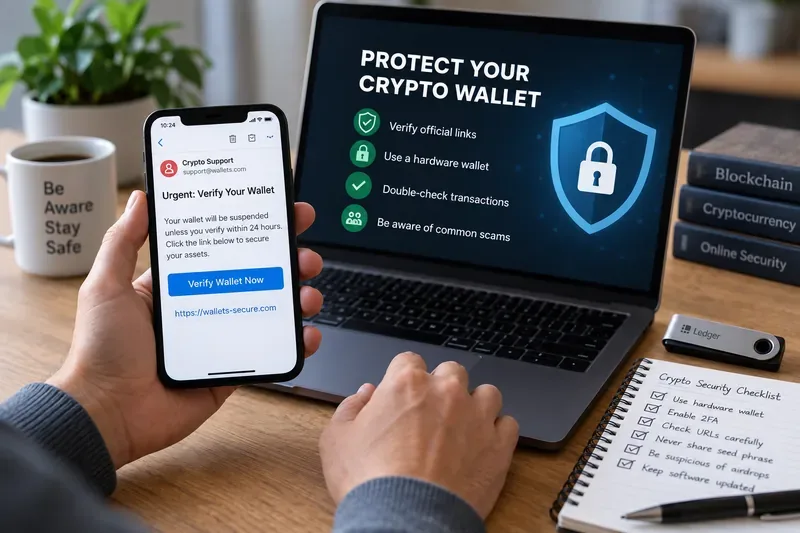
網路釣魚是一種社會工程攻擊:詐騙者會編造一個看似合理的理由,誘使你採取某種有利於攻擊者的行動。在 Web3 中,這種行動的後果可能比點擊一個惡意連結更為嚴重。虛假網站可能會要求你提供恢復短語、簽署訊息、批准令牌授權或授權轉移資產的交易。
Coinbase 警告稱,釣魚網站可能模仿合法服務,並透過電子郵件、簡訊、社群媒體和搜尋引擎廣告進行傳播。其錢包指南也強調,務必核對去中心化應用程式 (DApp) 的確切 URL,並且切勿洩漏助記詞。請參閱Coinbase 錢包指南,以了解如何避免加密貨幣詐騙。
MetaMask 也對欺騙攻擊進行了類似的描述,即虛假客服帳號模仿官方人員,向用戶索取恢復短語。恢復短語可以恢復錢包,但同時也會洩露關聯的私鑰,因此將其交給其他人或網站可能會導致錢包被他們控制。請參閱MetaMask 關於欺騙詐騙的指南。
您的復原短語(有時也稱為助記詞或秘密復原短語)是可用於還原自託管錢包的備份金鑰。最重要的測試很簡單:任何客服人員、網站、表單、聊天機器人、空投頁面或「錢包驗證」流程都不應該收到它。
如果有人要求助記詞,正確的做法不是說「我檢查過徽標,看起來很真」。正確的做法是拒絕提供,並自行造訪服務提供者的官方支援網站。 MetaMask 聲明其客服人員絕不要求助記詞,Coinbase 也同樣聲明其客服不會索取助記詞。請參閱MetaMask 的官方支援指南和Coinbase 的反釣魚指南。
硬體錢包可以保護私鑰不被直接暴露給計算機,但它無法判斷交易是否對您而言安全。如果您批准了惡意交易,裝置可能會完全按照您的指示進行簽名。
這就是為什麼清晰易讀的交易資訊至關重要。 Ledger 將「清晰簽名」定義為在審批前以易於理解的形式呈現交易詳情,例如操作、收款人和金額。其安全優勢在於能夠將這些詳情與您的預期操作進行比對。請參閱Ledger 對清晰簽名的解釋。
簽名前一個有用的通過/失敗測試是:你能否用簡單易懂的語言解釋一下這個請求會做什麼?如果錢包顯示的是陌生的合約、無限制的消費權限、意外的收款人,或是你無法有效驗證的晦澀數據,那麼更穩健的做法是立即停止操作,而不是把確認頁面當作走過場。
代幣授權是指允許智能合約代表您花費指定代幣的權限。去中心化交易所、質押應用程式和其他去中心化應用程式(DApp)通常需要代幣授權,但授權範圍過廣會增加合約或網站被證實存在惡意行為時可能洩露的資訊量。
MetaMask解釋說,斷開錢包與去中心化應用程式(dApp)的連線並不等於撤銷代幣授權。斷開連線會移除網站對錢包資訊的存取權限,但現有的鏈上授權可能仍然有效。其文件建議使用者檢查授權並撤銷不需要的授權。請參閱MetaMask的代幣授權撤銷指南。
此處可衡量的結果是影響範圍較小。如果您很少使用某個去中心化應用程式(DApp),即使您忘記了,也不應該保留舊的無限授權。定期檢查授權,並移除不再需要的權限。當錢包或 DApp 支援限額消費時,請使用實際可行的最小限額,而不是預設啟用無限額存取。
沒有任何安全措施能夠完全消除所有風險。您需要在任何事情發生之前就制定應急計畫。如果您發現未經授權的交易、惡意批准或恢復短語洩露的跡象,則優先順序將從預防轉變為遏制。
MetaMask 的錢包安全指南指出,未經授權的交易可能表明錢包已被盜用,並建議將剩餘資金轉移到安全錢包,停止使用被盜用的錢包,並舉報詐騙行為。指南也強調了自行保管資金的限制:區塊鏈交易通常無法由錢包提供者撤銷。請參閱MetaMask 的錢包安全指南。
請將以下清單作為決策依據,而非保證。透過所有專案可以降低顯而易見的風險,但即使網站或合約看起來合法,仍然可能存在安全漏洞。
| 查看 | 好兆頭 | 停止的理由 |
|---|---|---|
| 來源 | 您是透過已儲存的官方書籤或已驗證的項目管道造訪此網站的。 | 您是透過未經請求的私訊、電子郵件連結、廣告或「支持」回覆進入此頁面的。 |
| 領域 | 該網域與官方項目完全一致 | 拼字錯誤、多餘單字、不尋常的子網域或縮短的鏈接 |
| 恢復短語 | 沒有提出任何要求 | 任何要求輸入、上傳、「同步」或驗證的請求 |
| 錢包請求 | 該行為與您有意發起的行動相符。 | 意外的簽名、批准、鍊式切換或交易 |
| 收款人和金額 | 它們與您預期的交易相符。 | 收款人或金額未知 |
| 令牌訪問 | 許可額度僅限於行動所需。 | 無限製或未經解釋的批准 |
| 壓力 | 您有時間自行核實。 | 威脅、倒數計時、緊急「帳號凍結」或保證獎勵 |
檢查網域固然重要,但這只是防線中的一層。攻擊者可以盜用社群帳號、購買搜尋廣告、冒充客服人員,或將使用者引導至看似專業的頁面。一個看似正常的頁面也可能包含惡意或已被篡改的智能合約互動。
對於高價值交易,請使用兩種獨立的驗證方式。例如,從已儲存的書籤開啟項目,然後分別透過項目官方管道核實合約或公告。切勿使用同一條可疑訊息的兩個連結就稱之為獨立驗證。
錢包安全警報可以提供幫助,但並不能保證絕對安全。 MetaMask 明確指出,信任訊號和安全警報僅供參考,並不能保證安全。如果某個地址或網站被標記為惡意,請勿連接或簽署。即使沒有出現警告,您仍然需要自行驗證互動。請參閱MetaMask 的安全警報文件。
潛在損失越大,安全流程就應該越嚴格。用於測試去中心化應用程式(DApp)的小額資金錢包,其營運模式無需與存放長期儲蓄的錢包相同。
有些訊號非常強烈,無需進一步互動。如果所謂的客服人員要求您提供恢復短語、密碼、雙重認證碼、遠端存取軟體或要求您轉帳到「安全」錢包,請立即停止互動。 Coinbase 已明確列出其客服人員不會要求您提供這些資訊。
如果資訊人為製造緊迫感、承諾異常豐厚的獎勵,或要求你簽署與你發起的操作無關的文件,也請立即停止。網路釣魚的常見優勢在於速度:攻擊者希望你在核實資訊之前就採取行動。
點擊連結並不一定會造成資金損失。關鍵在於之後發生了什麼事。如果您只是打開了頁面,而沒有輸入助記詞、安裝軟體、連接錢包、簽署訊息、批准代幣授權或授權交易,那麼您的風險可能較低。請關閉網站,檢查瀏覽器和裝置的安全設置,然後透過獨立驗證的網址重新存取該服務。
如果您已連接錢包,請檢查目前權限。如果您已批准代幣支出,請審查並撤銷可疑的授權。如果您已簽署交易,請在相應的區塊瀏覽器上查看該交易,以了解授權內容。如果您的助記詞或私鑰已洩露,請將錢包視為已被盜用,並儘快將剩餘資產轉移到新創建的安全錢包中。
不要指望錢包提供者會撤銷鏈上轉帳。自保意味著您控制金鑰,但也意味著提供者通常無法撤銷已確認的有效區塊鏈交易。
你不需要複雜的評分系統。只需追蹤幾個可觀察的結果:
如果無法達到上述任何一項目標,請改進該項特定控制措施,而不是隨意添加更多安全工具。
安全工具可以降低風險,但不能取代判斷的必要性。硬體錢包可以保護私鑰,但無法阻止您故意簽署惡意交易。瀏覽器警告可能會遺漏新的釣魚網域。合法的去中心化應用程式(DApp)可能會遭到入侵。常用的社交帳號可能會被盜用。即使您斷開與網站的連接,代幣授權仍然有效。
更廣泛的威脅仍然巨大。 2026年4月,美國聯邦調查局(FBI)在其發布的《2025年網路犯罪報告》中指出,與加密貨幣相關的投訴造成的損失超過110億美元,而網路釣魚和欺騙是總體上最常見的投訴類型之一。這些數據涵蓋了更廣泛的類別,不應僅解讀為網路釣魚造成的加密貨幣損失,但它們表明了驗證和事件應對準備的重要性。請參閱FBI於2026年4月6日發布的《2025年網路犯罪報告》。
最有效的日常習慣並非“永遠不要點擊任何東西”,而是將發現和授權分開。你可能透過社群媒體、搜尋結果或訊息發現了一個項目,但不要透過未經核實的途徑授權錢包操作。你應該獨立訪問項目官方網站,驗證域名,檢查錢包請求,限制權限,並且僅在交易符合你的意願時才進行簽名。
如果流程感覺倉促或不清晰,停止操作反而是一種成功的安全措施。在 Web3 中,拒絕一筆交易的成本遠低於批准一筆錯誤的交易。
從零開始學習加密貨幣超短線交易:流動性、點差、掛單和吃單費用、入場點、出場點、風險控制、常見錯誤以及初學者練習計劃。
學習如何閱讀和評估加密貨幣項目的白皮書,驗證技術和代幣聲明,發現危險信號,並決定哪些項目值得深入研究。
了解 Web3 網路釣魚如何透過虛假網站、助記詞竊取、惡意批准和欺騙性簽名來竊取加密貨幣,以及如何降低錢包風險。
了解模因幣狙擊在發佈時的運作方式、哪些工具比較重要、如何檢查流動性和代幣風險、設置滑點和費用,以及如何在不認為速度能保證盈利的情況下管理退出。
分析和評估 Uniswap V2 的運營模式,這是任何 AMM 的最基本模型。
Remitano 交易所是第一個允許以越南盾買賣加密貨幣的交易所。在這裡註冊 Remitano 並詳細買賣比特幣的說明!
本文將為您提供最完整、最詳細的使用 Mango Markets 的指南,以在 Solana 上體驗這個新項目的全部功能。
本文將為您提供使用 Tenderize 測試網的最完整、最詳細的說明。
Mina 和 Polygon 將共同開發提高可擴展性、增強驗證和隱私的產品。
在解鎖系列的第一集中,我們將使用安全設置為您的錢包添加額外的安全層。