索拉納生態系統分析:它能否維持到 2026 年第四季的成長動能?
Solana 的 2026 年生態系統正在 DeFi、穩定幣、RWA 和支付領域不斷擴展。以下因素可能會維持或削弱其第四季的發展動能。
在本文中,我們將看看一些最引人注目的漏洞以及它們如何影響數字貨幣領域。
隨著加密貨幣市場的增長,漏洞利用已經成為一個流行的術語。有許多不同類型的漏洞可以用於加密貨幣市場。一些常見的例子是閃電貸款、技術錯誤黑客、51% 攻擊等等。
什麼是漏洞利用?
漏洞利用是一種用於利用缺陷或漏洞以獲得未經授權的訪問、執行惡意代碼或導致其他不良影響的方法或技術。
在加密貨幣世界中,漏洞利用通常用於指利用系統中的缺陷來竊取硬幣或代幣的方法,這將導致受害者的資金損失。
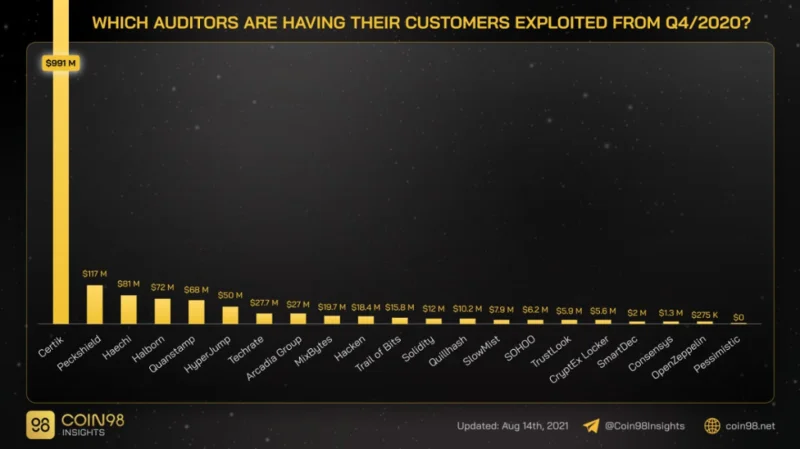
在加密貨幣世界中,漏洞利用越來越多
漏洞利用是如何發生的?
漏洞利用可能以多種方式發生,例如,軟件錯誤、網絡攻擊,甚至人為錯誤都可能導致漏洞利用。
有幾種常見的漏洞利用類型,例如:
這些只是加密貨幣如何利用漏洞的幾個例子。雖然一些漏洞利用可能很小並且只會導致一些硬幣的損失,但其他漏洞可能會產生更大的破壞性影響並導致價值數百萬美元的加密貨幣損失。
誰是漏洞利用的幕後黑手?
這個問題沒有一個答案,因為有許多個人和團體可能對加密貨幣的利用負責。但是,一些最有可能的嫌疑人包括黑客或詐騙者。
這些團體中的每一個都有自己攻擊加密貨幣交易所或錢包的動機以及自己的攻擊方法。但是,了解每個組的動機和方法有助於縮小可能的嫌疑人名單。
資料來源:Euronews.com
黑客的動機通常是從目標那裡竊取金錢或數據。他們也可能受到挑戰或對系統造成損害的願望的激勵。黑客通常使用複雜的方法來訪問其目標系統,並可能針對多個受害者,以最大限度地提高他們的成功機會。
另一方面,詐騙者的動機通常是通過誘騙人們向他們發送加密貨幣來賺錢。詐騙者通常會創建模仿合法交易所或錢包的虛假網站或社交媒體賬戶,以掠奪毫無戒心的用戶。他們還可能發送網絡釣魚電子郵件或消息,試圖誘騙人們洩露他們的私鑰或其他敏感信息。
雖然很難確定誰是攻擊的幕後黑手,但了解每個組織的動機和方法有助於縮小可能的嫌疑人名單。
例如,黑客可能會獲得對交易所繫統的訪問權,然後將該信息出售給使用它來欺騙用戶的騙子。因此,在試圖確定誰是漏洞利用背後的人時,考慮所有證據非常重要。
頂級加密漏洞利用
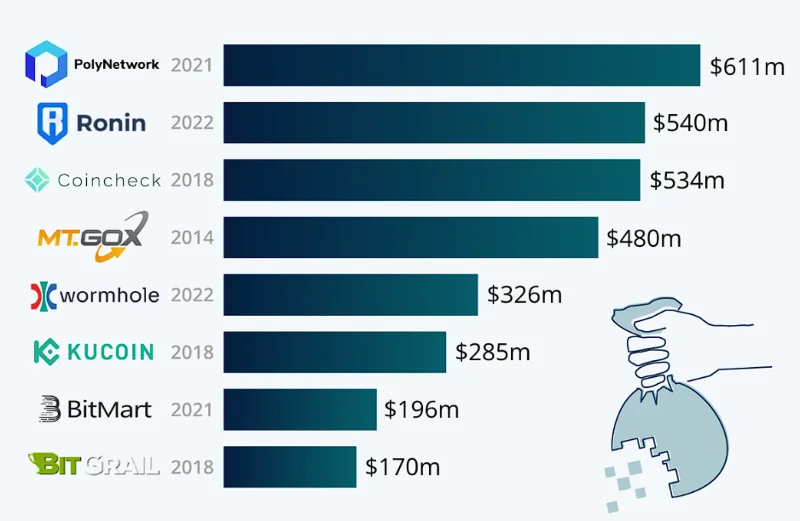
最大的加密貨幣搶劫案。(來源:Statista.com)
一些流行的加密貨幣漏洞利用包括 2021 年 8 月的 Poly Network 漏洞利用和 2022 年的 Ronin Bridge。這些漏洞利用導致價值數百萬美元的加密貨幣損失。
6.1 億美元 - 保利網絡
2021 年 8 月,利用漏洞從 Poly Network 竊取了價值 6.1 億美元的加密貨幣。黑客對 Poly Network 的智能合約發起攻擊,然後將其轉移到未知地址。
最終,資產在 15 天后歸還給了保利網絡。然而,這是DeFi歷史上最大的加密貨幣漏洞利用之一。
5.4 億美元 - 浪人橋
2022 年 3 月,利用漏洞從 Ronin Bridge 竊取了價值 5.4 億美元的加密貨幣。黑客通過無氣體 RPC 節點發現了一個後門,並獲得了五個私鑰的訪問權限,這使他們能夠將資金從 Ronin Bridge 轉移到他們自己的錢包中。
該漏洞在 6 天后沒有被注意到,只是在用戶報告他無法從網橋中提取 5,000 ETH 之後。這被認為是加密貨幣領域的頂級漏洞之一。
5.32 億美元——Coincheck
2018 年 1 月,日本最大的數字貨幣交易所之一 Coincheck 因黑客損失 5.32 億美元。
當攻擊者使用網絡釣魚電子郵件訪問持有客戶資金的 Coincheck 的 NEM (XEM) 熱錢包時,黑客就發生了。交易所隨後停止了所有提款和存款,以試圖控制損失。這次黑客攻擊導致了歷史上最大的加密貨幣損失之一。
這些只是一些流行的加密貨幣漏洞,導致價值數百萬美元的加密貨幣損失。隨著行業的發展,我們可以期待看到越來越多的漏洞。因此,重要的是要意識到風險並採取措施保護您的資金。
如何避免因漏洞而賠錢
在投資加密貨幣時,總是存在因漏洞而虧損的風險。有一些技巧可以幫助您避免因加密貨幣的漏洞而虧損:
通過遵循這些提示,您可以幫助最大程度地降低因加密貨幣漏洞而造成損失的風險。然而,重要的是要記住,在投資任何資產時總會涉及一些風險,因此您永遠不應投資超過您願意損失的金額。
關於加密貨幣利用的常見問題
我們如何告知項目潛在的漏洞利用?
首先,檢查項目是否在其網站上列出了安全策略。如果他們這樣做,請按照那裡的說明進行操作。如果沒有,您可以嘗試直接聯繫項目團隊。你可以通過 Telegram、Twitter 或他們的網站找到它們。
如何從漏洞利用中取回錢?
如果您是加密貨幣漏洞利用的受害者,那麼您可以通過一些選擇來取回您的錢。一種選擇是向發生漏洞的交易所或平台提交報告。
另一種選擇是聯繫相關部門並向他們提交報告以取回您的錢。但是,不能保證您能夠通過這些方法取回您的錢。
我們應該操縱漏洞嗎?
我們永遠不應該操縱漏洞。通過操縱漏洞利用,我們冒著使漏洞利用變得更糟甚至陷入法律問題的風險。此外,我們可能會損害人們的畢生積蓄,甚至損害市場聲譽。
結論
本文討論了加密貨幣中的漏洞利用。得出的結論是,該漏洞利用是由於區塊鏈技術中的錯誤和缺陷造成的。本文還討論了漏洞利用的可能影響以及可以採取哪些措施來防止它再次發生。
Solana 的 2026 年生態系統正在 DeFi、穩定幣、RWA 和支付領域不斷擴展。以下因素可能會維持或削弱其第四季的發展動能。
2026 年 Optimism 超級鏈指南:已驗證的採用指標、OP Stack 的權衡取捨,以及 Uniswap、Aerodrome、Velodrome、Aave 和 Morpho 如何滿足不同的需求。
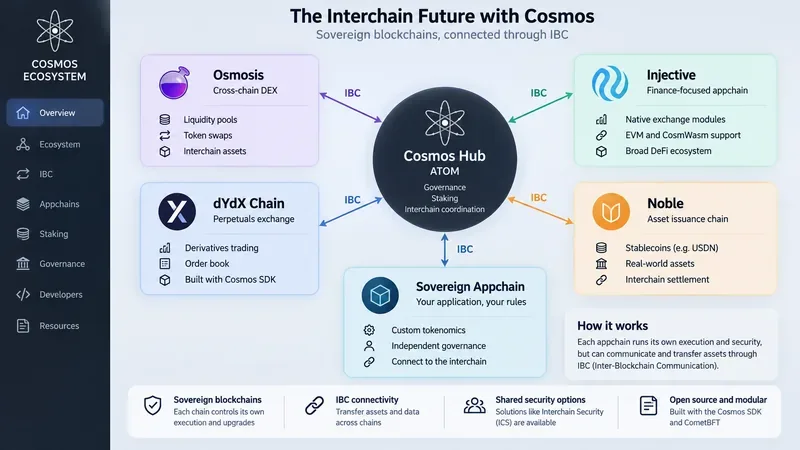
了解 Cosmos、ATOM、IBC 和 appchains 如何相互配合,以及如何判斷 Osmosis、dYdX Chain、Injective、Noble 和鏈間模型。
探索 TON 生態系統、Telegram 小程式、錢包、付款、DeFi 和風險——以及 2026 年 Toncoin 更名為 Telegram 的意義。
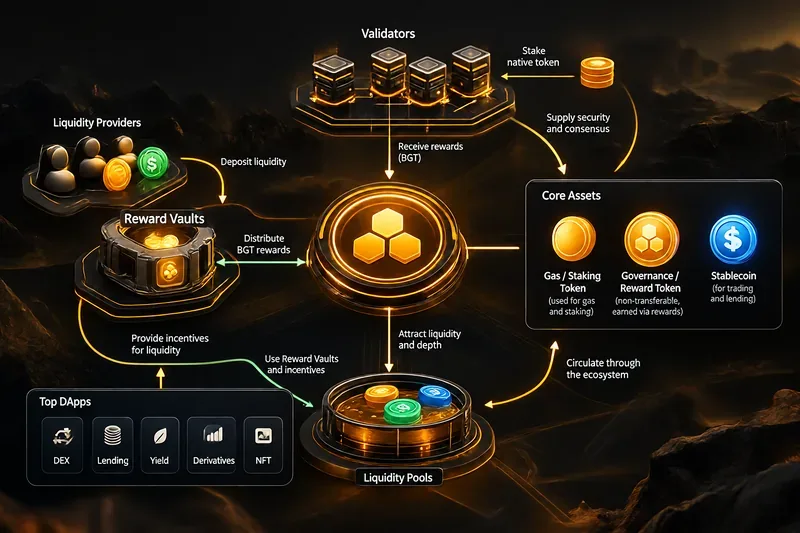
Explore Berachain’s Proof of Liquidity model, BERA, BGT, HONEY, Reward Vaults, and notable DApps including BEX, Bend, Infrared, Kodiak, Dolomite, and BeraBorrow.
Understand Mantle’s MNT-powered ecosystem, treasury structure, yield layers, L2 architecture, growth signals, and the risks investors should track in 2026.
對 Monad 的平行 EVM、生態系統吸引力、開發者權衡以及與以太坊、Sei 和 MegaETH 的比較進行 2026 年的實際評估。
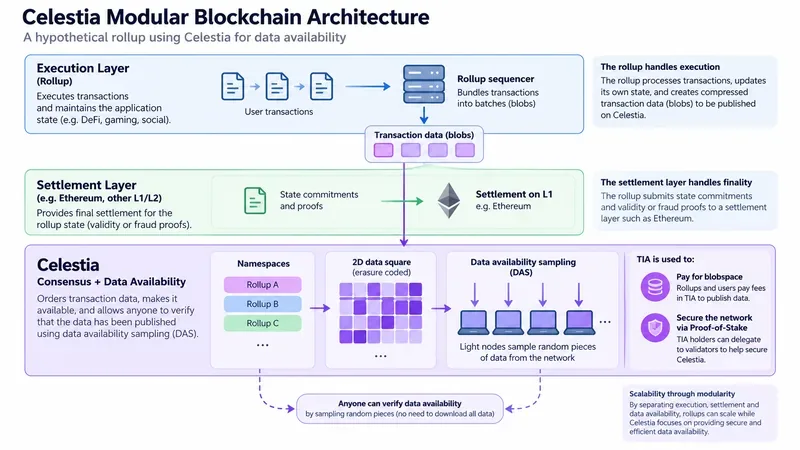
深入講解 Celestia 的實用技巧,包括模組化區塊鏈、數據可用性採樣、命名空間、Blobstream、TIA 實用性以及匯總所繼承的權衡取捨。
探索 2026 年的 Base 生態系統,從 Aerodrome 和 Morpho 到 Aave、Uniswap、Virtuals、Zora、Moonwell 和 x402 代理支付。
分析 Fantom 的 Sonic 過渡、FTM 到 S 的遷移、Sonic 的架構、代幣經濟學、開發者激勵、生態系統影響以及 2026 年仍然重要的風險。