Inicio
» Conocimiento
»
Estafas de phishing en Web3: Cómo proteger tu billetera de criptomonedas sin depender de conjeturas
Estafas de phishing en Web3: Cómo proteger tu billetera de criptomonedas sin depender de conjeturas
El phishing Web3 es peligroso porque el estafador no siempre necesita tu contraseña. En una billetera de autocustodia, el atacante puede intentar obtener tu frase de recuperación secreta, engañarte para que te conectes a una aplicación descentralizada (dApp) falsa o persuadirte para que apruebes una transacción o una asignación de tokens que le dé a un contrato malicioso acceso a tus activos.
Por lo tanto, el objetivo de una buena seguridad de la billetera no es memorizar todas las estafas, sino crear un proceso que genere un mejor resultado incluso cuando el mensaje, el sitio web o la transacción parezcan convincentes. Un estándar práctico es el siguiente: antes de firmar cualquier documento, debe saber con quién está interactuando, qué autorizará la solicitud a la billetera, cuánto valor está expuesto y qué hará si algo le parece sospechoso.
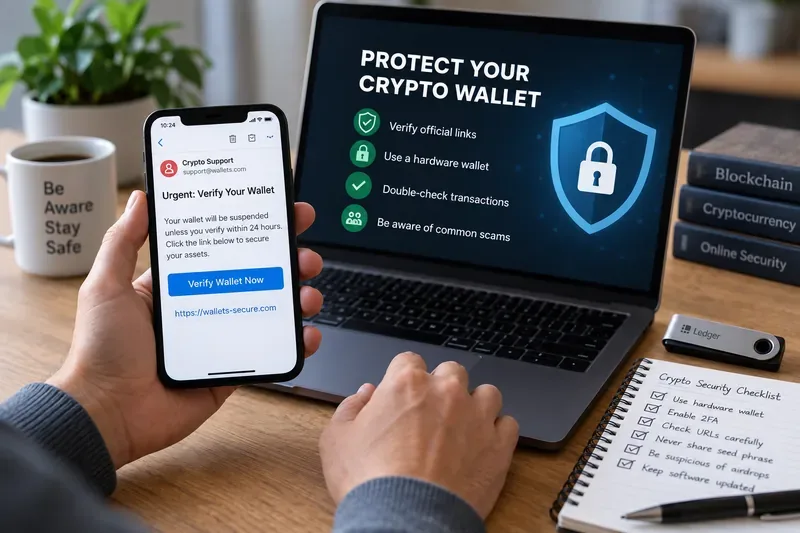
Un mensaje sospechoso de "verifica tu billetera" es motivo para detenerse y verificar de forma independiente la fuente antes de conectarse, firmar o ingresar información de recuperación.
Lo que el phishing Web3 intenta hacerte hacer
El phishing es un ataque de ingeniería social: el estafador crea una razón convincente para que usted realice una acción que lo beneficie. En Web3, esa acción puede tener consecuencias más graves que hacer clic en un enlace malicioso. Un sitio web falso puede solicitarle que revele una frase de recuperación, firme un mensaje, autorice un token o realice una transacción que transfiera activos.
Coinbase advierte que los sitios de phishing pueden imitar servicios legítimos y distribuirse a través de correo electrónico, mensajes de texto, redes sociales y anuncios en buscadores. Su guía para la billetera también enfatiza la importancia de verificar la URL exacta de la aplicación descentralizada (dApp) y nunca compartir una frase de recuperación. Consulta la guía de Coinbase Wallet sobre cómo evitar estafas con criptomonedas .
MetaMask describe de forma similar los ataques de suplantación de identidad, en los que cuentas de soporte falsas imitan al personal oficial y solicitan a los usuarios su frase de recuperación secreta. Esta frase puede restaurar la billetera y exponer las claves privadas asociadas, por lo que entregarla a otra persona o sitio web puede darles el control de la billetera. Consulte la guía de MetaMask sobre estafas de suplantación de identidad .
Los cuatro resultados que debe lograr su proceso de seguridad
1. Tu frase de recuperación nunca sale de tu control.
Tu frase de recuperación, también conocida como frase semilla o frase secreta de recuperación, es la clave de respaldo que permite restaurar una billetera de autocustodia. La prueba más importante es sencilla: ningún agente de soporte, sitio web, formulario, chatbot, página de airdrop ni proceso de verificación de billetera debe recibirla.
Si alguien te lo pide, la respuesta correcta no es «Comprobé el logo y parecía auténtico». La respuesta correcta es negarte a proporcionarlo y acceder directamente al sitio de soporte oficial del proveedor. MetaMask afirma que sus representantes de soporte nunca te pedirán una frase de recuperación secreta, y Coinbase también afirma que su soporte no te pedirá una frase semilla. Consulta la guía de soporte oficial de MetaMask y la guía de Coinbase sobre phishing .
2. Usted verifica el destino y la intención antes de firmar.
Una cartera de hardware puede proteger las claves privadas para que no queden expuestas directamente a un ordenador, pero no puede determinar si una transacción es económicamente segura para usted. Si aprueba una transacción maliciosa, el dispositivo podría firmar fielmente exactamente lo que usted le haya indicado.
Por eso es importante que la información de la transacción sea legible. Ledger describe la «firma clara» como la presentación de los detalles de la transacción, como la acción, el destinatario y el importe, en un formato legible para el usuario antes de su aprobación. La ventaja en materia de seguridad reside en comparar esos detalles con la intención original del usuario. Consulte la explicación de Ledger sobre la firma clara .
Una prueba útil antes de firmar es: ¿puedes explicar, en lenguaje sencillo, qué hará la solicitud? Si la billetera muestra un contrato desconocido, acceso ilimitado a gastos, un destinatario inesperado o datos opacos que no puedes verificar de manera significativa, lo más seguro es detener la solicitud en lugar de considerar la pantalla de confirmación como un mero trámite.
3. Una aplicación descentralizada comprometida no puede acceder automáticamente a todo.
Las aprobaciones de tokens son permisos que permiten a un contrato inteligente gastar un token específico en tu nombre. Suelen ser necesarias para los exchanges descentralizados, las aplicaciones de staking y otras dApps, pero unas aprobaciones demasiado amplias aumentan la cantidad de información que podría quedar expuesta si un contrato o sitio resulta ser malicioso.
MetaMask explica que desconectar una billetera de una aplicación descentralizada (dApp) no es lo mismo que revocar la aprobación de un token. La desconexión puede eliminar el acceso de un sitio a la información de la billetera, pero una autorización existente en la cadena de bloques puede permanecer activa. Su documentación recomienda revisar las autorizaciones y revocar las no deseadas. Consulte la guía de MetaMask para revocar las aprobaciones de tokens .
El resultado tangible aquí es un menor impacto. Si rara vez usas una aplicación descentralizada (dApp), no dejes que una aprobación ilimitada antigua permanezca solo porque la olvidaste. Revisa las aprobaciones periódicamente y elimina los permisos que ya no necesites. Cuando la billetera o la dApp admita un límite de gasto, usa el límite mínimo posible en lugar de otorgar acceso ilimitado por defecto.
4. Puedes contener los daños rápidamente
Ninguna rutina de seguridad elimina todos los riesgos. Necesitas un plan de incidentes antes de que ocurra cualquier incidente. Si detectas una transacción no autorizada, una aprobación maliciosa o indicios de que tu frase de recuperación ha sido expuesta, la prioridad cambia de la prevención a la contención.
La guía de MetaMask sobre monederos comprometidos indica que las transacciones no autorizadas pueden señalar un posible compromiso del monedero y recomienda transferir los fondos restantes a un monedero seguro, dejar de usar el monedero comprometido y denunciar la estafa. También señala una limitación importante de la autocustodia: las transacciones de blockchain generalmente no pueden ser revertidas por el proveedor del monedero. Consulte la guía de MetaMask sobre monederos comprometidos .
Una comprobación práctica contra el phishing antes de conectarse o registrarse.
Utilice la siguiente lista de verificación como un criterio de decisión, no como una garantía. Superar todos los puntos reduce el riesgo evidente, pero un sitio web o contrato que parezca legítimo aún puede ser vulnerado.
Controlar
Buena señal
Motivo para detenerse
Fuente
Llegaste al sitio desde un marcador oficial guardado o un canal de proyecto verificado.
Llegaste a través de un mensaje directo no solicitado, un enlace de correo electrónico, un anuncio o una respuesta de "soporte".
Dominio
El dominio exacto coincide con el proyecto oficial.
Error ortográfico, palabra adicional, subdominio inusual o enlace acortado.
Frase de recuperación
No hay ninguna solicitud para ello.
Cualquier solicitud para escribir, cargar, “sincronizar” o verificarlo
Solicitud de billetera
La acción coincide con lo que usted inició intencionalmente.
Firma, aprobación, cambio de cadena o transacción inesperada
Destinatario y cantidad
Coinciden con la transacción que tenías prevista.
Destinatario o importe desconocido
Acceso mediante token
La autorización se limita a lo que requiere la acción.
Aprobación ilimitada o inexplicable
Presión
Tienes tiempo para verificarlo de forma independiente.
Amenazas, cuentas regresivas, “suspensión urgente de la cuenta” o recompensa garantizada.
Por qué “la URL parece correcta” no es suficiente.
Verificar el dominio es fundamental, pero es solo una capa de seguridad. Los atacantes pueden comprometer cuentas de redes sociales, comprar anuncios de búsqueda, suplantar la identidad del personal de soporte o redirigir a los usuarios a páginas con apariencia profesional. Una página que parezca correcta también puede contener una interacción maliciosa o comprometida con un contrato inteligente.
Para transacciones de mayor valor, utilice dos verificaciones independientes. Por ejemplo, abra el proyecto desde un marcador guardado y verifique por separado el contrato o anuncio a través de un canal oficial del proyecto. No utilice dos enlaces del mismo mensaje sospechoso y lo considere una verificación independiente.
Las alertas de seguridad de la billetera pueden ser útiles, pero no son garantías. MetaMask indica explícitamente que las señales de confianza y las alertas de seguridad son informativas y no garantizan la seguridad. Si una dirección o sitio se marca como malicioso, no se conecte ni firme. Si no aparece ninguna advertencia, aún debe verificar la interacción usted mismo. Consulte la documentación de alertas de seguridad de MetaMask .
Cuándo cambiar de enfoque
Un proceso de seguridad debe volverse más estricto a medida que aumenta la pérdida potencial. Una billetera que contiene una pequeña cantidad para experimentar con aplicaciones descentralizadas no necesita tener el mismo modelo operativo que una billetera que contiene ahorros a largo plazo.
Utiliza una cartera de interacción independiente cuando pruebes regularmente nuevas dApps, crees NFT, solicites airdrops o firmes mensajes desconocidos. Conserva solo la cantidad necesaria para esas actividades.
Aleje sus inversiones a largo plazo de la actividad frecuente en aplicaciones descentralizadas (dApps) cuando una aprobación comprometida podría exponer una cantidad que no está dispuesto a perder.
Utilice un dispositivo de firma digital y verifique su pantalla cuando los valores de la transacción justifiquen la molestia adicional. El beneficio radica en revisar los detalles mostrados, no simplemente en poseer el dispositivo.
Revoca las autorizaciones antiguas cuando dejes de usar una aplicación descentralizada (dApp), especialmente si el permiso es amplio o ilimitado.
Si la frase de recuperación o la clave privada de la billetera han quedado expuestas , abandone la billetera y migre . Cambiar la contraseña de la aplicación de la billetera no garantiza que la frase de recuperación expuesta vuelva a ser segura.
Señales de alerta que justifican detenerse de inmediato
Algunas señales son lo suficientemente claras como para que no sea necesaria una mayor interacción. Deténgase si un supuesto agente de soporte le solicita su frase de recuperación, contraseña, código de autenticación de dos factores, software de acceso remoto o una transferencia a una billetera "segura". Coinbase especifica claramente que sus agentes de atención al cliente no solicitarán estas acciones.
Detente también si un mensaje crea una urgencia artificial, promete una recompensa inusualmente grande o te pide que firmes algo que no tenga relación con la acción que iniciaste. Una ventaja común del phishing es la rapidez: el atacante quiere que actúes antes de verificar la información.
Qué hacer si ya hiciste clic o te registraste
Hacer clic en un enlace no implica automáticamente la pérdida de fondos. Lo que importa es lo que sucedió después. Si solo abriste una página y no ingresaste una frase de recuperación, instalaste software, conectaste una billetera, firmaste un mensaje, autorizaste una asignación de tokens ni realizaste una transacción, tu riesgo podría ser menor. Cierra el sitio, revisa la seguridad de tu navegador y dispositivo, y regresa al servicio a través de una URL verificada de forma independiente.
Si conectaste la billetera, revisa los permisos activos. Si autorizaste el gasto de tokens, revisa y revoca las autorizaciones sospechosas. Si firmaste una transacción, examínala en el explorador de bloques correspondiente para comprender qué se autorizó. Si tu frase de recuperación o clave privada se vieron comprometidas, considera la billetera como comprometida y transfiere los activos restantes a una nueva billetera segura lo antes posible.
No espere que un proveedor de monedero revierta una transferencia en la cadena de bloques. La autocustodia implica que usted controla las claves, pero también significa que, por lo general, los proveedores no pueden deshacer una transacción válida en la cadena de bloques una vez confirmada.
Cómo saber si la seguridad de tu billetera está mejorando
No necesitas una puntuación complicada. Haz un seguimiento de algunos resultados observables:
Puedes identificar la ruta oficial a cada aplicación descentralizada (dApp) que uses habitualmente sin depender de anuncios de búsqueda ni enlaces no solicitados.
Tu frase de recuperación se almacena sin conexión a internet y nunca se ha introducido en un sitio web ni se ha enviado a otra persona.
Puedes explicar cada transacción o aprobación antes de firmarla.
Su billetera de alto valor no está conectada de forma rutinaria a aplicaciones descentralizadas (dApps) experimentales.
Tu lista de aprobación no contiene permisos antiguos innecesarios.
Usted dispone de un plan de respuesta por escrito en caso de que la clave se haya visto comprometida, se haya aprobado de forma maliciosa o se haya realizado una transacción no autorizada.
Si no puedes lograr alguno de esos resultados, mejora ese control específico en lugar de agregar más herramientas de seguridad al azar.
Limitaciones: la falta de configuración de la billetera puede imposibilitar el phishing.
Las herramientas de seguridad reducen el riesgo, pero no eliminan la necesidad de discernimiento. Una cartera de hardware puede proteger las claves privadas, pero no impide firmar intencionadamente una transacción maliciosa. Una advertencia del navegador puede pasar por alto un nuevo dominio de phishing. Una aplicación descentralizada (dApp) legítima puede sufrir una brecha de seguridad. Una cuenta de redes sociales conocida puede ser pirateada. Las aprobaciones de tokens pueden seguir siendo válidas después de desconectarse de un sitio web.
La amenaza general sigue siendo considerable. En abril de 2026, el FBI informó que las denuncias relacionadas con criptomonedas en su Informe de Delitos en Internet de 2025 representaron pérdidas reportadas por más de 11 mil millones de dólares, mientras que el phishing y la suplantación de identidad se encontraban entre los tipos de denuncias más frecuentes en general. Estas cifras abarcan categorías más amplias y no deben interpretarse como pérdidas de criptomonedas únicamente por phishing, pero demuestran la importancia de la verificación y la preparación ante incidentes. Consulte el comunicado del FBI del 6 de abril de 2026 sobre el Informe de Delitos en Internet de 2025 .
Una opción predeterminada más segura para el uso diario de Web3.
El hábito más importante no es «nunca hacer clic en nada», sino separar el descubrimiento de la autorización. Puedes descubrir un proyecto a través de las redes sociales, un resultado de búsqueda o un mensaje, pero no autorices una transacción desde esa misma vía no verificada. Accede directamente al proyecto oficial, verifica el dominio, inspecciona la solicitud de la billetera, limita los permisos y firma solo cuando la transacción coincida con tu intención.
Si el proceso parece apresurado o poco claro, detenerlo es una medida de seguridad eficaz. En Web3, rechazar una transacción cuesta mucho menos que aprobar una incorrecta.