Home
» Conoscenza
»
Truffe legate ad airdrop e giveaway fasulli: come proteggere i propri fondi in criptovalute
Truffe legate ad airdrop e giveaway fasulli: come proteggere i propri fondi in criptovalute
Le truffe legate ai finti airdrop e ai giveaway di criptovalute hanno successo perché imitano qualcosa di legittimo: i progetti distribuiscono effettivamente token, premiano i primi utenti, conducono campagne per la community e annunciano promozioni. La soluzione più sicura è non diffidare di ogni promozione, ma piuttosto implementare un processo di verifica ripetibile che permetta di distinguere un'offerta plausibile da una richiesta che potrebbe esporre il proprio portafoglio, le credenziali o i fondi.
Un buon processo di sicurezza dovrebbe fornire tre risultati. Primo, dovresti essere in grado di decidere se un'offerta può essere verificata in modo indipendente tramite canali ufficiali. Secondo, dovresti capire esattamente cosa ti viene chiesto di firmare o approvare prima di autorizzare qualsiasi cosa. Terzo, se qualcosa è già andato storto, dovresti sapere cosa proteggere, documentare, revocare e segnalare senza peggiorare la situazione.
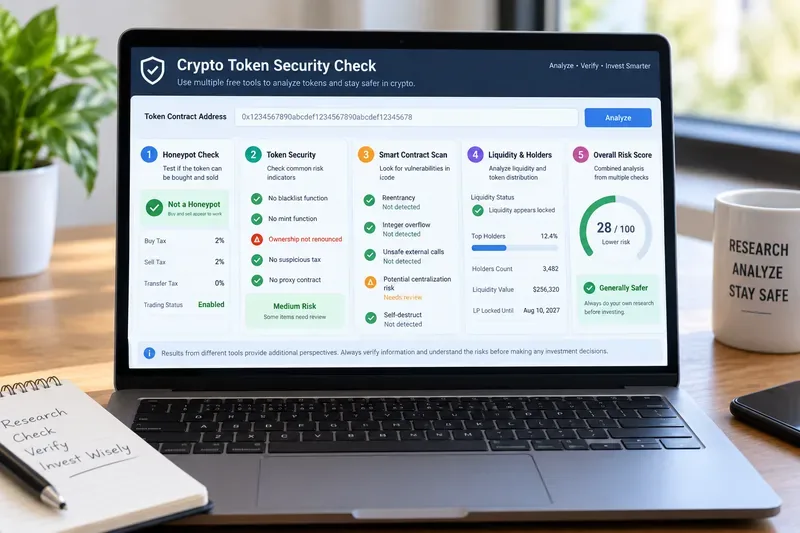
Valutare un'offerta sospetta di "token gratuiti" diventa molto più semplice se si verifica la fonte, si esamina l'URL e si legge la richiesta del portafoglio prima di approvare qualsiasi cosa.
Cosa cercano di farti fare le false truffe degli airdrop e dei giveaway
La storia in superficie può variare, ma l'obiettivo finale è solitamente semplice: indurti a inviare criptovalute, rivelare una frase di recupero o una chiave privata, firmare un messaggio dannoso o approvare uno smart contract che può spostare token dal tuo portafoglio.
La Federal Trade Commission (FTC) avverte che i truffatori spesso utilizzano promesse di denaro gratuito, premi o rendimenti insolitamente elevati per creare un senso di urgenza e ridurre lo scetticismo delle vittime. Sconsiglia inoltre di cliccare su link inaspettati e sottolinea che i premi legittimi non dovrebbero richiedere l'invio anticipato di denaro. Consultate le linee guida della FTC sulle truffe legate alle criptovalute e sulle truffe relative a premi e concorsi a premi fasulli .
Nel Web3, la richiesta può essere più subdola di un semplice "inviaci criptovalute e te ne restituiremo altre". Un sito di rivendicazione fasullo potrebbe chiederti di collegare un portafoglio e approvare una transazione che sembra di routine. La documentazione ufficiale di MetaMask spiega che le approvazioni dei token possono autorizzare un'applicazione decentralizzata a spostare un token specifico per tuo conto, e le approvazioni fraudolente possono richiedere un accesso eccessivo o addirittura illimitato. Le sue linee guida sulla sicurezza descrivono i falsi airdrop come un'esca comune per il phishing e le approvazioni dannose. Consulta le spiegazioni di MetaMask sulle approvazioni dei token e sulla sicurezza del Web3 .
Cosa dovrebbe dimostrare un processo di verifica efficace
Non giudicate un airdrop in base all'aspetto curato della pagina, al numero di risposte a un post sui social o alla presenza di un logo familiare. Un processo di verifica efficace dovrebbe fornire prove riconducibili alla presenza ufficiale del progetto.
1. Puoi accedere alla promozione anche senza utilizzare il messaggio che la pubblicizzava.
Se un airdrop è reale, dovresti poter partire da una fonte di cui ti fidi già: il sito web ufficiale del progetto, la documentazione, l'applicazione verificata o l'account social ufficiale che hai trovato autonomamente. Non utilizzare il link in un messaggio privato non richiesto, in una risposta, in un annuncio, in un annuncio di ricerca o in un post inoltrato come unica via per accedere alla pagina di richiesta.
Il risultato chiave è la riproducibilità indipendente. Se la promozione esiste solo tramite il link fornito da uno sconosciuto, o se non si riesce a trovare alcun annuncio corrispondente attraverso i canali ufficiali, fermatevi qui.
2. Il dominio e la destinazione della rivendicazione corrispondono alle informazioni verificate del progetto.
I domini fraudolenti possono utilizzare parole aggiuntive, lettere scambiate, sottodomini ingannevoli o caratteri visivamente simili. Leggete attentamente il nome host completo prima di collegare un portafoglio. Una pagina può copiare perfettamente il marchio inviando richieste di portafoglio da un dominio o uno smart contract non correlato.
Non considerate l'icona del lucchetto o il protocollo HTTPS come prova dell'autenticità di una promozione. HTTPS indica che la connessione è crittografata, ma non certifica l'affidabilità dell'operatore.
3. Dal punto di vista economico ha senso
Una distribuzione reale di token potrebbe richiedere una commissione di transazione di rete, a seconda di come viene implementata la richiesta, ma questo è ben diverso dal ricevere la richiesta di trasferire criptovalute per "sbloccare", "verificare", "attivare" o "raddoppiare" un premio. La FTC avverte specificamente che le richieste di inviare criptovalute in anticipo per ricevere un premio o denaro gratuito sono tipiche delle truffe.
Una regola utile è chiedersi quale valore si stia muovendo in ciascuna direzione. Se la presunta cessione dipende dal fatto che tu debba prima inviare fondi significativi a un indirizzo controllato da qualcun altro, il rischio non è un piccolo dettaglio tecnico, ma il fulcro della transazione.
Leggi la richiesta del portafoglio, non l'etichetta del pulsante.
Il momento più importante spesso si verifica dopo aver cliccato su "Richiedi". Un pulsante su un sito web può contenere qualsiasi dicitura. È nella schermata di conferma del portafoglio che bisogna verificare cosa verrà effettivamente autorizzato.
Verifica se la richiesta è una semplice connessione al portafoglio, una firma del messaggio, l'approvazione di un token, l'approvazione di un NFT o un trasferimento on-chain. Queste azioni non sono equivalenti. MetaMask sottolinea che connettere un portafoglio è diverso dal concedere autorizzazioni per i token: un'approvazione può autorizzare una dApp o un contratto a spostare token, mentre la sola connessione non conferisce automaticamente tale potere.
Ciò che vedi
Cosa verificare
Quando fermarsi
Collega il portafoglio
Sito corretto e account previsto
Il dominio non è familiare o proviene solo da un link non richiesto
Messaggio in lingua dei segni
Scopo leggibile e ambito previsto
Il messaggio è poco chiaro, non è pertinente all'affermazione oppure non lo capisci.
Approvare la spesa dei token
Token, utilizzatore, importo consentito e motivo per cui è necessaria l'approvazione
Chi effettua la spesa è sconosciuto oppure l'indennità è più ampia del necessario
Invia criptovalute
Destinatario, importo e motivazione aziendale
Ti viene detto che è necessario effettuare un pagamento per ricevere un premio "gratuito" o un rendimento moltiplicato.
Se non riesci a spiegare la richiesta in modo chiaro e comprensibile, non firmare ancora. La risposta corretta è non tirare a indovinare. Chiudi la finestra di dialogo, verifica il contratto o la richiesta tramite la documentazione ufficiale e procedi solo se l'autorizzazione richiesta corrisponde alla funzione che intendi utilizzare.
Segnali d'allarme che dovrebbero indurti a cambiare immediatamente approccio
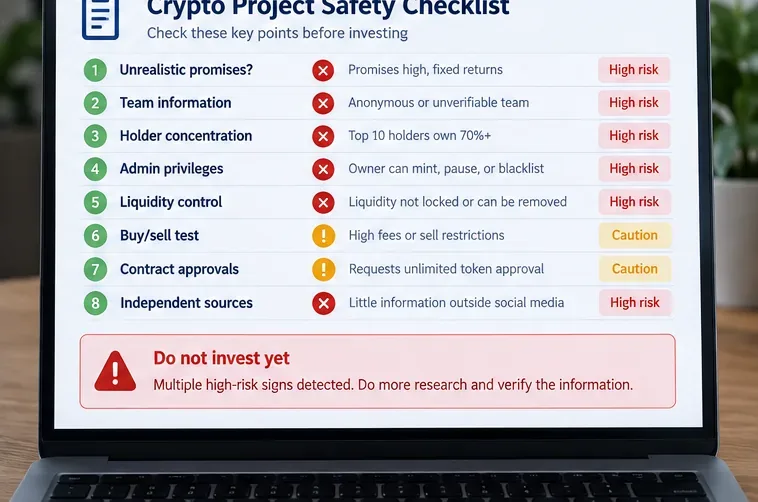
Alcuni segnali sono talmente forti che dovresti interrompere l'interazione piuttosto che dedicare altro tempo a cercare di dare una spiegazione plausibile all'offerta:
Ti viene richiesta una frase di recupero, una frase segreta di recupero, una chiave privata o le parole di backup del portafoglio.
Per ricevere criptovaluta in cambio, devi prima inviare denaro.
L'offerta è disponibile solo tramite messaggio diretto non richiesto, risposta o gruppo privato.
Sei sotto pressione a causa di un conto alla rovescia, un avviso di "ultima possibilità" o la minaccia che la tua quota scomparirà nel giro di pochi minuti.
Il sito richiede l'approvazione di token che non corrispondono all'asset rivendicato.
L'indennità è estremamente elevata e non c'è una ragione chiara che la giustifichi.
Il sito web ufficiale del progetto e i canali ufficiali non menzionano l'evento.
Il personale di supporto ti chiede di spostare la conversazione in un canale privato e di condividere informazioni riservate o di autenticazione.
Un singolo segnale di allarme non è sempre prova di frode. Ad esempio, le applicazioni decentralizzate legittime possono richiedere l'approvazione dei token. La decisione dovrebbe dipendere dal contesto: se l'applicazione è autentica, se l'autorizzazione richiesta è necessaria e se si comprende la portata della richiesta. L'obiettivo di qualità è la fiducia basata su prove concrete, non un punteggio ottenuto da una lista di controllo.
Adotta abitudini più sicure prima di fare qualsiasi richiesta.
Utilizza un portafoglio dedicato per le dApp sperimentali e per la richiesta di token, anziché esporre un portafoglio che contiene la maggior parte dei tuoi asset. Mantieni separati i fondi detenuti a lungo termine dagli account utilizzati per testare nuovi protocolli. Questo non rende un contratto dannoso invulnerabile, ma può ridurre l'importo esposto in caso di errore.
È inoltre consigliabile rivedere periodicamente le autorizzazioni relative ai token. La documentazione ufficiale di MetaMask raccomanda di controllare le autorizzazioni esistenti e di revocare quelle non più necessarie. La revoca è un'azione on-chain sulle reti supportate e normalmente prevede una commissione di rete, quindi è meglio considerarla una normale operazione di manutenzione del portafoglio piuttosto che un meccanismo di recupero miracoloso.
Aggiungi ai segnalibri i siti ufficiali dei progetti che utilizzi frequentemente. Per le attività di alto valore, verifica gli indirizzi dei contratti consultando la documentazione ufficiale anziché affidarti a nomi o simboli, che possono essere copiati. Se una promozione è sufficientemente importante da giustificare un investimento di fondi, è altrettanto importante verificarla presso più di una fonte ufficiale indipendente.
Se ti sei già connesso, hai firmato, approvato o inviato fondi
La tua risposta dovrebbe dipendere da ciò che è realmente accaduto. Visitare una pagina è ben diverso dall'inserire una frase di recupero, concedere un'autorizzazione o inviare risorse.
Se hai collegato un portafoglio ma non hai firmato o approvato nulla
Se non ti fidi più del sito, disconnettilo dall'interfaccia del tuo portafoglio, chiudi il sito e verifica se è stata inviata qualche transazione separata. La sola connessione generalmente non equivale all'autorizzazione a spendere token, ma è consigliabile controllare l'attività del tuo portafoglio piuttosto che presumere che non sia successo nulla.
Se hai concesso l'approvazione di un token sospetto
Esamina e revoca l'autorizzazione pertinente utilizzando un metodo supportato dal tuo wallet o dalla tua rete. La guida ufficiale di MetaMask spiega la differenza tra disconnettere una dApp e revocare l'autorizzazione per uno smart contract; la disconnessione dal sito non annulla necessariamente l'approvazione di un token on-chain. Consulta la guida sulla revoca delle autorizzazioni per smart contract e delle approvazioni dei token .
Se una parte significativa del patrimonio rimane a rischio, valuta la possibilità di trasferire i fondi non compromessi in un nuovo portafoglio la cui frase di recupero e le chiavi private non siano mai state esposte. Non riutilizzare una frase di recupero che potrebbe essere stata compromessa.
Se hai esposto una frase di recupero o una chiave privata
Considera il portafoglio come compromesso. Una frase di recupero non può essere resa nuovamente segreta dopo essere stata ottenuta da terzi. Crea un nuovo portafoglio utilizzando un software o hardware affidabile e trasferisci i fondi rimanenti quando è sicuro farlo. Non fare affidamento sulla modifica della password del portafoglio; una password locale non invalida una frase di recupero o una chiave privata rubate.
Se hai inviato criptovalute a un truffatore
Agisci rapidamente, conserva gli hash delle transazioni, gli indirizzi dei destinatari, gli screenshot, i messaggi, i nomi utente, i siti web e le date e gli orari. Contatta l'exchange, il fornitore del portafoglio o il servizio coinvolto, se ne hai utilizzato uno. La FTC consiglia alle vittime di contattare la società di criptovalute coinvolta e di segnalare la transazione come fraudolenta, sebbene i trasferimenti di criptovalute possano essere difficili o impossibili da annullare.
Negli Stati Uniti, l'FBI chiede alle vittime di truffe legate alle criptovalute di segnalare i dettagli rilevanti delle transazioni all'Internet Crime Complaint Center (IC3). Le sue linee guida sottolineano l'importanza degli indirizzi dei portafogli, degli importi, delle date e degli ID delle transazioni, e mettono in guardia anche dalle successive truffe di "recupero". Consultare le linee guida dell'FBI per la segnalazione di truffe legate alle criptovalute (IC3) .
Come valutare se il processo di sicurezza funziona
L'obiettivo non è diventare più veloci nel cliccare sui prompt del portafoglio. È prendere meno decisioni basate sull'urgenza, sul marchio o sulla riprova sociale. Il tuo processo funziona quando riesci a rispondere costantemente a queste domande prima di intraprendere un'azione irreversibile:
Dove ho verificato in modo indipendente che questo airdrop o giveaway esista davvero?
Mi trovo sul dominio ufficiale?
Cosa autorizzerà questa firma o transazione?
Quali token, contratti, utenti e importi sono coinvolti?
Perché è necessaria questa autorizzazione per la suddetta affermazione?
Qual è l'importo massimo che potrei perdere se la mia ipotesi fosse errata?
Se non riesci a rispondere a queste domande, cambia approccio: fermati, verifica con fonti ufficiali, riduci l'importo esposto o rinuncia del tutto alla richiesta. Perdere un airdrop di solito comporta un costo opportunità limitato. Firmare un'approvazione fraudolenta o esporre una frase di recupero può comportare rischi molto maggiori.
Limiti di qualsiasi lista di controllo anti-truffa
Nessuna checklist può garantire la sicurezza di uno smart contract, di un sito web o di un progetto. Siti legittimi possono essere compromessi, account social ufficiali possono essere violati, le interfacce dei wallet possono cambiare e alcune transazioni dannose sono difficili da interpretare per i non esperti. Gli avvisi di sicurezza sono segnali utili, ma non sostituiscono la comprensione dell'azione che si sta autorizzando.
Per transazioni sconosciute o di valore elevato, è consigliabile attendere una conferma indipendente dal team ufficiale del progetto e dalla comunità di sicurezza, utilizzare un portafoglio separato con fondi limitati o richiedere una revisione tecnica prima di firmare. L'abitudine più efficace è semplice: considerare ogni firma del portafoglio come una decisione di autorizzazione, non come la semplice pressione di un pulsante per ottenere una ricompensa.