Home
» Notizia
»
Come partecipare in modo sicuro agli airdrop di criptovalute senza compromettere il proprio portafoglio
Come partecipare in modo sicuro agli airdrop di criptovalute senza compromettere il proprio portafoglio
Gli airdrop di criptovalute possono essere programmi di distribuzione legittimi, ma il termine "airdrop" viene spesso usato come esca per phishing, approvazioni di token fraudolente, firme ingannevoli e assistenza clienti fasulla. L'approccio più sicuro non è "Come posso ottenere tutto?", ma "Quale autorità sto cedendo con questa richiesta?".
Questa guida riflette la documentazione sulla sicurezza dei wallet verificata il 15 settembre 2026. Si concentra sulle pratiche che rimangono valide per diversi progetti, piuttosto che affermare che un airdrop specifico sia sicuro. Un progetto può modificare il proprio sito web, i contratti, i criteri di ammissibilità o la procedura di richiesta dopo la pubblicazione di questo articolo, pertanto le fonti primarie aggiornate hanno sempre la priorità.
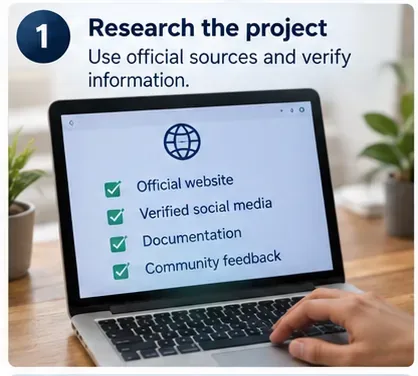
1. Fai delle ricerche sul progetto prima di collegare un portafoglio
Un errore comune è pensare che se un airdrop appare in un wallet o in un block explorer, debba essere legittimo. Questo è falso. Chiunque può inviare diversi tipi di token a un indirizzo pubblico e i token non richiesti possono essere utilizzati per attirare i possessori verso siti dannosi. La documentazione sulla sicurezza di Ledger avverte specificamente che i token provenienti da airdrop fraudolenti possono apparire su explorer legittimi e indirizzare gli utenti verso pagine di richiesta o di trading fraudolente.
Cosa viene verificato: l'arrivo di un token sulla blockchain dimostra che è avvenuto un trasferimento di token; non dimostra che il mittente, il sito web o il valore promesso siano affidabili. Cosa dipende dalle circostanze: alcuni progetti reali distribuiscono token senza richiedere una rivendicazione preventiva, mentre altri utilizzano contratti di rivendicazione ufficiali. Cosa rimane sconosciuto: la legittimità di un token sconosciuto non può essere determinata solo dal suo nome, logo o visualizzazione nel portafoglio.
Azione: iniziate dal sito web ufficiale o dalla documentazione del progetto e verificate se un airdrop è stato effettivamente annunciato lì. Non utilizzate come punto di partenza l'URL incorporato in un token, NFT, e-mail, messaggio diretto, risposta o annuncio di ricerca non richiesto. La guida di Ledger sulle truffe relative agli airdrop fornisce esempi di questo schema di attacco.
Prima di collegare un portafoglio, consulta le fonti primarie del progetto e verifica autonomamente l'esistenza dell'airdrop.
2. Separa l'attività di airdrop dai tuoi investimenti principali
Errore comune: un portafoglio hardware rende innocua ogni interazione con una dApp. Un dispositivo di firma hardware protegge le chiavi private impedendone la semplice estrazione da parte di un sito web, ma è comunque possibile autorizzare una transazione dannosa o l'approvazione di un token. Il dispositivo di firma rappresenta un livello di sicurezza, non un'autorizzazione a interrompere la lettura dei dettagli della transazione.
Cosa viene verificato: MetaMask consiglia di prendere in considerazione un portafoglio hardware per i fondi di valore elevato, mentre Ledger privilegia la verifica leggibile delle transazioni rispetto alla firma cieca. Cosa dipende dalle circostanze: la necessità di un portafoglio separato dipende dall'esposizione al rischio, dalla frequenza delle transazioni, dalla disciplina operativa e dal valore a rischio.
Azione: tieni separati i titoli a lungo termine o di valore elevato dal portafoglio che usi per le dApp sperimentali e per le richieste di airdrop. Finanzia il portafoglio di attività solo con gli asset e il gas di cui hai ragionevolmente bisogno. Questo limita l'importo esposto in caso di approvazione o firma errata, sebbene non renda il portafoglio di attività stesso sicuro.
La separazione dei wallet riduce il valore esposto a un'interazione con un airdrop, ma non sostituisce la verifica della transazione.
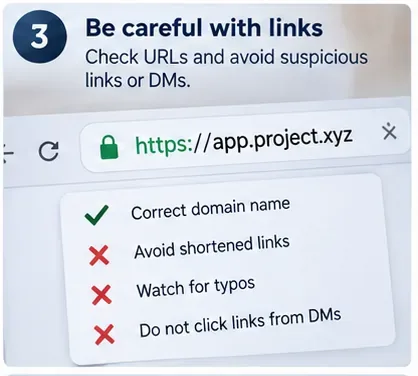
3. Considera i link come non attendibili finché non vengono verificati in modo indipendente.
Un errore comune è credere che un logo familiare, un'interfaccia curata, un lucchetto HTTPS o un dominio quasi identico siano segnali di autenticità. Nessuno di questi elementi dimostra che una pagina appartenga al progetto previsto. Le pagine di phishing possono copiare il marchio e utilizzare certificati HTTPS validi.
Cosa è verificato: i fornitori di wallet avvertono ripetutamente gli utenti riguardo al phishing e all'usurpazione d'identità. MetaMask afferma che il suo supporto non richiederà mai una frase di recupero segreta e consiglia agli utenti di utilizzare i canali di supporto ufficiali. Cosa dipende dalle circostanze: i progetti possono annunciare una rivendicazione tramite siti web, forum di governance, account social o documentazione, quindi non esiste uno schema URL legittimo universale.
Azione: navigare da una fonte di cui ti fidi già, confronta attentamente l'intero dominio e verifica l'annuncio della rivendicazione in almeno un altro canale ufficiale del progetto. Aggiungi ai segnalibri le pagine verificate per un utilizzo successivo, anziché affidarti ogni volta ai risultati di ricerca. Consulta le linee guida di supporto ufficiali di MetaMask .
Verifica il dominio completo e le pagine di rivendicazione della portata provenienti da fonti ufficiali del progetto, anziché utilizzare link non richiesti.
4. Non fornire mai una frase di recupero o una chiave privata per richiedere un airdrop.
Questa è una delle regole più chiare in materia di autocustodia. MetaMask afferma che chiunque sia in possesso della tua frase di recupero segreta può controllare gli account derivati da essa e che la frase non deve essere condivisa. Una normale connessione a una dApp o una richiesta on-chain non richiede l'inserimento della frase di recupero del portafoglio in un sito web.
Errore comune: un modulo di "verifica del portafoglio", "sincronizzazione" o "attivazione" potrebbe legittimamente richiedere la frase di recupero. Per la normale partecipazione a un airdrop, invece, non è necessaria. Un portafoglio potrebbe richiedere la frase di recupero quando lo si ripristina intenzionalmente tramite un software legittimo, operazione diversa dal riscattare un token.
Azione: se una pagina di richiesta, un agente di supporto, un modulo, un bot o un messaggio diretto ti chiedono la frase di recupero o la chiave privata, fermati. Chiudi la pagina e verifica la situazione tramite il canale di supporto ufficiale del wallet o del progetto. La documentazione di sicurezza di MetaMask sulla frase di recupero avverte esplicitamente di non condividerla mai.
Per richiedere un airdrop legittimo non dovrebbe essere necessario rivelare la frase di recupero del proprio portafoglio o la chiave privata.
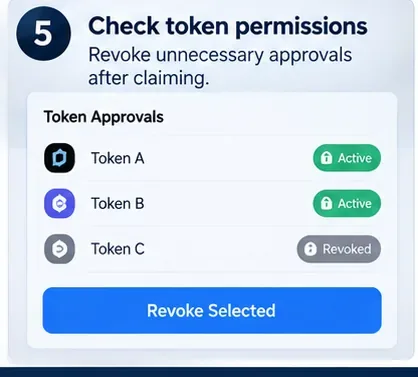
5. Comprendere le autorizzazioni: disconnettere non è la stessa cosa di revocare
Errore comune: si crede che disconnettere un wallet da un sito web annulli tutte le autorizzazioni precedentemente concesse on-chain. Non è necessariamente così. Un'autorizzazione per l'utilizzo di token è un'autorizzazione on-chain che consente a un contratto di spesa di utilizzare token fino alla quantità approvata. La documentazione di Coinbase relativa ai wallet distingue le connessioni alle dApp dalle autorizzazioni per i token e avverte che i contratti dannosi possono sfruttare autorizzazioni troppo ampie.
Cosa viene verificato: le approvazioni dei token possono rimanere valide fino a quando non vengono revocate o modificate in base al comportamento del token e del contratto. La revoca di un'approvazione generalmente richiede una transazione on-chain e una commissione di rete. Cosa dipende dalle circostanze: non ogni richiesta di airdrop richiede un'approvazione ERC-20 e le autorizzazioni esatte variano a seconda della blockchain, dello standard del token e del contratto di richiesta.
Azione: prima di firmare, chiedetevi perché una richiesta necessiti di autorizzazione alla spesa. Preferite autorizzazioni con ambito ristretto quando il wallet e il protocollo le supportano. Al termine, esaminate le autorizzazioni esistenti e revocate quelle non più necessarie. Coinbase fornisce istruzioni aggiornate nella sua guida alle autorizzazioni per le dApp e alle approvazioni dei token .
Dopo una richiesta, rivedi le autorizzazioni relative ai token e revoca quelle non più necessarie.
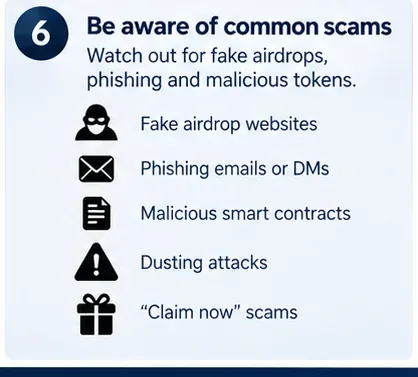
6. Impara a riconoscere gli schemi delle truffe senza presumere che ogni airdrop insolito sia fraudolento.
Siti web fraudolenti, account falsificati, messaggi diretti urgenti, contratti ingannevoli e token non richiesti sono schemi di truffa ben noti. Tuttavia, un singolo elemento sospetto non è sufficiente a dimostrare che un progetto specifico sia fraudolento. Le decisioni in materia di sicurezza dovrebbero basarsi su prove verificabili, non su voci di corridoio.
Azione: considera l'urgenza come un motivo per rallentare. Verifica autonomamente l'idoneità, la scadenza per la richiesta, l'indirizzo di contatto e le istruzioni ufficiali. Se un token appare inaspettatamente nel tuo portafoglio, non seguire le istruzioni codificate nel suo nome, nei metadati, nella nota o nel sito web associato. Non pagare mai una commissione di "sblocco", "verifica" o "attivazione" non spiegata solo perché un messaggio non richiesto promette una ricompensa maggiore.
Urgenza, link non richiesti e token inattesi dovrebbero attivare la verifica anziché l'interazione immediata.
7. Leggete attentamente ciò che firmate ed evitate, quando possibile, di firmare alla cieca.
La semplice connessione a un portafoglio solitamente espone informazioni pubbliche sull'account, non la chiave privata. Il passaggio più pericoloso è spesso quello successivo: una firma, un'approvazione, un'autorizzazione o una transazione contrattuale. Per questo motivo, le affermazioni "Ho solo collegato il mio portafoglio" e "Ho autorizzato una transazione" non dovrebbero essere considerate equivalenti.
Ledger definisce la firma trasparente (Clear Signing) come la presentazione dell'intento della transazione in un formato leggibile dall'uomo su un display sicuro, inclusi l'azione pertinente, il destinatario e l'importo. La firma cieca (Blind Signing) significa approvare dati che non è possibile interpretare in modo significativo. La firma trasparente non certifica la solidità economica di un progetto, ma l'intento leggibile offre maggiori possibilità di rilevare un'autorizzazione inattesa. Consultare la documentazione di Ledger sulla firma trasparente .
Azione: verifica la blockchain, il contratto, chi effettua la transazione, l'asset, l'importo, la destinazione e il tipo di autorizzazione prima di approvare. Se il portafoglio non è in grado di spiegare cosa significhi una firma o una transazione e non sei in grado di decodificarla autonomamente, non firmare solo perché il sito web afferma che l'azione è innocua.
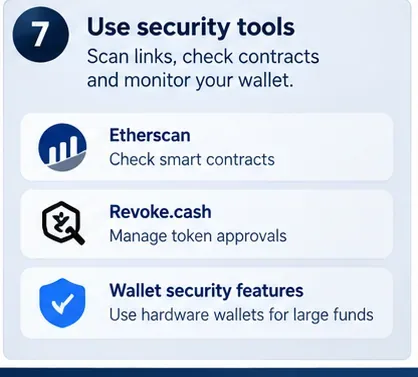
Utilizza strumenti di sicurezza come controlli aggiuntivi, ma prendi la decisione finale basandoti sulla transazione effettiva e sui dettagli delle autorizzazioni che stai concedendo.
8. Inizia con piccole somme, tieni d'occhio il portafoglio e fai pulizia in seguito.
Un errore comune è credere che una piccola transazione andata a buon fine dimostri la sicurezza del contratto. Non è così. Un test può individuare errori di rete, indirizzo, gas o flusso di lavoro errati, ma la logica malevola può comportarsi in modo diverso a seconda delle autorizzazioni, delle risorse, dei tempi o delle transazioni successive.
Azione: quando possibile, testare con un valore limitato, quindi verificare la transazione risultante sul relativo block explorer. Dopo la richiesta, rivedere i saldi e le approvazioni dei token, disconnettere le sessioni non più utilizzate e mantenere aggiornati il software del wallet, il browser, il sistema operativo e il firmware dell'hardware wallet tramite i canali di distribuzione ufficiali.
Un test di piccole dimensioni limita l'esposizione operativa; il monitoraggio continuo e la bonifica autorizzata sono fondamentali anche dopo il completamento della richiesta di aviolancio.
Una pratica lista di controllo pre-richiesta
Domanda
Risposta più sicura
L'airdrop è stato confermato dal progetto?
Verificare tramite il sito web/la documentazione ufficiale aggiornata e altri canali ufficiali.
La pagina richiede una frase di recupero o una chiave privata?
Fermati. Non fornirlo.
Il tuo portafoglio principale è collegato?
Si consideri un portafoglio di attività isolato con fondi limitati.
La richiesta prevede l'autorizzazione alla spesa dei token?
Comprendere le motivazioni, analizzare chi spende e, ove possibile, limitare le spese.
Riesci a capire la firma o la transazione?
Non firmare alla cieca dati non spiegati.
Hai completato la richiesta di risarcimento?
Verifica la ricezione on-chain, rivedi le approvazioni e revoca le autorizzazioni non più necessarie.
Se hai già firmato qualcosa di sospetto
Non bisogna dare per scontato che la semplice modifica della password del portafoglio annulli le autorizzazioni sulla blockchain. Una password locale del portafoglio normalmente protegge l'accesso su quel dispositivo; non sovrascrive le autorizzazioni on-chain. La risposta corretta dipende da cosa è stato esposto.
Se hai divulgato una frase di recupero segreta o una chiave privata, considera il portafoglio interessato come compromesso e trasferisci i fondi rimanenti in un nuovo portafoglio creato utilizzando una nuova chiave segreta, tenendo conto delle condizioni di rete e della tua capacità di farlo in sicurezza. Se hai concesso l'approvazione di un token sospetto ma non hai rivelato la chiave segreta del portafoglio, esamina e revoca l'approvazione in questione. Se hai firmato un messaggio poco chiaro, determina quale autorizzazione ha creato prima di intraprendere ulteriori azioni.
Azione: utilizzare la documentazione ufficiale di supporto e sicurezza del fornitore del portafoglio, non rivolgersi a chi vi contatta privatamente offrendovi "assistenza per il recupero". Le linee guida di sicurezza di MetaMask ribadiscono che le chiavi private e le frasi di recupero non devono mai essere condivise.
In conclusione
Partecipare in modo sicuro a un airdrop non significa tanto prevedere quale token avrà valore, quanto piuttosto controllare cosa un sito web o un contratto sconosciuto può fare con il tuo portafoglio. Verifica l'annuncio da fonti primarie, isola le attività sperimentali dai tuoi investimenti più importanti, non rivelare mai i segreti di recupero, comprendi ogni autorizzazione, evita di firmare alla cieca e rimuovi i permessi che non ti servono più.
Nessuna checklist può dimostrare che un nuovo smart contract sia privo di exploit o che un progetto rimarrà affidabile. Ciò che queste pratiche possono fare è ridurre i rischi evitabili e rendere ogni autorizzazione ponderata. Se non si riesce a stabilire cosa si sta firmando o perché una rivendicazione richieda una particolare autorizzazione, saltare l'airdrop è una valida decisione di sicurezza.