Início
» Conhecimento
»
Como proteger sua frase mnemônica: práticas recomendadas para evitar perda ou roubo
Como proteger sua frase mnemônica: práticas recomendadas para evitar perda ou roubo
Uma frase mnemônica não é apenas uma senha. Para muitas carteiras de autocustódia, ela serve como backup para a recuperação das chaves da carteira. Qualquer pessoa que a obtenha pode recriar a carteira em outro lugar, enquanto o proprietário que perde todos os backups utilizáveis pode perder a capacidade de recuperar os fundos após uma falha do dispositivo. Isso torna a segurança da frase mnemônica um problema de duas faces: é preciso prevenir roubos sem criar um sistema tão frágil que um incêndio, inundação, mudança ou esconderijo esquecido cause perda permanente.
A regra prática é simples: mantenha a frase mnemônica offline, mantenha-a privada, proteja-a contra danos físicos e mantenha apenas a redundância que você possa proteger de forma responsável. A especificação BIP39 descreve frases mnemônicas como uma forma legível para humanos de representar o material da frase mnemônica da carteira, enquanto fabricantes de carteiras como a Trezor aconselham explicitamente os usuários a manterem backups da carteira offline e nunca fazerem cópias digitais. Consulte a especificação BIP39 e as orientações da Trezor sobre backups de carteira .
Lista de verificação de referência rápida
Meta
Prática recomendada
Evitar
Previna roubo remoto
Anote a frase offline e mantenha-a longe de dispositivos conectados à internet.
Notas na nuvem, e-mails, capturas de tela, anexos do gerenciador de senhas, mensagens de bate-papo
Prevenir a perda física
Utilize armazenamento durável em local seguro; considere um segundo backup protegido.
Uma folha solta em uma gaveta visível.
Prevenir danos ambientais
Utilize um cofre resistente ao fogo e à água ou um cofre de metal resistente como reserva, quando apropriado.
Partindo do pressuposto de que o papel comum sobreviverá a todos os desastres.
Previna o phishing
Insira a frase somente em um fluxo legítimo de recuperação de carteira que você tenha iniciado intencionalmente.
Digitando em sites, formulários, chats de suporte ou links enviados por estranhos.
Aumentar a confiança na recuperação
Verifique o backup usando o procedimento de verificação de backup fornecido pelo fabricante da carteira.
Esperar até uma emergência para descobrir um erro de transcrição.
1. Anote a frase-semente offline.
Quando uma carteira apresentar uma frase de recuperação, copie as palavras com cuidado e na ordem exata em que aparecem. As frases BIP39 codificam tanto a entropia quanto um checksum, portanto, a ordem das palavras é importante. Não invente sua própria frase, não reorganize as palavras nem "aprimore" a redação. O padrão foi projetado para converter aleatoriedade gerada por computador em uma sequência mnemônica legível por humanos, não para transformar uma frase memorável em entropia segura para carteiras.
Anote manualmente o conteúdo da carteira digital, preservando a ordem exata das palavras. A frase em si nunca deve ser fotografada ou copiada para um dispositivo conectado.
Escrever a frase em papel ainda é uma prática válida, pois impede que o segredo seja compartilhado em serviços de nuvem, bibliotecas de fotos sincronizadas, histórico do navegador, gerenciadores de área de transferência e arquivos acessíveis por malware. As orientações oficiais da Trezor especificamente recomendam não guardar cópias digitais, como capturas de tela, fotografias, e-mails ou arquivos na nuvem. O mesmo princípio se aplica independentemente da marca da carteira: uma vez que a frase se torna um arquivo digital comum, ela pode ser copiada silenciosamente e indefinidamente.
Verificação prática
Confirme se todas as palavras estão legíveis.
Confirme a ordem e a numeração.
Não fotografe a folha preenchida "por precaução".
Não digite a frase em um aplicativo de notas para facilitar a impressão.
2. Guarde a cópia de segurança em um local de difícil acesso.
O armazenamento offline resolve o problema da exposição remota, mas não de roubo, espionagem ou descoberta acidental. Considere a frase como um título ao portador: a posse pode ser suficiente para controlar a carteira. Um cofre doméstico pode ser razoável se estiver instalado com segurança e não for facilmente removido. Um cofre bancário pode reduzir alguns riscos domésticos, mas as regras de acesso, jurisdição, procedimentos de herança e disponibilidade variam, portanto, não é automaticamente a escolha certa para todos.
Um local físico seguro deve proteger o backup contra descobertas acidentais e roubo, ao mesmo tempo que permanece acessível ao proprietário quando a recuperação for realmente necessária.
O local ideal depende do seu modelo de ameaças. Um inquilino em um apartamento compartilhado enfrenta riscos diferentes de um proprietário em uma área sujeita a inundações, e alguém com um saldo elevado pode precisar de controles mais rigorosos do que alguém que está experimentando com uma carteira pequena. As orientações da Trezor sobre armazenamento de backup consideram explicitamente as ameaças ambientais, físicas e remotas, em vez de um único local de armazenamento universal.
3. Proteger contra fogo, água e tempo.
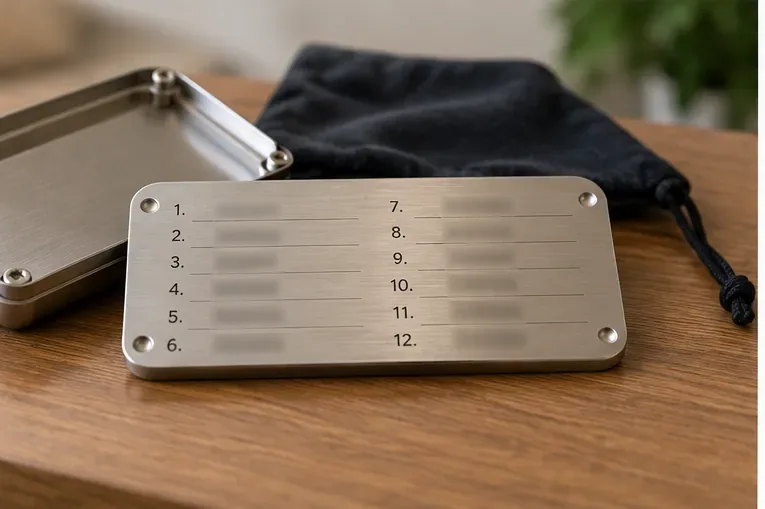
O papel pode durar anos em boas condições, mas é vulnerável a fogo, água, mofo, rasgos, degradação da tinta e descarte acidental. Para armazenamento de longo prazo ou de alto valor, um backup em metal pode oferecer maior resistência contra alguns riscos ambientais. O importante é o material e o método de armazenamento, não uma marca específica: o backup deve permanecer legível após os tipos de danos que você prevê realisticamente.
Um suporte metálico pode melhorar a resistência ao calor, à água e à degradação física a longo prazo quando usado e armazenado corretamente.
Não assuma que "metal" significa automaticamente indestrutível. Diferentes produtos variam em tolerância ao calor, resistência à corrosão, método de fixação e legibilidade dos dados após deformação. Se você comprar um produto de backup, siga o procedimento documentado pelo fabricante e teste a montagem com dados de amostra não confidenciais antes de gravar sua frase definitiva.
4. Use redundância sem multiplicar a exposição.
Uma única cópia cria um único ponto de falha. Duas cópias na mesma gaveta da mesa criam praticamente o mesmo ponto de falha. Uma configuração mais resiliente pode usar dois backups fisicamente separados, mas cada cópia completa adicional também cria mais um ponto vulnerável que um invasor poderia explorar.
Uma configuração pessoal razoável poderia incluir um backup principal em um cofre doméstico seguro e um backup secundário em outro local controlado. O segundo local não deve ser tão remoto ou complexo a ponto de você esquecer onde ele está, perder o acesso ou gerar confusão na sucessão.
Evite esquemas caseiros do tipo "dividir as 12 palavras em duas pilhas". Eles são fáceis de serem mal interpretados e podem gerar soluções frágeis ou irrecuperáveis. Se você deseja recuperação por limite, use um padrão compatível com a carteira e projetado para essa finalidade. A Trezor, por exemplo, documenta backups multi-share SLIP39 , onde um limite definido de shares permite reconstruir a carteira. A principal diferença é que este é um esquema de recuperação formal, e não uma divisão improvisada de palavras.
5. Nunca revele a frase para "apoiar"
O phishing continua sendo uma das ameaças mais perigosas envolvendo frases-semente, pois o atacante não precisa quebrar a criptografia da carteira se conseguir persuadir o proprietário a entregar o backup. Um falso representante de suporte, um site fraudulento, uma extensão maliciosa para navegador, uma atualização falsa de carteira ou uma mensagem direta em redes sociais podem solicitar que você "verifique" ou "sincronize" sua carteira inserindo a frase.
O suporte legítimo não deve precisar da sua frase mnemônica. As diretrizes de segurança da Trezor alertam explicitamente os usuários para nunca compartilharem um backup da carteira. Trate qualquer solicitação não solicitada da frase mnemônica como um incidente de segurança.
Se um site solicitar sua frase mnemônica
Parar.
Não cole nem digite nenhuma palavra.
Feche a página.
Acesse o site oficial do fornecedor da carteira manualmente, em vez de usar a mensagem ou o anúncio que o levou até lá.
6. Verifique se o seu backup está funcionando corretamente.
Um backup que contenha uma palavra com erro ortográfico, ausente ou fora de ordem pode falhar quando você mais precisar dele. Muitos ecossistemas de carteiras de hardware oferecem um recurso de "verificação de backup" ou recuperação simulada que valida o backup sem exigir que você destrua a carteira existente primeiro. Use o método documentado pelo fabricante da carteira, de preferência no próprio dispositivo de hardware, quando compatível.
Não realize um teste de recuperação digitando a frase em um site aleatório ou em uma ferramenta genérica de BIP39 online. Ferramentas online podem expor a frase a extensões de navegador, scripts comprometidos, telemetria, softwares de área de transferência ou malware. Para fundos reais, mantenha as operações de recuperação dentro de um fluxo de trabalho de carteira confiável e documentado.
7. Entenda as senhas antes de adicionar uma.
O BIP39 permite uma frase secreta opcional além da frase mnemônica. Isso pode fornecer uma camada adicional de proteção, pois a mesma frase mnemônica combinada com diferentes frases secretas gera carteiras diferentes. No entanto, também pode criar uma nova e grave vulnerabilidade: se você esquecer a frase secreta, a frase mnemônica sozinha não recriará a carteira protegida por senha.
Isso não é o mesmo que uma senha de conta simples que uma empresa pode redefinir. Use uma frase secreta somente se você entender o modelo de recuperação e tiver uma maneira segura de armazená-la separadamente. A especificação BIP39 descreve como a frase mnemônica e a frase secreta são combinadas, e a documentação da Trezor também alerta que carteiras protegidas por frase secreta dependem da frase secreta exata.
8. Saiba o que fazer se a frase for exposta.
Se você digitou a frase mnemônica em um site não confiável, a enviou para alguém, a armazenou em uma conta na nuvem comprometida ou acredita que outra pessoa possa estar de posse dela, não presuma que alterar o PIN da carteira resolve o problema. A frase mnemônica pode ser usada para reconstruir a carteira independentemente do dispositivo original.
A resposta mais segura é tratar a frase como comprometida e transferir os fundos para uma carteira recém-criada com um novo backup. As orientações oficiais da Trezor sobre backups comprometidos recomendam a transferência imediata dos fundos quando um backup da carteira pode ter sido exposto. Os passos exatos dependem da sua carteira, dos seus ativos e do hardware disponível, portanto, siga o procedimento de recuperação documentado pela carteira que você utiliza.
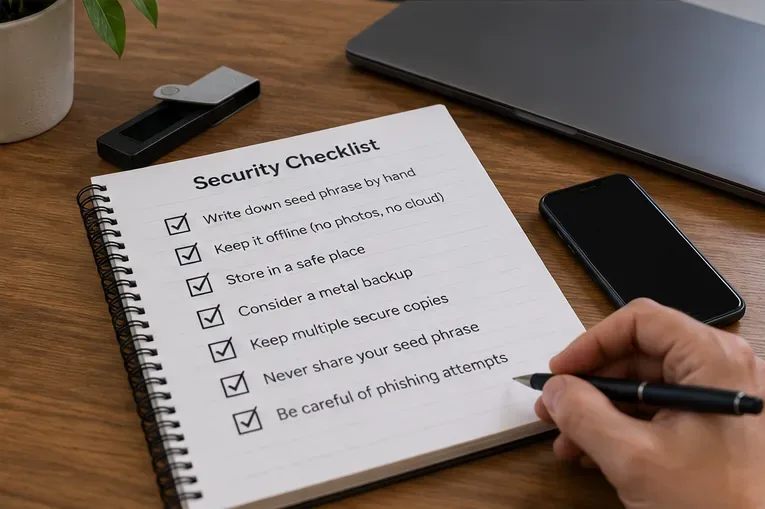
Lista de verificação de segurança antes de considerar o trabalho concluído.
Uma boa configuração de frase-semente equilibra confidencialidade, durabilidade, capacidade de recuperação e um plano de resposta claro para phishing ou perda física.
Offline: Nenhuma foto, captura de tela, nota na nuvem, e-mail ou arquivo digital comum contém a frase.
Privado: Nenhum agente de suporte, amigo, contratado ou serviço online o recebeu.
Legível: Cada palavra e sua posição são claras.
Protegido: O local de armazenamento oferece proteção contra roubo, além de riscos realistas de incêndio, água e perda acidental.
Redundante: Se você mantiver mais de uma cópia, as cópias estarão fisicamente separadas e cada local será seguro.
Testado: Você utilizou o método de verificação de backup compatível com sua carteira, quando disponível.
Documentado: Você sabe qual tipo de carteira e padrão de backup utiliza, sem precisar gravar dados confidenciais de recuperação em um inventário inseguro.
Preparação para incidentes: Se a frase for exposta, você sabe que a solução é uma nova carteira com um backup atualizado — e não apenas um novo PIN.
Resumindo
A melhor segurança para uma frase-semente não é a mais complexa. É aquela que sobrevive às duas principais falhas: acesso não autorizado e perda permanente. Mantenha a frase offline, use armazenamento físico durável e privado, adicione redundância cuidadosamente controlada, resista a qualquer tentativa de revelar a frase e verifique seu backup antes de uma emergência. Opções avançadas, como senhas e backups com limite de acesso, podem melhorar a resiliência, mas somente se você compreender completamente os requisitos de recuperação.