Decodificando ataques em Alpha e Cream - Quando a cooperação DeFi é posta à prova. O artigo relata o hack recente e as lições para o espaço DeFi.
Em 10 minutos, o preço do CREAM às vezes caiu mais de 30%, o preço do ALPHA também caiu drasticamente!
O recente ataque do Cream é considerado um dos ataques mais complexos da história do DeFi. Esta é uma boa história sobre como testar a cooperação em DeFi, uma lição que qualquer projeto ou investidor deve prestar atenção.
O artigo a seguir é referenciado em várias fontes para enviar a você o progresso do ataque, analisar esse evento e as lições aprendidas para desenvolver o espaço DeFi para se tornar cada vez melhor.
Vamos começar!
Desenvolvimentos
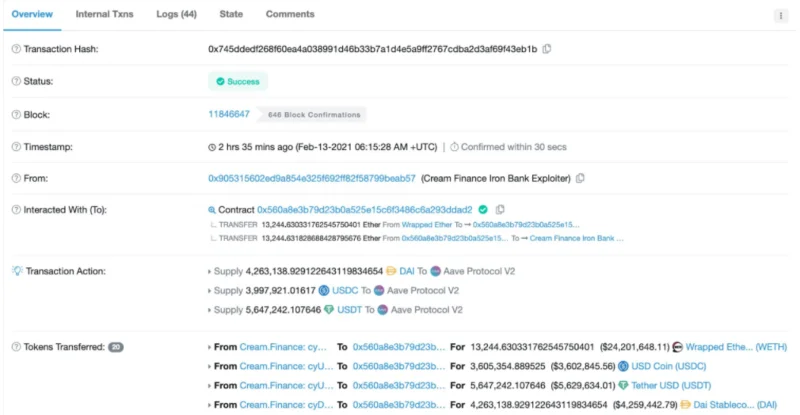
Abaixo segue o contrato do hack: https://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
O IronBank do Cream foi hackeado, totalizando US$ 37,5 milhões em danos.
Com base nas informações da transação, o invasor usa Alpha Homora e empresta sUSD do IronBank, cada vez o dobro.
Nota : O Iron Bank é um novo produto do Cream, por meio de projetos na lista de permissões do Iron Bank poderão emprestar ativos do Cream SEM garantia.
Os detalhes podem ser encontrados aqui.
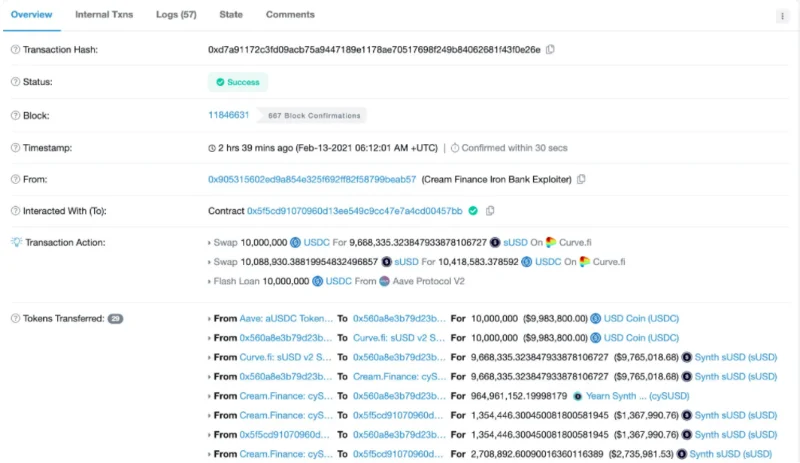
O invasor primeiro faz 2 transações e envia ativos ao IronBank para receber cySUSD. Em seguida, usando o flashloan do Aave v2, ele converteu USDC para sUSD através do Curve.
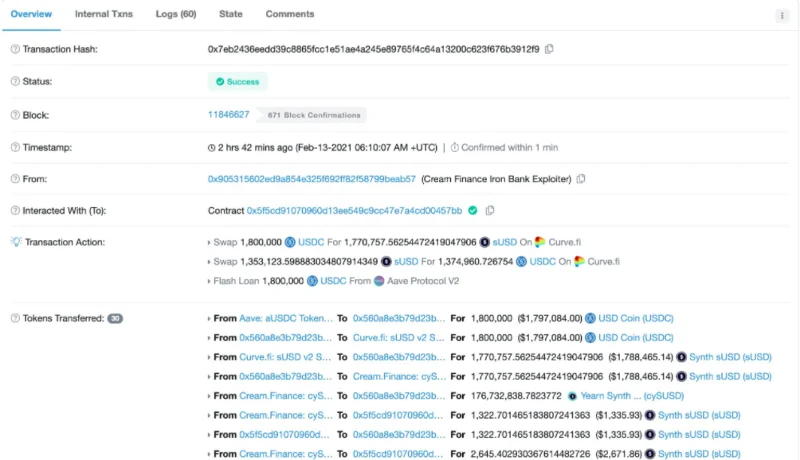
O invasor então envia sUSD para o IronBank, permitindo que ele continue tomando emprestado, emprestando e recebendo cySUSD (parte do sUSD é usado para pagar taxas de transação). Além disso, 10 milhões de dólares foram emprestados usando empréstimos instantâneos e continuaram a ser usados para aumentar o valor do cySUSD.
No final, o atacante possuía tanto cySUSD que conseguiu emprestar qualquer coisa do Ironbank.

Neste ponto, o atacante toma emprestado:
- 13,2K PESO
- 3,6 milhões de USDC
- 5,6 milhões de trilhões de dólares
- 4,2 M DE COMPRIMENTO

Finalmente ele:
- Deposite stablecoins no Aave V2.
- 1k ETH “caridade: De volta ao IronBank e Homora.
- Lavagem de dinheiro (220 ETH) via Tornado Cash.
- E os restantes cerca de 11k ETH estão no endereço da carteira do invasor.

O drama começa!!
O ataque causou muitos danos ao Cream Finance, mas logo o projeto twittou que seu protocolo estava funcionando corretamente e não havia sido hackeado.
Se Cream não era a vítima, então quem estava sendo atacado? Todos os olhos começaram a se concentrar na Alpha Finance, mas o projeto teve etapas de processamento rápidas e informações totalmente atualizadas para os usuários após apenas algumas horas.
Uma visão geral dos relatórios de incidentes da Alpha
- O invasor toma emprestado ETH do Ironbank do Cream usando sUSD como garantia.
- O atacante reembolsa o empréstimo sUSD. No entanto, devido a um bug no produto da Alpha, um invasor pode ganhar uma pequena quantia de dinheiro com isso.
- Repita até que esse número cruze 7 números.
- Nessa época o Alpha Homora tinha uma dívida enorme com o IronBank, mas é claro que o devedor já estava fugindo.
- Ele lavou dinheiro através do Tornado Cash e devolveu 1.000 ETH para Alpha e Cream.
Nota : Isso não faz com que os credores do Cream percam seus ativos diretamente, em vez disso, eles incorrem em uma enorme dívida de Alpha Homora.
Quem é a vítima?
Cream e Alpha, então quem é a vítima?
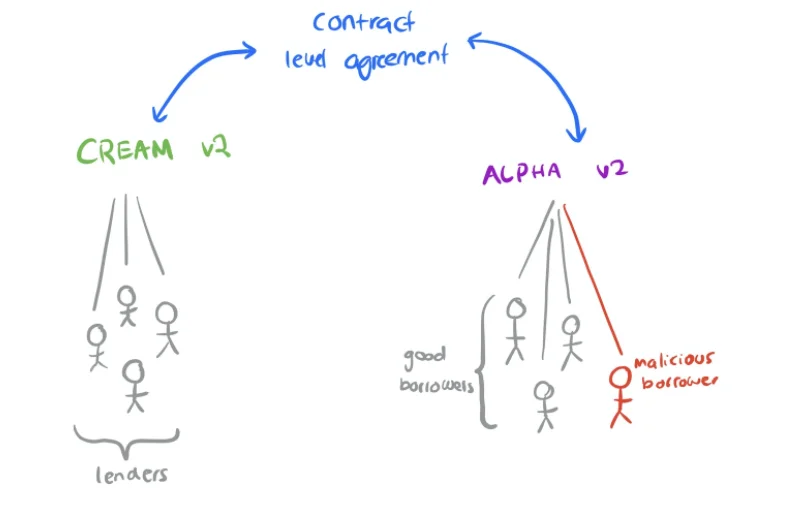
As partes envolvidas no ataque incluem:
- Cream v2 : Concordou com a integração intensiva em nível de contrato com o Alpha Homora v2.
- Alpha Homora v2 : Concorde no nível do contrato para emprestar ativos do Cream v2 sem garantia.
- Credor no Cream : Quando a comunidade concorda com um acordo de cooperação intensiva entre o Cream e o Alpha, isso significa que o credor não apenas empresta aos usuários do Cream, mas também aos usuários do Alpha Homora v2.
- Mutuário no Alpha : Semelhante ao mutuário no Alpha, não apenas empresta do Alpha, mas também do Cream v2. O atacante pertence a este grupo e é classificado como mutuário com más intenções.

Agora mesmo:
- Em um nível fundamental : Alpha Homora deve a Cream v2.
- Olhando mais fundo : Os ativos dos credores do Cream estão sendo emprestados pela parte com más intenções.
Com a análise acima, então Alpha deve ser a parte para compensar os danos do Cream. No entanto, do ponto de vista técnico, a Cream é a parte responsável por garantir os ativos do credor. Assim, a Alpha pode renunciar completamente à responsabilidade e cancelar a cooperação, deixando essa inadimplência para os usuários do Cream.
É claro que com a reputação e o sucesso do presente, a capacidade do Alpha de fazer isso é muito baixa. Mas o ataque destacou um problema existente com a colaboração entre projetos no DeFi.
Consequência
A próxima coisa interessante é que, embora o ataque tenha sido realizado através do contrato de Alpha, foi Cream quem sofreu mais. O AUM (ativos sob gestão) do Cream caiu de 700 milhões para 200 milhões em apenas 1 dia e o preço do token caiu 30%. Em contraste, o AUM da Alpha diminuiu apenas 10% e a venda de tokens foi insignificante.
A causa deste paradoxo pode ser devido a:
- O creme foi o primeiro a vir à tona, então a venda de pânico teve um forte impacto sobre eles.
- Os credores do Cream perceberam que eram os que mais sofriam (além da queda nos preços dos tokens, os usuários do Alpha não sofreram quase nada).
Emprestar para um mercado com alavancagem x9 era muito arriscado mesmo antes do ataque, e os credores do Cream estão se tornando cada vez mais conscientes disso.
Lição
Esses ataques provaram que o DeFi ainda é muito jovem no momento e o risco é grande para os usuários. A auditoria é muito demorada e cara e mesmo após a auditoria ser feita, se o produto não corresponder ao sabor, tudo falhará.
A Alpha auditou duas vezes e mesmo assim foi hackeada, o ataque foi tão complexo que os desenvolvedores e pesquisadores levaram horas para entender a natureza do problema.
Na semana passada, o yDAI (cofre de 1 Yearn) foi hackeado, a equipe de desenvolvimento apresentou uma solução para abrir o tesouro para compensar todos pelos danos. No entanto, com a Alpha, o mercado que aceita seus tokens como dívida é muito pequeno, portanto, se a Alpha quiser compensar, terá que fazer um acordo separado com os credores.
A partir dos ataques acima, muitas soluções serão necessárias para garantir a segurança de projetos e usuários. Algumas sugestões incluem:
- Faça testes automatizados e compare continuamente e garanta a exatidão do algoritmo.
- Scale TVL lentamente garante a segurança em cada estágio para minimizar os danos o mais baixo possível.
Epílogo
A linha entre risco e eficácia será testada cada vez mais, e cada ataque é uma lição para o DeFi amadurecer.
Para os próprios investidores, antes de aderir a um projeto, a alocação de capital adequada e o tempo necessário para entender o sistema são pré-requisitos. Além disso, testemunhar a decisão e a ação do projeto após ser atacado também é um bom teste para ver se a equipe de desenvolvimento está realmente apaixonada por seu produto.
“O retorno anda de mãos dadas com o risco”
Link de referência: https://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f