分析代幣分發:如何識別潛在的內部錢包
一個利用持有者集中度、部署者關係、資金模式、標籤和鏈上行為來識別潛在的與內部人員有關的加密錢包的實用框架。
對 Alpha 和 Cream 的解碼攻擊 - 當 DeFi 合作受到考驗時。這篇文章講述了 DeFi 領域最近的黑客攻擊和教訓。
10分鐘內,CREAM的價格有時暴跌30%以上,ALPHA的價格也暴跌!
最近的 Cream 攻擊被認為是 DeFi 歷史上最複雜的攻擊之一。這是一個考驗 DeFi 合作的好故事,任何項目或投資者都應該注意的教訓。
以下文章引用了許多來源,向您發送攻擊的進展情況,分析該事件以及開發 DeFi 空間變得越來越好的經驗教訓。
讓我們開始吧!
事態發展
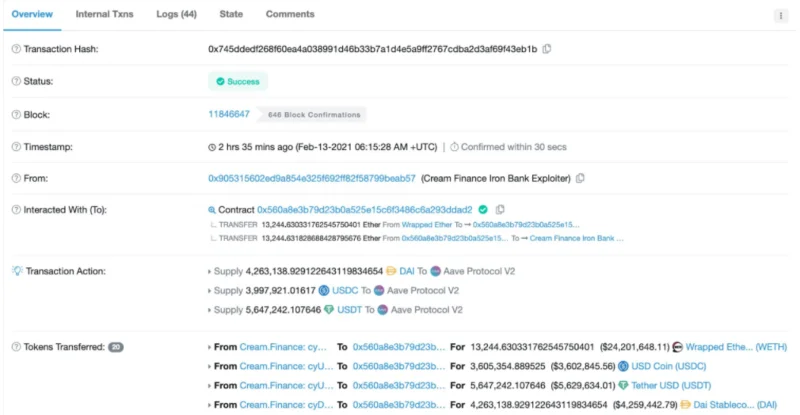
以下是黑客合同:https ://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
Cream 的 IronBank 遭到黑客攻擊,損失總計 3750 萬美元。
根據交易信息,攻擊者使用 Alpha Homora 並從 IronBank 借 sUSD,每次都是兩倍。
注:Iron Bank 是 Cream 的新產品,通過 Iron Bank 白名單的項目將可以在無需抵押的情況下從 Cream 借入資產。
詳細信息可以在這裡找到。
攻擊者首先進行 2 筆交易並將資產發送到 IronBank 以接收 cySUSD。接下來使用來自 Aave v2 的 flashloan,他繼續通過 Curve 將 USDC 轉換為 sUSD。
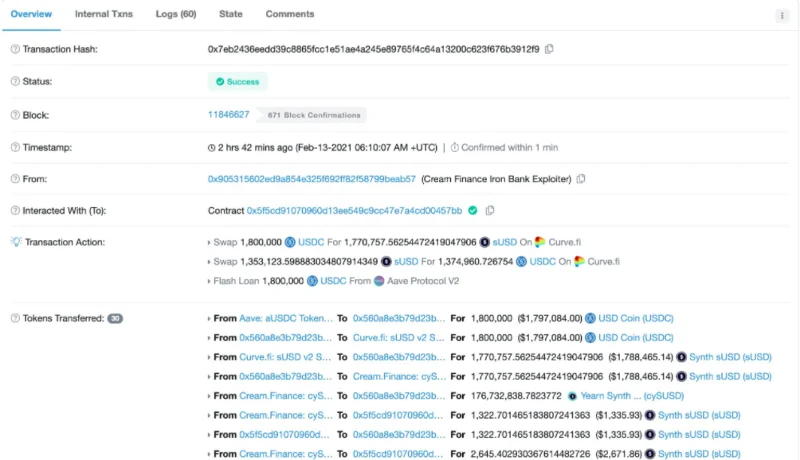
然後攻擊者將 sUSD 發送到 IronBank,允許他繼續借入、貸出和接收 cySUSD(部分 sUSD 用於支付交易費用)。此外,通過閃電貸借入了1000萬美元,並繼續用於增加cySUSD的數量。
最後,攻擊者擁有如此多的 cySUSD,以至於他可以從 Ironbank 借任何東西。
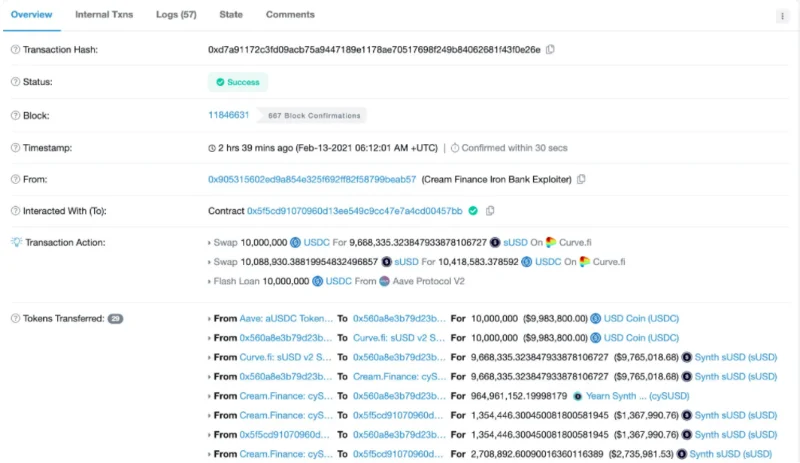
此時,攻擊者藉用:
最後他:
劇情開始!!
這次攻擊對 Cream Finance 造成了很大的破壞,但很快該項目在推特上表示他們的協議工作正常並且沒有被黑客入侵。
如果Cream不是受害者,那麼被攻擊的是誰?所有的目光都開始集中在 Alpha Finance 上,但該項目的處理步驟很快,並且僅在幾個小時後就為用戶提供了完全更新的信息。
來自 Alpha 的事件報告概述
注意:這不會導致 Cream 的貸方直接失去資產,而是從 Alpha Homora 承擔巨額債務。
誰是受害者?
奶油和阿爾法,那麼誰是受害者?
參與襲擊的各方包括:
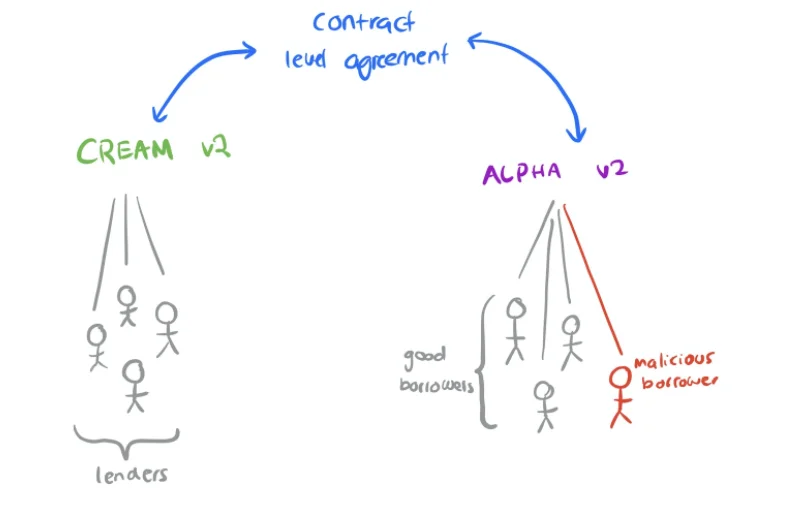
馬上:
綜上所述,Alpha應該是補償Cream損失的一方。但是,從技術角度來看,Cream 是負責保護貸方資產的一方。所以Alpha可以完全免除責任,取消合作,把壞賬留給Cream的用戶。
當然以現在的聲望和成功,Alpha做到這一點的能力非常低。但這次攻擊凸顯了 DeFi 中項目之間協作的現有問題。
結果
接下來有趣的是,雖然攻擊是通過阿爾法的契約進行的,但受害更大的是奶油。Cream 的 AUM(管理資產)在短短 1 天內從 7 億跌至 2 億,代幣價格下跌 30%。相比之下,Alpha 的 AUM 僅下降了 10%,代幣銷售量微不足道。
這種悖論的原因可能是:
甚至在遭受攻擊之前,向具有 x9 槓桿的市場貸款風險太大,Cream 的貸方越來越意識到這一點。
課
這些攻擊已經證明,DeFi 目前還很年輕,對用戶來說風險很大。審核非常耗時且昂貴,即使審核完成後,如果產品與口味不符,一切都會失敗。
Alpha 審計了兩次,但仍然遭到黑客攻擊,攻擊非常複雜,開發人員和研究人員需要數小時才能了解問題的性質。
上週 yDAI(1 Yearn's vault)被黑,開發團隊想出了一個解決方案,打開金庫來補償每個人的損失。然而,對於 Alpha,接受其代幣作為債務的市場太小,因此如果 Alpha 想要補償,則必須與貸方單獨達成協議。
從上述攻擊中,需要許多解決方案來確保項目和用戶的安全。一些建議包括:
結語
風險和有效性之間的界限將越來越受到考驗,每一次攻擊都是 DeFi 走向成熟的一個教訓。
對於投資者自己來說,在參與項目之前,適當的資金配置和花時間了解系統是前提條件。另外,親眼目睹項目被攻擊後的決策和行動,也是一個很好的考驗,看看開發團隊是否真的對他們的產品充滿熱情。
“回報與風險齊頭並進”
參考鏈接:https ://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f
一個利用持有者集中度、部署者關係、資金模式、標籤和鏈上行為來識別潛在的與內部人員有關的加密錢包的實用框架。
學習如何在風險預算、代幣盡職調查、錢包安全、謹慎執行、退出規則和稅務記錄的框架下交易模因幣。
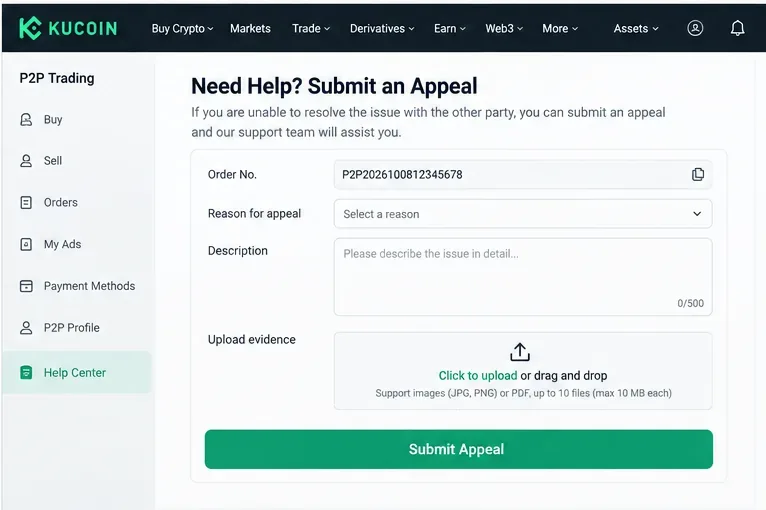
學習如何使用 KuCoin P2P 買賣加密貨幣、驗證付款、選擇報價、避免常見騙局以及安全地處理糾紛。
了解什麼是加密貨幣空投、資格規則如何運作、應該避免哪些誤解,以及如何在不冒錢包風險的情況下抓住重大機會。
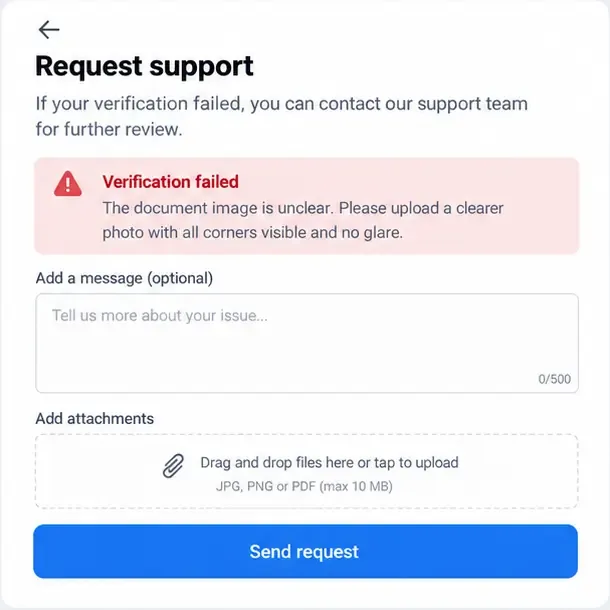
了解如何透過修正文件、自拍、資料不符和帳戶問題來解決幣安、Bybit 和 OKX 上的 KYC 驗證失敗問題。
了解加密貨幣現貨交易和保證金交易的區別,包括所有權、槓桿、清算風險、成本、訂單類型和新手風險檢查。
了解蜜罐加密貨幣騙局如何阻止代幣銷售,如何在投入資金之前檢查銷售模擬、稅收、流動性和合約控制。
了解拉高出貨騙局的運作方式、需要注意的警告信號,以及保護您的資金免受操縱的股票和加密資產侵害的實用步驟。
學習如何安全地恢復被鎖定的加密貨幣交易所帳戶、準備驗證文件、完成安全檢查、避免詐騙以及應對審核延遲。
了解幣安雙重投資的運作方式,包括低買高賣、結算、年利率、流動性限制、市場風險和自動複利。