Главная
» Новости
»
Атаки с подменой SIM-карт и двухфакторная аутентификация: как лучше защитить свои криптоаккаунты
Атаки с подменой SIM-карт и двухфакторная аутентификация: как лучше защитить свои криптоаккаунты
Для криптовалютного аккаунта SMS не должен быть основным вторым фактором аутентификации. Атака с подменой SIM-карты может дать злоумышленнику контроль над номером телефона, на который поступают ваши SMS и звонки. Если этот номер также используется для входа на биржу или сброса пароля, SMS-код подтверждения может перестать подтверждать ваш вход в систему. Практическое решение — перевести важные аккаунты на защищенный от фишинга метод — обычно это пароль или аппаратный ключ безопасности, если он поддерживается — и усилить пути восстановления.
Это не делает учетную запись неуязвимой. Вредоносное ПО, взломанный почтовый ящик, социальная инженерия, небезопасные процедуры восстановления и уже разблокированное устройство по-прежнему могут подорвать здоровые привычки. Но удаление SMS из наиболее конфиденциальной сети устраняет конкретную и существенную уязвимость.
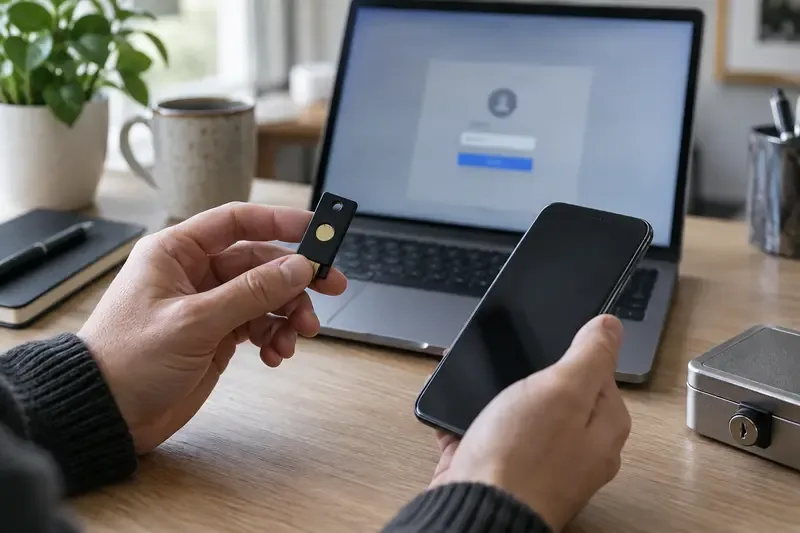
Использование отдельного аппаратного ключа безопасности может снизить зависимость от номера телефона для входа в учетную запись, если сервис поддерживает такую опцию.
Что такое атака с подменой SIM-карты, и почему криптография делает её актуальной?
Подмена SIM-карты, также называемая мошенничеством с переносом номера, происходит, когда кто-то мошенническим путем переводит ваш номер телефона на SIM-карту или eSIM, находящуюся под его контролем. Федеральная торговая комиссия США заявляет, что в этом случае следует незамедлительно связаться со своим оператором связи, чтобы восстановить контроль над номером. FCC также относит подмену SIM-карт и мошенничество с переносом номера к различным формам мошенничества в сфере мобильной связи.
Злоумышленнику не нужно взламывать шифрование SMS. Его цель — захватить конечный пункт: ваш номер. В случае успеха он может получать одноразовые коды, сообщения для сброса пароля, оповещения об учетной записи и звонки, предназначенные именно для вас. Это может быть особенно опасно для криптовалютной биржи, поскольку злоумышленник может попытаться сбросить пароль, разрешить использование нового устройства, изменить настройки вывода средств или обойти уязвимый процесс восстановления.
Внезапная потеря сотовой связи может быть тревожным сигналом, но сама по себе не является доказательством; сбои, проблемы с устройством и проблемы с учетной записью могут иметь обычные причины. Неожиданную потерю звонков, текстовых сообщений и мобильного интернета следует рассматривать как срочную проблему, если она совпадает с незнакомыми сообщениями о сбросе пароля, оповещениями о входе в систему или изменениями в учетной записи.
Двухфакторная аутентификация по SMS лучше, чем её отсутствие?
Обычно да. Двухфакторная аутентификация на основе SMS по-прежнему является дополнительным барьером по сравнению с использованием только пароля. Она может предотвратить некоторые попытки захвата учетных записей. Ошибка заключается в том, чтобы рассматривать ее как последний уровень защиты ценных активов.
SMS-сообщения подвержены рискам, которые не так сильно влияют на работу приложений-аутентификаторов или ключей безопасности: подмена SIM-карт, компрометация учетных записей операторов связи, мошенничество с переносом номеров, а также перехват или переадресация в телекоммуникационных системах. В рекомендациях NIST по цифровой идентификации внеполосная аутентификация в общедоступной коммутируемой телефонной сети классифицируется как аутентификатор с ограничениями, что отражает эти ограничения. CISA рекомендует использовать многофакторную аутентификацию, устойчивую к фишингу, и утверждает, что сопоставление номеров является лучшим запасным вариантом, чем обычные push-уведомления или атаки на основе SMS, когда использование более надежной многофакторной аутентификации невозможно.
Метод
От чего она защищает
Основное ограничение для криптовалютных счетов
SMS-код
Некоторые атаки, основанные только на пароле.
Может произойти сбой, если номер телефона будет захвачен.
Код приложения-аутентификатора (TOTP)
SIM-карта подменяется, потому что код не доставляется по SMS.
По-прежнему существует риск фишинга или копирования данных на поддельный сайт; восстановление данных и предотвращение потери устройства требуют предварительного планирования.
Ключ доступа
Подмена SIM-карт и многочисленные попытки фишинга учетных данных.
Доступность, возможности доступа к устройствам и резервного копирования различаются в зависимости от сервиса и экосистемы.
Аппаратный ключ безопасности
Замена SIM-карт и защита от фишинга при использовании FIDO/WebAuthn
Вам потребуется совместимый сервис, надежный резервный ключ и документированный план восстановления.
Приведенная таблица служит вспомогательным средством для принятия решений, а не утверждением, что одного фактора достаточно для всех. Для значительного баланса обмена используйте самый надежный метод, который фактически поддерживает обмен, а затем защитите электронную почту и каналы восстановления на сопоставимом уровне.
Какое обновление следует выбрать в первую очередь?
Начните с учетной записи, которая может разблокировать все остальное: ваш основной почтовый ящик. Если ссылка для сброса пароля Exchange ведет именно в этот почтовый ящик, то надежный вход в Exchange мало что даст, если учетную запись электронной почты легко сбросить с помощью SMS. Включите метод сброса пароля или аппаратного ключа для электронной почты, где это возможно, используйте уникальный пароль и проверьте адреса электронной почты для восстановления, номера телефонов для восстановления и активные сессии.
Далее откройте официальные настройки безопасности каждой биржи, введя известный адрес самостоятельно или используя закладку надежного сервиса — ни в коем случае не переходите по ссылке в текстовом сообщении, личном сообщении или рекламе в поиске. Ищите такие слова, как «passkey», «security key», «hardware key», «FIDO» или «WebAuthn». Например, в текущей справочной документации Coinbase указано, что комбинация passkey и security key обеспечивает резервное копирование в случае потери телефона. Это пример одного из вариантов, а не утверждение, что у всех бирж одинаковые настройки.
Как настроить более надежную двухфакторную аутентификацию, не заблокировав себе доступ?
Зарегистрируйте два независимых аутентификатора, если это позволяет сервис.
Используйте один основной ключ доступа или ключ безопасности и один резервный ключ, которые не хранятся в одном и том же месте. Второй аппаратный ключ, хранящийся в безопасном месте, часто проще, чем полагаться на один и тот же телефон для всех резервных копий. Не регистрируйте устройство резервного копирования, которое вы впоследствии не сможете идентифицировать или контролировать.
Сохраняйте коды восстановления преднамеренно.
Коды восстановления могут быть ценными, но по сути это ключи доступа к учетной записи. Храните их в автономном режиме или в хорошо защищенном менеджере паролей, а не в облачных заметках, черновиках электронных писем или галерее скриншотов. Убедитесь, что коды полные и актуальные; некоторые сервисы аннулируют старые коды при генерации нового набора.
Удалять SMS следует только после того, как будет найдена проверенная альтернатива.
Не стоит сначала удалять SMS-фактор и предполагать, что новый метод работает. Зарегистрируйте более надежный метод, контролируемым образом выйдите из системы и убедитесь, что можете снова войти с обычного устройства. Проверьте также резервную копию, если сервис это позволяет. Затем сократите или полностью откажитесь от использования SMS для входа и восстановления, если сервис предоставляет такую возможность. Некоторые сервисы требуют номер телефона для выполнения регулирующих, уведомительных или восстановительных функций; в этом случае минимизируйте влияние SMS и полагайтесь на самый надежный доступный способ входа в систему.
Стоит ли по-прежнему защищать учетную запись мобильного оператора?
Безусловно. Обновление двухфакторной аутентификации снижает ценность украденного номера, но ваш номер телефона по-прежнему будет получать звонки, личные сообщения и, возможно, оповещения. Спросите у оператора, какую защиту он поддерживает при смене SIM-карты и переносе номера, например, PIN-код учетной записи, блокировку при переносе номера или дополнительную проверку. Используйте уникальный пароль для учетной записи оператора. Не полагайтесь на легко угадываемые биографические ответы на вопросы подтверждения учетной записи.
Также ограничьте публичное разглашение информации, которую злоумышленник может использовать для выдачи себя за вас. Избегайте публичной публикации вашей полной даты рождения, адреса или номера мобильного телефона. Будьте осторожны с неожиданными звонками или сообщениями от операторов связи с запросом кодов доступа; свяжитесь с оператором связи по проверенному номеру или через его официальное приложение.
Что ещё защищает криптографические данные после входа в систему?
Аутентификация обеспечивает безопасность доступа, но не гарантирует автоматическую защиту всех последующих действий. Включите списки разрешенных адресов для вывода средств, задержки вывода средств, оповещения о новых устройствах и подтверждения транзакций, если ваш провайдер их поддерживает. Проверьте ключи API и отзовите те, которые больше не используете. Храните только ту сумму, которая необходима для торговли на бирже; выбор способа хранения средств сопряжен с определенными рисками и должен быть обдуманным.
Используйте уникальный длинный пароль для каждой учетной записи Exchange и электронной почты. Менеджер паролей помогает избежать повторного использования и упрощает обнаружение похожих доменов. Перед подтверждением запроса ознакомьтесь с информацией об устройстве и местоположении. Никогда не сообщайте код подтверждения, код восстановления, сид-фразу или закрытый ключ звонящему, оператору чата или контакту в личных сообщениях.
Что делать, если ваш телефон внезапно потерял связь?
Используйте другое устройство или телефон, чтобы связаться с оператором связи через проверенный официальный канал и сообщить о предполагаемой замене SIM-карты или переносе номера.
При использовании устройства, которому вы доверяете, сначала защитите свою основную электронную почту: при необходимости смените пароль, отмените незнакомые сеансы и проверьте способы восстановления.
Далее необходимо обеспечить безопасность учетных записей на бирже. В случае обнаружения несанкционированной активности используйте официальную процедуру блокировки учетной записи или службу поддержки биржи.
Измените пароли, которые могли быть скомпрометированы, и по возможности удалите скомпрометированный номер телефона в качестве фактора аутентификации или восстановления.
Записывайте время, сообщения оператора связи, оповещения о входе в систему и транзакции. Сообщайте о краже личных данных или мошенничестве через соответствующие официальные каналы в вашей стране.
Не спешите отвечать на входящие сообщения службы поддержки во время инцидента. Злоумышленники часто пользуются чувством срочности. Перейдите непосредственно к поставщику услуг и используйте контактные данные с его официального сайта.
Как определить, что ваша система стала значительно мощнее?
Защита вашей криптоучетной записи повышается, когда украденный номер телефона сам по себе не может сбросить вашу электронную почту или учетную запись Exchange; у вас есть как минимум одна проверенная независимая резервная копия; коды восстановления защищены; и вы можете объяснить, что бы вы сделали, если бы основной телефон был утерян. Перепроверяйте эти предположения всякий раз, когда меняете телефоны, операторов связи, заменяете ключ безопасности или биржа меняет свои настройки безопасности.